
Ograniczaj uprawnienia przez role i czas, nie przez zaufanie
Uprawnienia administratorów ogranicza się bez blokowania pracy przez przypisanie każdemu dostępowi właściciela, konkretnego celu i terminu ponownej weryfikacji. Administrator nie musi wykonywać codziennych zadań bez narzędzi, ale szeroki dostęp nie powinien wynikać wyłącznie ze stażu, wygody ani nieformalnej prośby.
Konto uprzywilejowane może zmieniać konfigurację, zakładać konta, resetować hasła, instalować oprogramowanie albo wyłączać zabezpieczenia. Przejęte konto, błędna reguła lub pozostawiony dostęp po współpracy może więc mieć większy zasięg niż problem na jednym komputerze. NIST opisuje ograniczanie uprawnień i kontrolę użycia kont uprzywilejowanych jako odrębne kontrole, a nie jednorazowe porządki. [1]
Najbezpieczniejszym punktem startu jest rozdzielenie zwykłego konta użytkownika od imiennego konta administracyjnego. Pierwsze służy do poczty, dokumentów i przeglądania internetu; drugie tylko do uzgodnionych prac. Takie rozdzielenie ogranicza skutki przejęcia zwykłej sesji, ale nie zastępuje MFA, aktualizacji ani przeglądu ról.
Zobacz, jak może wyglądać praca nad bezpieczeństwem środowiska po rozpoznaniu ryzyk — bez przekazywania haseł, tokenów ani kodów MFA.
Omów uporządkowanie dostępów i kontroli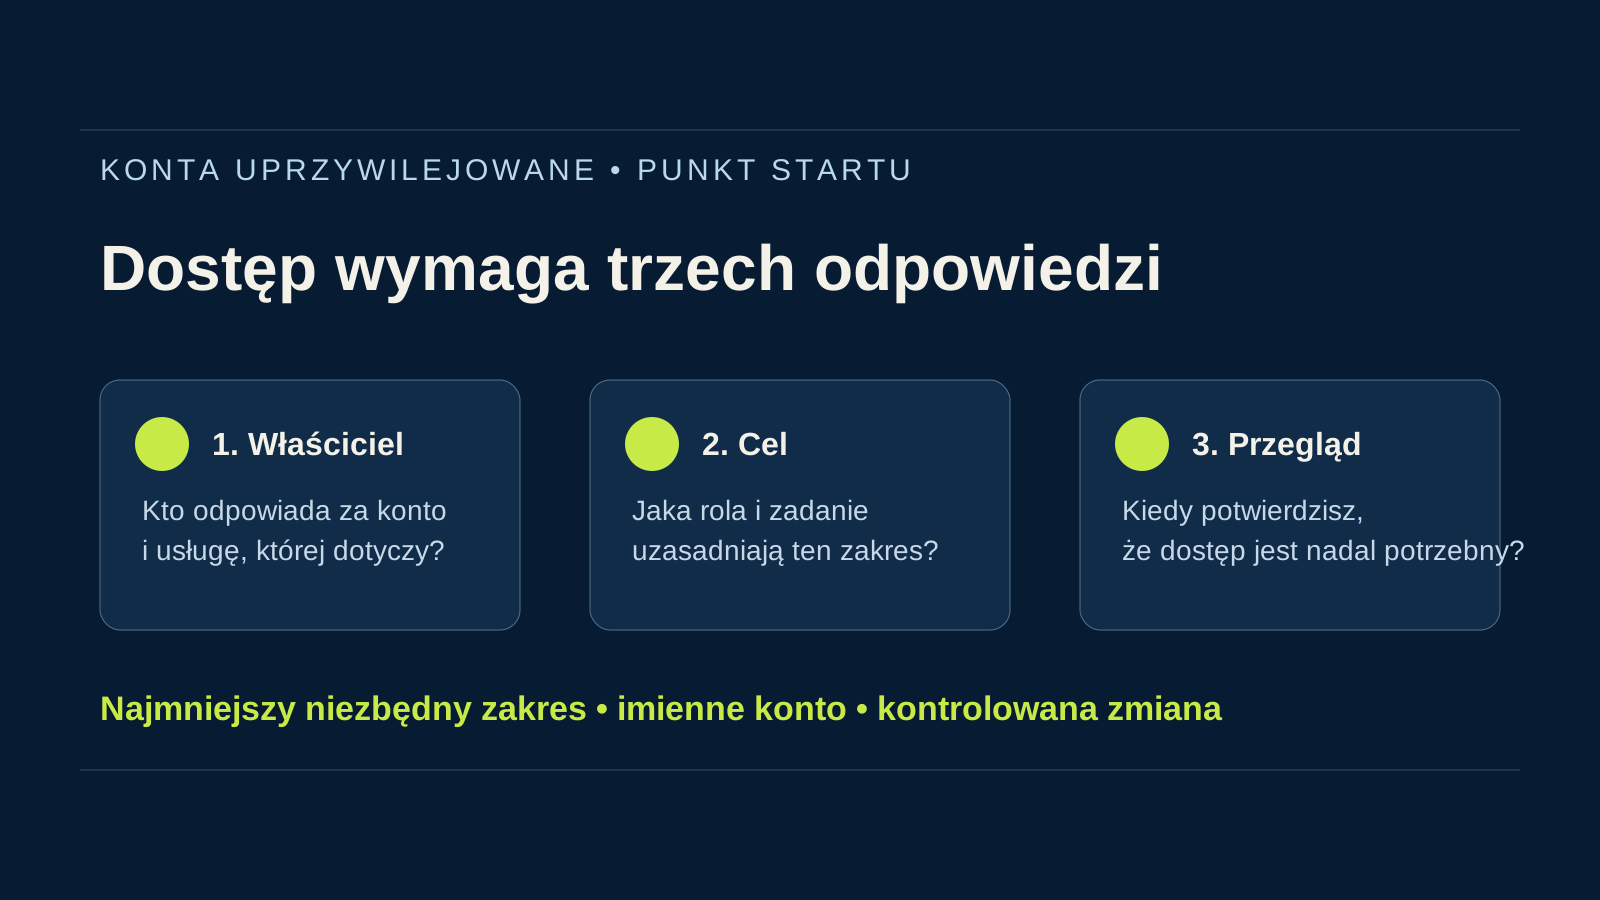
Najpierw zinwentaryzuj konta, role i właścicieli
Nie da się ograniczyć dostępu, którego firma nie widzi. Rejestr powinien objąć konta administracyjne w tożsamości firmowej, chmurze, domenie i DNS, stacjach roboczych, serwerach, backupie, urządzeniach sieciowych, aplikacjach biznesowych oraz panelach dostawców. Trzeba uwzględnić również konta techniczne, awaryjne i współdzielone.
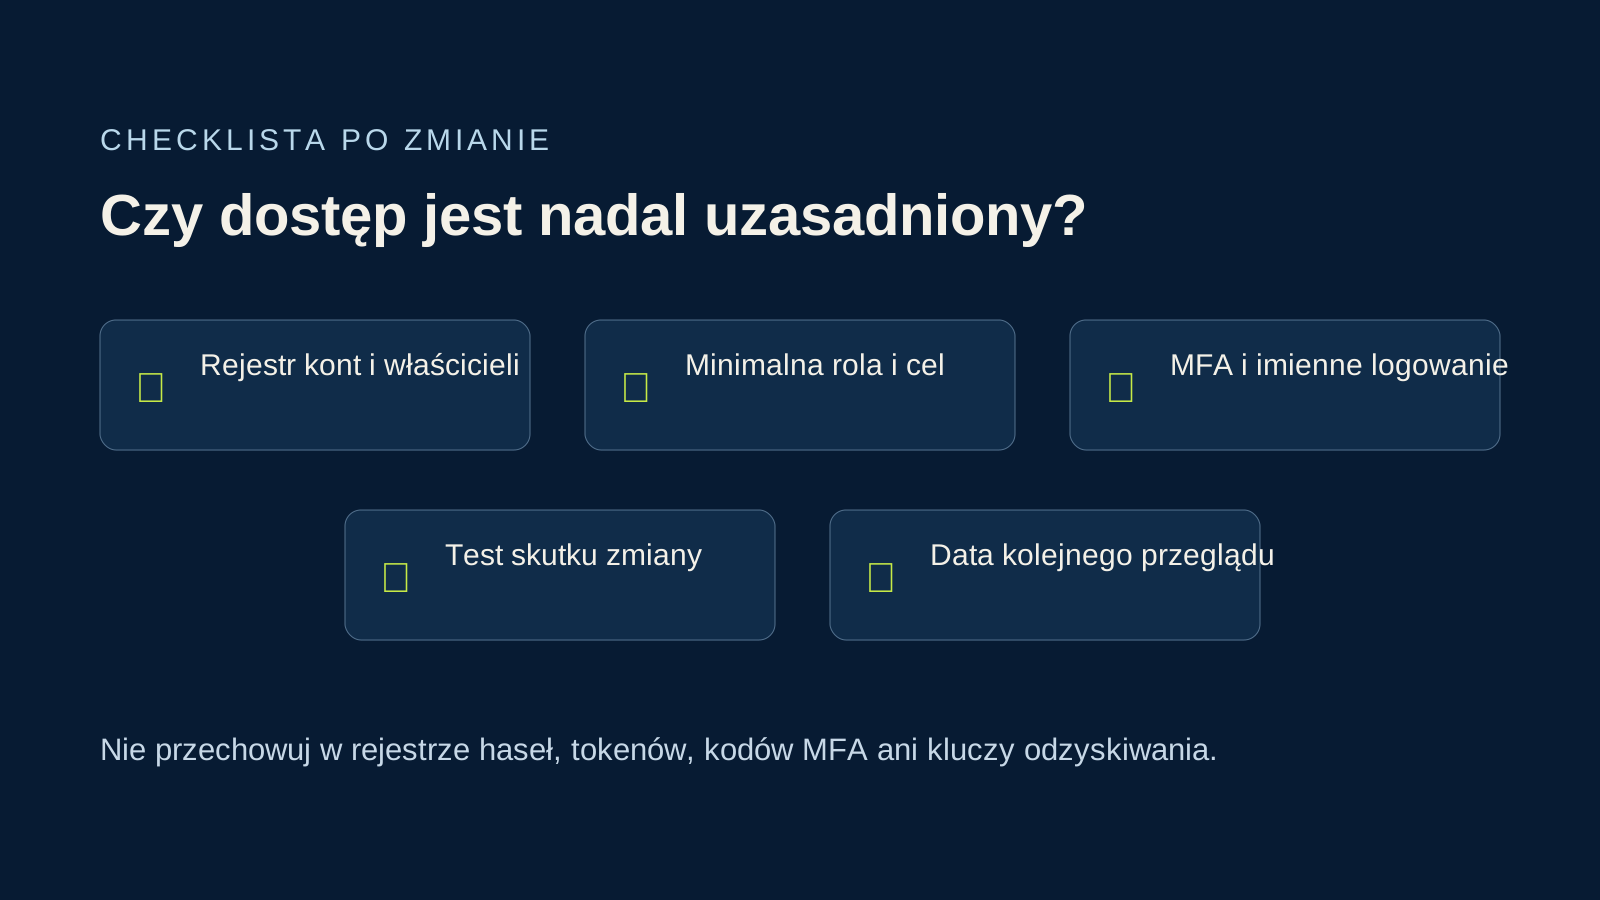
Przy każdym wpisie zapisz właściciela, przeznaczenie, zakres roli, metodę logowania, zależność usługi i datę ostatniego przeglądu. Rejestr nie jest miejscem na hasła, tokeny, klucze prywatne, kody MFA ani kody odzyskiwania. Ma ułatwiać decyzję, kto może bezpiecznie uzyskać dostęp i jak sprawdzić skutki jego zmiany.
Konto bez przypisanego właściciela, konto byłego pracownika albo stały dostęp zewnętrznego wykonawcy należy potraktować jako ryzyko do wyjaśnienia. Nie oznacza to automatycznego usunięcia konta: najpierw trzeba sprawdzić, czy nie obsługuje integracji, kopii albo procesu biznesowego. Chaotyczna zmiana poświadczeń może przerwać działanie usługi.
Zaprojektuj role zamiast nadawać pełną administrację
Uprawnienia powinny wynikać z roli i zadania. Osoba obsługująca użytkowników może potrzebować resetu haseł oraz zarządzania grupami, lecz nie musi zmieniać globalnych polityk bezpieczeństwa. Administrator sieci potrzebuje dostępu do urządzeń sieciowych, ale nie automatycznie pełnej administracji usługą pocztową lub finansową.
Dla zadań sporadycznych rozważ dostęp nadawany na określony czas, po akceptacji właściciela usługi. W małej firmie może to być rejestrowany wniosek z celem, zakresem i datą wygaśnięcia; w większym środowisku podobny proces może wspierać narzędzie do zarządzania dostępem uprzywilejowanym. NIST wskazuje, że wiarygodne powiązanie tożsamości z uwierzytelnieniem jest podstawą decyzji o dostępie. [2]
Istotna zmiana powinna zostawić ślad: cel, osobę wykonującą, osobę zatwierdzającą, termin, plan wycofania i kryterium odbioru. Właściciel usługi po stronie firmy nie musi konfigurować systemu, ale powinien móc ocenić wpływ niedostępności i potwierdzić rezultat zmiany.
Opisz ogólnie używane usługi, rodzaje kont uprzywilejowanych i znane ograniczenia. Nie przesyłaj haseł, tokenów, kodów MFA ani konfiguracji.
Przejdź do bezpiecznego formularza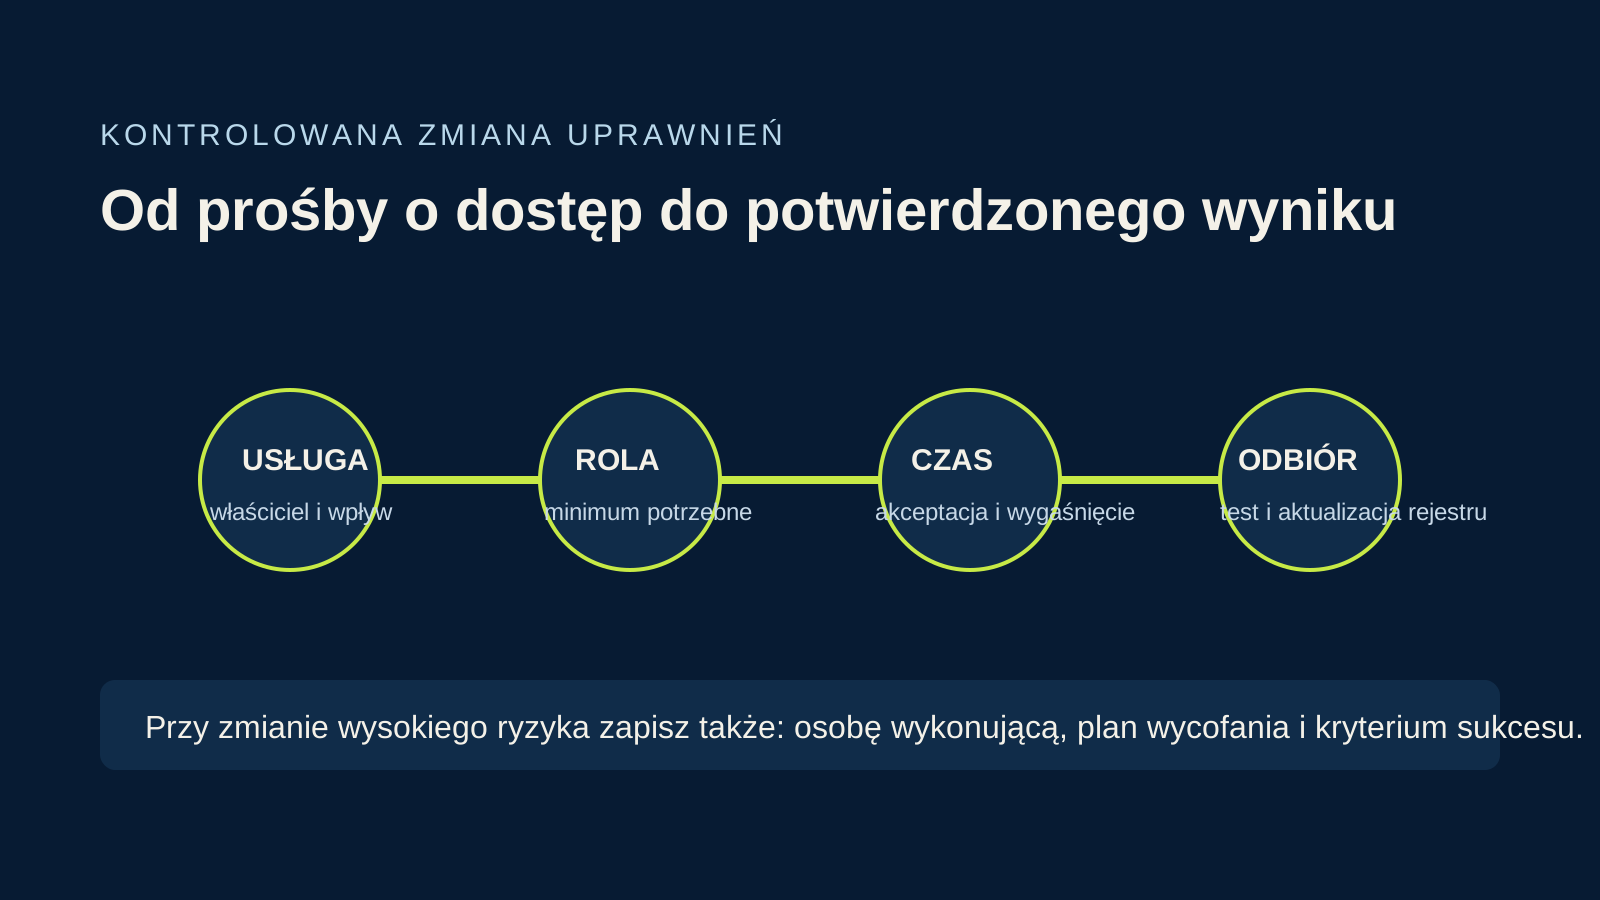
Chroń użycie pozostałych kont uprzywilejowanych
Odebranie zbędnych ról nie wystarczy, jeśli pozostałe konta są używane bez dodatkowych zabezpieczeń. Minimalny zestaw kontroli to imienne konta administracyjne, silne MFA, rejestrowanie logowań i zmian oraz okresowy przegląd uprawnień. CISA zaleca metody MFA odporne na phishing tam, gdzie są dostępne i odpowiednie dla środowiska. [3]
Konto awaryjne może być potrzebne, gdy zwykły mechanizm dostępu nie działa. Powinno być oddzielone od codziennej administracji, przypisane do procedury, bezpiecznie przechowywane i testowane w kontrolowanych warunkach. Konto awaryjne, którego nikt nie potrafi użyć lub którego właściciel nie jest znany, nie zapewnia ciągłości.
Na początku nie trzeba analizować wszystkich logów ręcznie. Uzgodnij alerty na nadanie roli administracyjnej, wyłączenie MFA, użycie konta awaryjnego, zmianę polityki bezpieczeństwa lub nietypowe logowanie — oraz osobę odpowiedzialną za ocenę sygnału. Alert bez właściciela nie jest procesem reakcji.
Checklista kontrolowanej zmiany uprawnień
Ograniczanie dostępu prowadź etapami. Lista pomaga przygotować zmianę i odbiór, ale nie potwierdza kompletności środowiska ani zgodności z konkretną regulacją.
- Wypisz konta uprzywilejowane, techniczne, awaryjne i współdzielone wraz z ich usługami.
- Dla każdego konta ustal właściciela, cel, zakres roli, metodę logowania i datę kolejnego przeglądu.
- Sprawdź zależności przed wyłączeniem konta, odebraniem roli lub rotacją poświadczeń.
- Rozdziel zwykłe konto pracy od konta administracyjnego i stosuj imienny dostęp.
- Ustal, które zadania wymagają dostępu czasowego, akceptacji oraz automatycznego wygaśnięcia.
- Włącz MFA adekwatne do systemu i określ bezpieczną procedurę dla konta awaryjnego.
- Zapisz test działania, kryterium odbioru oraz sposób aktualizacji rejestru po zmianie.
Ograniczenia i ryzyka
Model najmniejszych uprawnień może ograniczyć zasięg błędu lub przejęcia konta, ale nie gwarantuje braku incydentu, przestoju ani zgodności z przepisami. Efekt zależy od rzeczywistych zależności, konfiguracji, jakości MFA, rejestrowania zdarzeń, testów oraz decyzji osób uprawnionych.
Nie należy zakładać zakresu audytu, dostępności, czasu reakcji, obsługi 24/7 ani efektu technicznego przed rozpoznaniem środowiska i pisemnym uzgodnieniem. Jeżeli trwa aktywny incydent, priorytetem jest ograniczenie skutków oraz zachowanie dowodów, nie standardowe porządkowanie ról.
Kiedy potrzebna jest pomoc przy uporządkowaniu uprawnień
Wsparcie może być potrzebne, gdy firma nie potrafi wskazać właścicieli kluczowych kont, nie wie, czy konto techniczne obsługuje proces, ma pozostawione dostępy po dostawcach albo chce bezpiecznie rozdzielić role administracyjne. Do pierwszej rozmowy wystarczą niesensytywne informacje: rodzaje usług, liczba lokalizacji, typy kont, właściciele decyzji i znane terminy.
Bezpieczeństwo IT nie oznacza automatycznie przejęcia administracji, reakcji na każdy incydent, określonego SLA ani pełnej ochrony. Zakres działań, odpowiedzialności i odbiór wymagają rozpoznania środowiska oraz pisemnego ustalenia.
Przekaż wyłącznie ogólny kontekst: systemy, rodzaje kont, znane ryzyka i oczekiwany cel. Nie wysyłaj sekretów ani danych dostępowych.
Omów bezpieczeństwo dostępu w firmieŹródła
Źródła zewnętrzne zweryfikowane podczas aktualizacji 2026-10-14. Przed działaniem sprawdź ich bieżącą wersję.