Konta administracyjne zabezpiecz przez rozdzielenie ról, MFA i kontrolę użycia
Konto administracyjne powinno być odrębne od konta używanego do poczty, dokumentów i przeglądania internetu, chronione MFA oraz przypisane do konkretnej osoby i zadania. Taki model ogranicza skutki przejęcia zwykłej sesji, ale nie daje gwarancji braku incydentu ani nie zastępuje aktualizacji, kopii i nadzoru nad zmianami.
Konto uprzywilejowane może zmieniać konfigurację, tworzyć użytkowników, nadawać role, odczytywać dane albo wyłączać mechanizmy ochronne. Dlatego decyzja o dostępie nie powinna wynikać z wygody, wspólnego hasła ani nieformalnej prośby. NIST opisuje ograniczanie uprawnień oraz kontrolę użycia kont uprzywilejowanych jako odrębne elementy kontroli. [1]
W praktyce najpierw trzeba potwierdzić, które konta istnieją i kto ich potrzebuje. Dopiero potem można bezpiecznie ograniczać role, zmieniać poświadczenia lub wprowadzać nowe wymagania logowania. Chaotyczne usunięcie konta technicznego albo masowa rotacja haseł może zatrzymać usługę zależną od tego dostępu.
Rozmowę o ryzykach, rolach i kolejności prac można zacząć bez przekazywania haseł, tokenów, kodów MFA lub konfiguracji.
Omów zabezpieczenie kont administracyjnych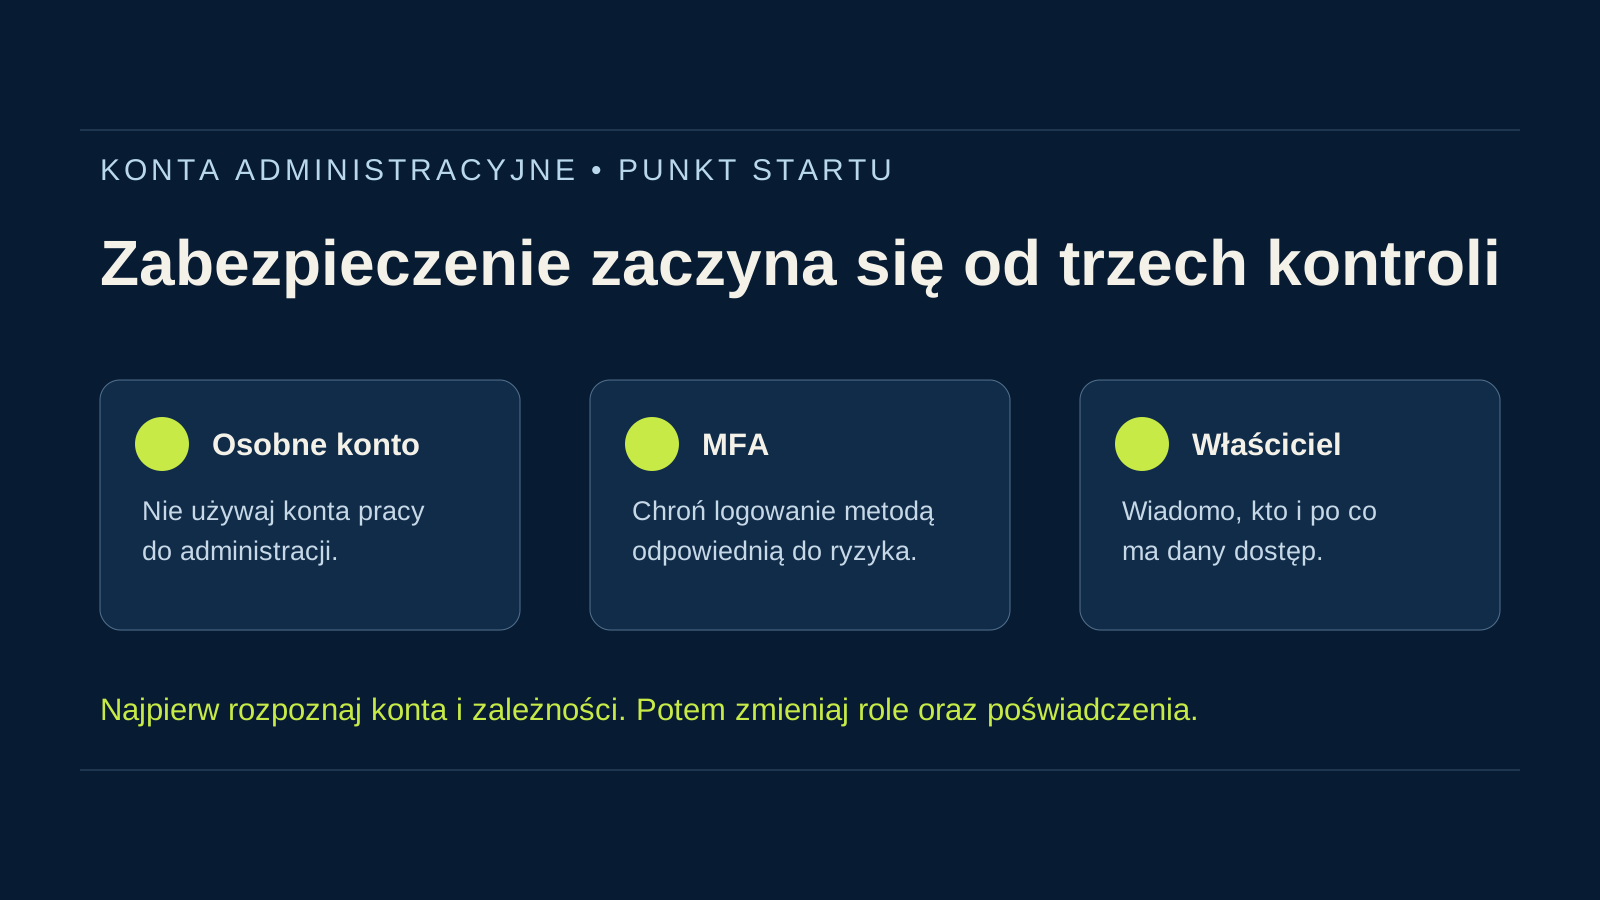
Zbuduj rejestr kont uprzywilejowanych bez gromadzenia sekretów
Rejestr powinien objąć konta administracyjne w tożsamości firmowej, chmurze, domenie, DNS, serwerach, stacjach roboczych, urządzeniach sieciowych, backupie, panelach dostawców i aplikacjach. Osobno zaznacz konta techniczne, awaryjne, współdzielone oraz pozostawione po byłych pracownikach lub dostawcach.
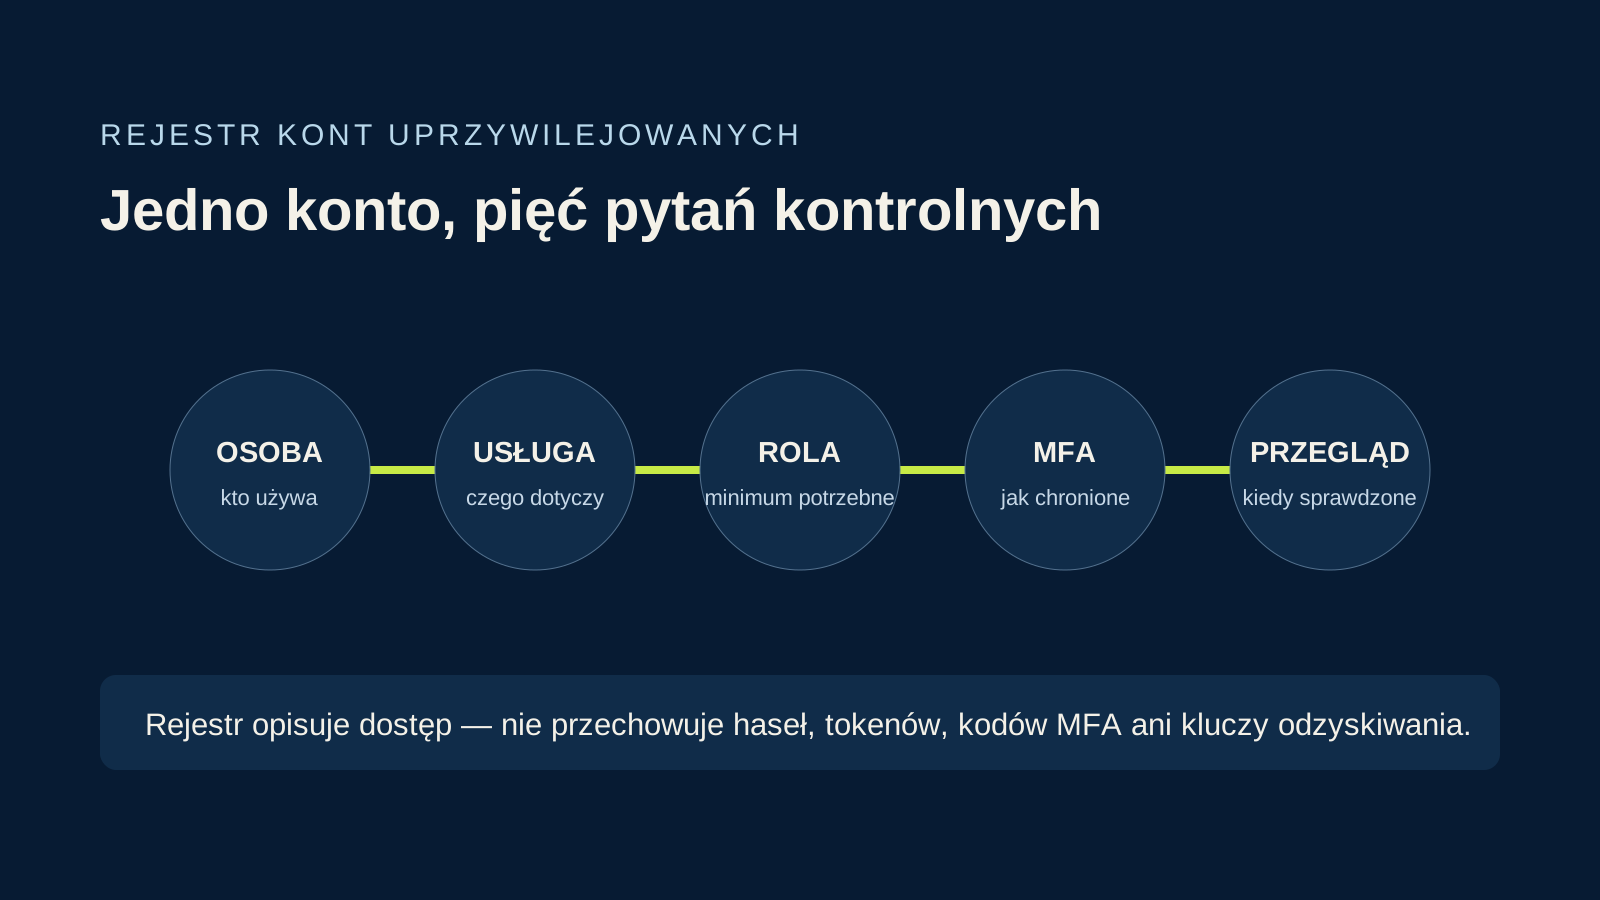
Przy każdym wpisie zapisz usługę, właściciela biznesowego, osobę lub podmiot korzystający z dostępu, zakres roli, metodę logowania, zależności i datę przeglądu. Nie wpisuj haseł, tokenów, kluczy prywatnych, kodów MFA ani kodów odzyskiwania. Rejestr ma pokazywać, gdzie znajduje się zatwierdzony mechanizm dostępu i kto może go uruchomić.
Konto bez właściciela jest sygnałem do wyjaśnienia, a nie automatycznego usunięcia. Najpierw sprawdź, czy nie obsługuje usługi, integracji lub kopii. Dopiero po ocenie zależności można ustalić zmianę roli, wycofanie konta albo bezpieczne przeniesienie odpowiedzialności.
Dobierz minimalną rolę i oddziel dostęp zwykły od administracyjnego
Globalny lub pełny administrator nie powinien być domyślną odpowiedzią na każde zadanie. Osoba zarządzająca urządzeniami może potrzebować innej roli niż osoba obsługująca użytkowników, sieć albo backup. Minimalny zakres zmniejsza zasięg błędu i ułatwia późniejsze ustalenie, jaki dostęp rzeczywiście trzeba sprawdzić.
Dla prac sporadycznych rozważ dostęp ograniczony czasem, zatwierdzony przez właściciela usługi. W małej organizacji może to być udokumentowana decyzja z celem, zakresem i datą wygaśnięcia; w większej — proces wspierany narzędziem do zarządzania dostępem uprzywilejowanym. Wiarygodne powiązanie tożsamości z uwierzytelnieniem jest podstawą decyzji o dostępie. [2]
Zmiana o istotnym wpływie powinna mieć osobę wykonującą, akceptację, plan wycofania oraz kryterium odbioru. Właściciel usługi nie musi wykonywać konfiguracji, lecz powinien wiedzieć, jaki proces może zostać przerwany i kiedy wynik zmiany jest uznany za poprawny.
Opisz jedynie rodzaje usług, kont i znane ograniczenia. Nie przesyłaj sekretów, poświadczeń ani pełnych konfiguracji.
Przejdź do bezpiecznego formularzaMFA, konto awaryjne i sejf poświadczeń wymagają procedury
MFA utrudnia użycie samego przejętego hasła, lecz nie usuwa ryzyka phishingu, przejęcia sesji ani błędnej konfiguracji. Dla kont administracyjnych nie powinno być wyjątkiem wynikającym wyłącznie z wygody. CISA zaleca metody odporne na phishing tam, gdzie są dostępne i odpowiednie dla środowiska. [3]
Konto awaryjne może pomóc odzyskać kontrolę, gdy zwykła ścieżka logowania nie działa. Nie służy do codziennej administracji. Trzeba ustalić jego właściciela, miejsce bezpiecznego przechowywania, warunki użycia, rejestrowanie użycia i kontrolowany test. Konto awaryjne nieprzetestowane lub dostępne dla nieznanej grupy osób tworzy własne ryzyko.
Hasła i inne sekrety należy przekazywać przez zatwierdzony sejf lub uzgodniony bezpieczny proces, a nie przez zwykły e-mail, komunikator lub arkusz. Konto techniczne również potrzebuje właściciela, celu, zakresu i sposobu rotacji. Nie powinno korzystać z konta osobistego pracownika ani otrzymywać szerszych praw niż wymaga konkretna usługa.
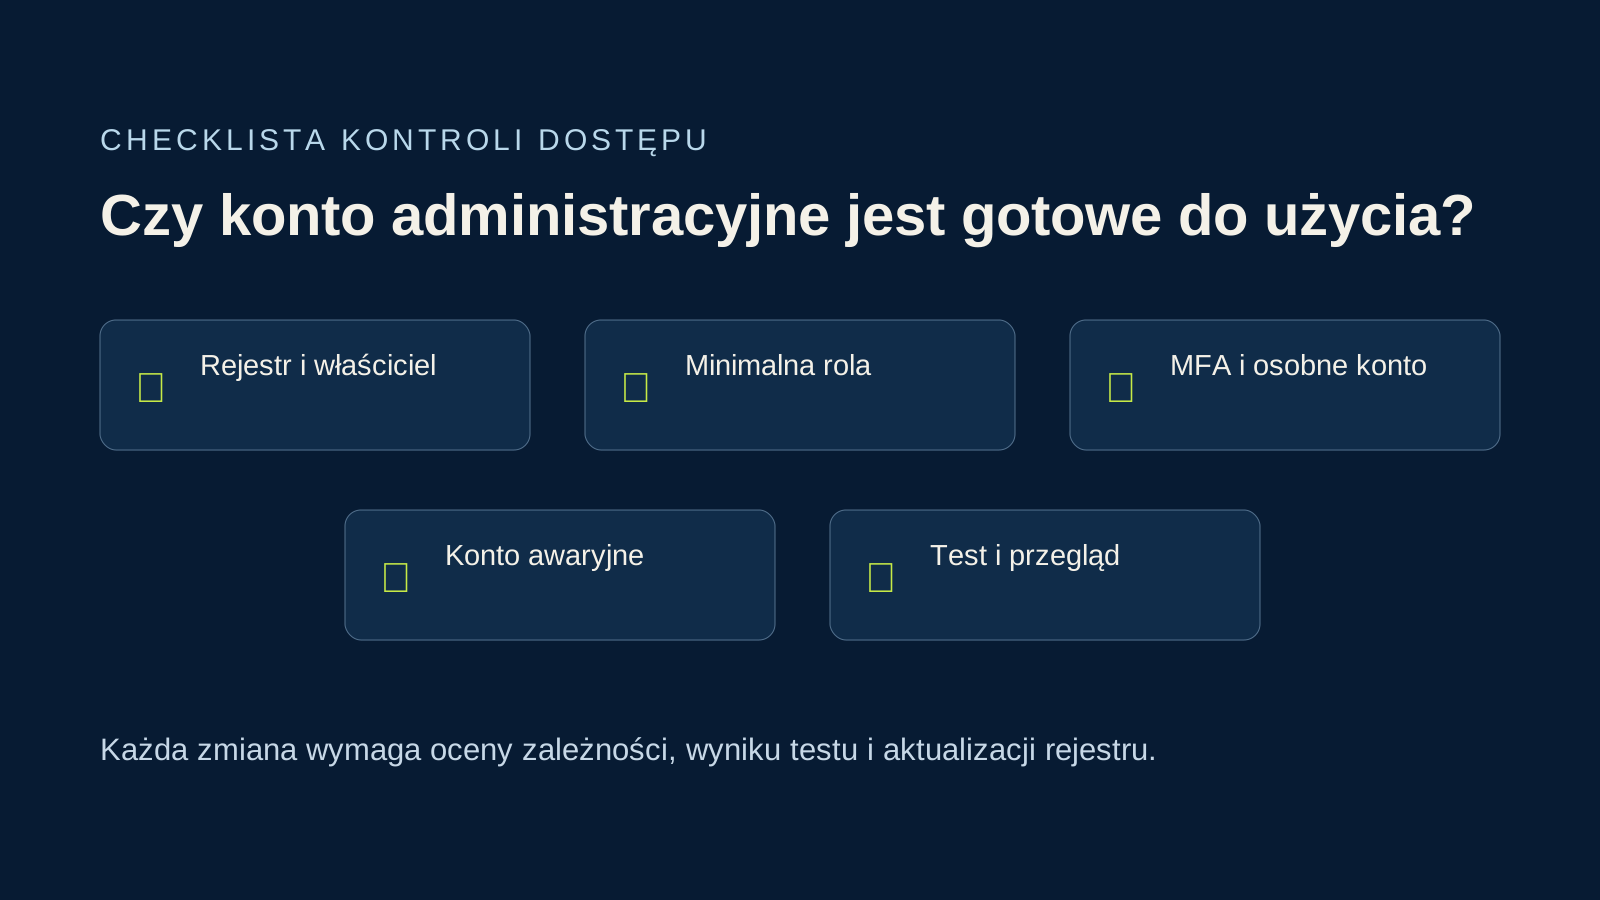
Checklista zabezpieczenia kont administracyjnych
Lista pomaga przygotować i odebrać zmianę dostępu. Nie potwierdza kompletności środowiska, zgodności z regulacją, określonego SLA ani odporności na każdy incydent.
- Zidentyfikuj konta administracyjne, techniczne, awaryjne i współdzielone wraz z obsługiwanymi usługami.
- Przypisz właściciela, cel, minimalną rolę, metodę logowania i datę kolejnego przeglądu.
- Rozdziel konto codziennej pracy od imiennego konta administracyjnego.
- Zweryfikuj MFA oraz bezpieczną ścieżkę odzyskiwania bez zapisywania kodów w rejestrze.
- Sprawdź zależności przed odebraniem roli, usunięciem konta lub zmianą poświadczeń.
- Ustal zasady użycia konta awaryjnego i kontrolowany test tej procedury.
- Zapisz rezultat zmiany, otwarte ograniczenia oraz termin kolejnego przeglądu.
Ograniczenia i ryzyka
Rozdzielenie kont, ograniczone role i MFA mogą zmniejszyć skutki błędu lub przejęcia konta, ale nie gwarantują braku incydentu, przestoju ani zgodności z przepisami. Wynik zależy od rzeczywistych zależności, konfiguracji, urządzeń, procedury odzyskiwania, rejestrowania zdarzeń i jakości przeglądów.
Nie należy zakładać czasu reakcji, pracy całodobowej, zakresu audytu, przejęcia administracji ani dostępności usług przed rozpoznaniem środowiska i pisemnym uzgodnieniem. Przy aktywnym incydencie priorytetem jest ograniczenie skutków oraz zabezpieczenie dowodów, a nie standardowe porządkowanie ról.
Kiedy potrzebna jest pomoc przy ochronie dostępu administracyjnego
Pomoc może być potrzebna, gdy firma nie potrafi wskazać właścicieli kont i usług, nie zna sposobu odzyskania kontroli, ma wspólne loginy dla dostawców albo planuje istotną zmianę ról. Pierwszym wynikiem powinny być potwierdzone fakty, ryzyka i kolejność działań, a nie automatyczna wymiana każdego konta.
Do pierwszej rozmowy wystarczą niesensytywne informacje: rodzaje systemów, typy kont, liczba lokalizacji, znane ograniczenia i planowany termin. Nie wysyłaj haseł, tokenów, kodów MFA, kluczy, szczegółów aktywnej podatności ani eksportów konfiguracji.
Przekaż wyłącznie ogólny kontekst środowiska i celu rozmowy — bez danych dostępowych oraz sekretów.
Omów ochronę kont administracyjnychŹródła
Źródła zewnętrzne zweryfikowane podczas aktualizacji 2026-10-17. Przed działaniem sprawdź ich bieżącą wersję.