Microsoft Entra ID w firmie: zacznij od kontroli nad tożsamościami
Microsoft Entra ID pomaga zarządzać tożsamościami i dostępem do aplikacji oraz zasobów chmurowych. Samo uruchomienie usługi nie porządkuje jednak środowiska: firma nadal musi wiedzieć, kto ma konto, do czego je wykorzystuje, kto zatwierdza dostęp i jak ten dostęp jest odbierany po zmianie roli lub zakończeniu współpracy. [1]
Dla firmy korzystającej z Microsoft 365 Entra ID jest zwykle punktem, w którym spotykają się konta użytkowników, grupy, aplikacje i metody logowania. To wygodne, ale oznacza też, że przejęcie albo błędne uprzywilejowanie jednego konta może dotyczyć wielu usług. Celem nie jest maksymalna liczba reguł w portalu, lecz sprawdzalny model odpowiedzialności.
Ten materiał jest przewodnikiem do uporządkowania decyzji przed zmianą konfiguracji. Nie jest ofertą licencji, opisem gwarantowanego zakresu ani deklaracją zgodności. Dostępne funkcje zależą między innymi od posiadanych planów, stanu tenanta i sposobu integracji aplikacji.
Do pierwszej rozmowy wystarczy opis liczby użytkowników, usług i celu zmiany. Nie przesyłaj haseł, tokenów, kodów MFA, kluczy odzyskiwania ani eksportów konfiguracji.
Omów uporządkowanie Microsoft 365
Najpierw spis kont, usług i właścicieli decyzji
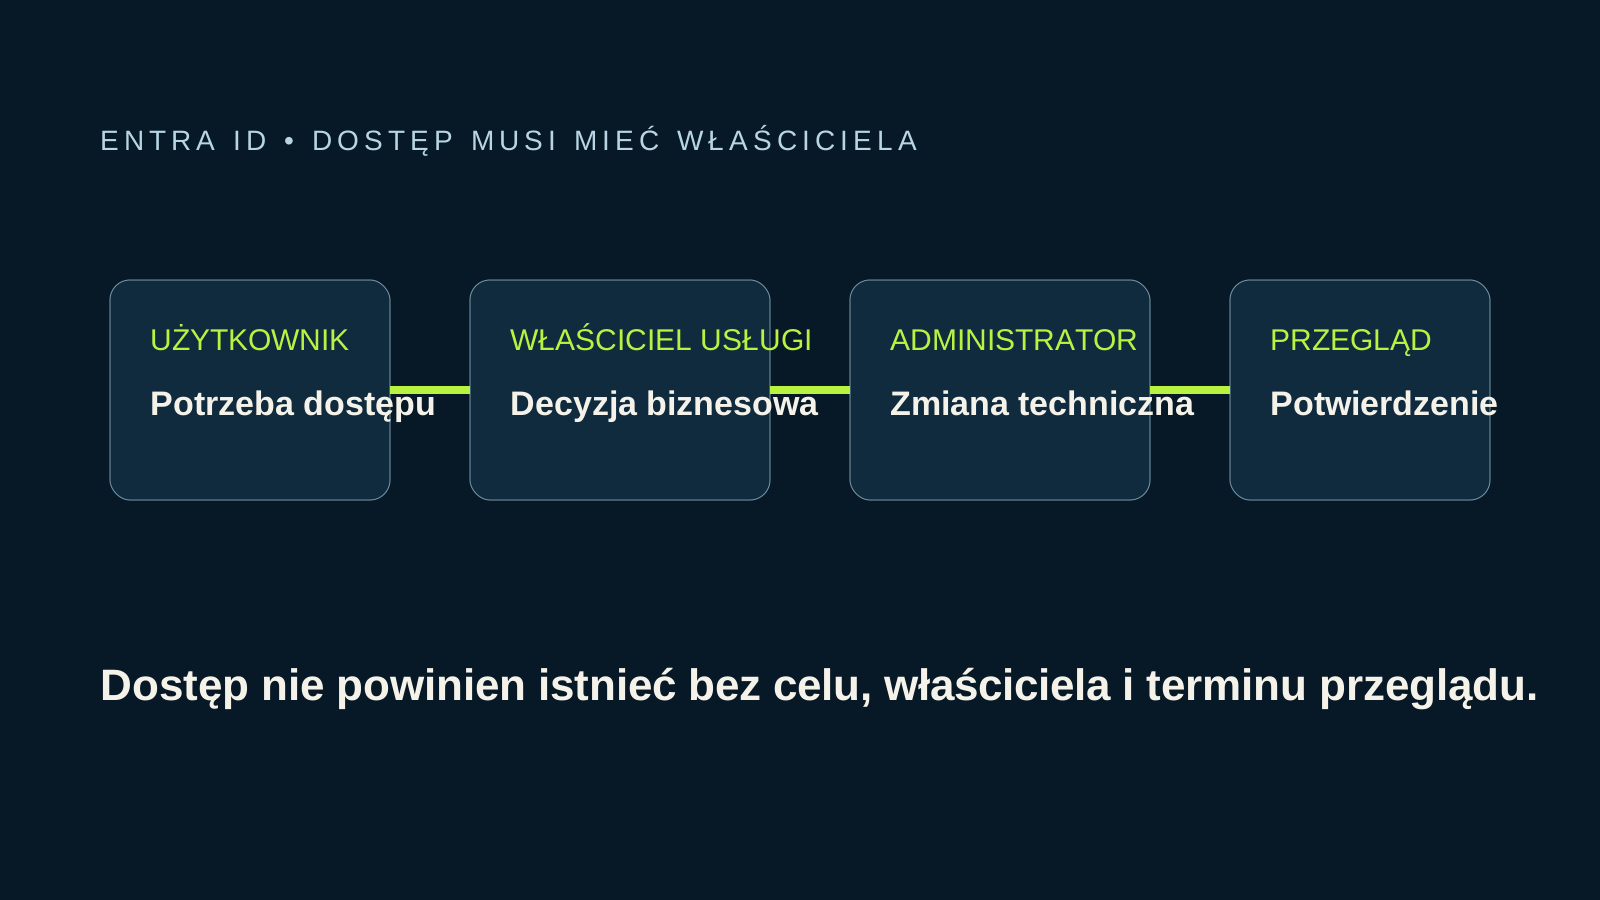
Zacznij od prostego podziału kont: pracownicy, współpracownicy zewnętrzni, goście, konta techniczne i konta administracyjne. Następnie ustal, jakie aplikacje używają logowania przez Entra ID, które grupy nadają dostęp i kto po stronie biznesowej potwierdza jego potrzebę. Administrator może wykonać zmianę techniczną, ale nie powinien sam rozstrzygać, czy dana osoba nadal potrzebuje danych finansowych, repozytorium projektu lub skrzynki współdzielonej.
Właściciel usługi nie musi zarządzać portalem. Powinien jednak umieć zaakceptować dostęp, nazwać dopuszczalny poziom współdzielenia i uczestniczyć w okresowym przeglądzie. Przy braku właściciela „tymczasowe” uprawnienia oraz grupy bez opisu zostają w środowisku na lata.
W inwentaryzacji uwzględnij także domeny, konta rozliczeniowe, konta awaryjne oraz aplikacje, które otrzymały zgody do danych. Nie wpisuj do zwykłego arkusza sekretów ani kodów odzyskiwania. Wskaż tylko właściciela i bezpieczne miejsce przechowywania poświadczeń.
MFA zmniejsza ryzyko hasła, ale wymaga procesu odzyskania dostępu
MFA dodaje do logowania dodatkową metodę potwierdzenia tożsamości. Microsoft opisuje mechanizm jako połączenie co najmniej dwóch czynników, na przykład hasła oraz zaufanego urządzenia, klucza lub cechy biometrycznej. Ogranicza to skutki części przejęć haseł, lecz nie zastępuje kontroli nad rolami, urządzeniami i procesem obsługi użytkownika. [3]
Przed wymuszeniem MFA ustal metody dopuszczalne w organizacji, sposób rejestracji nowego telefonu, procedurę dla zgubionego urządzenia i osoby uprawnione do odzyskania dostępu. Trzeba także zidentyfikować konta techniczne oraz starsze aplikacje, które mogą używać mechanizmów niewspierających nowoczesnego uwierzytelniania. Wyjątek powinien mieć uzasadnienie, właściciela, termin przeglądu oraz zabezpieczenie zastępcze.
Konta administracyjne wymagają szczególnej ostrożności. Nie używaj szerokich uprawnień do poczty i codziennej pracy, jeżeli można mieć osobne konto do zadań uprzywilejowanych. Takie rozdzielenie nie gwarantuje braku incydentu, ale zmniejsza liczbę sytuacji, w których phishing lub przypadkowe działanie dotyczy konta o największym wpływie.
Opisz ogólnie używane usługi, liczbę typów kont i planowaną zmianę. Nie wpisuj haseł, kodów MFA, tokenów ani szczegółów aktywnego incydentu.
Przejdź do bezpiecznego formularzaDostęp warunkowy wdrażaj etapami, nie jedną regułą dla wszystkich
Dostęp warunkowy pozwala podejmować decyzje o dostępie na podstawie sygnałów dotyczących między innymi użytkownika, grupy, urządzenia, aplikacji czy lokalizacji. Reguły mają postać warunku i wymaganej akcji, na przykład dodatkowego uwierzytelnienia dla wskazanej usługi. [2] Ich użyteczność zależy od tego, czy firma zna konsekwencje dla procesów i użytkowników.
Zanim włączysz blokadę lub nowe wymaganie szeroko, przeanalizuj logowania oraz wybierz grupę pilotażową obejmującą różne role: osobę mobilną, użytkownika aplikacji specjalistycznej, administrację i właściciela procesu. Ustal testy, kanał zgłoszeń, czas obserwacji oraz warunek rozszerzenia albo cofnięcia zmiany.
Reguła, która nie uwzględnia konta awaryjnego, aplikacji działającej w tle albo urządzenia potrzebnego do procesu krytycznego, może zablokować pracę. Nie oznacza to rezygnacji z kontroli. Oznacza potrzebę jawnego wyjątku, ograniczonego zakresu i dokumentacji decyzji.
Checklista: co potwierdzić przed porządkowaniem Entra ID
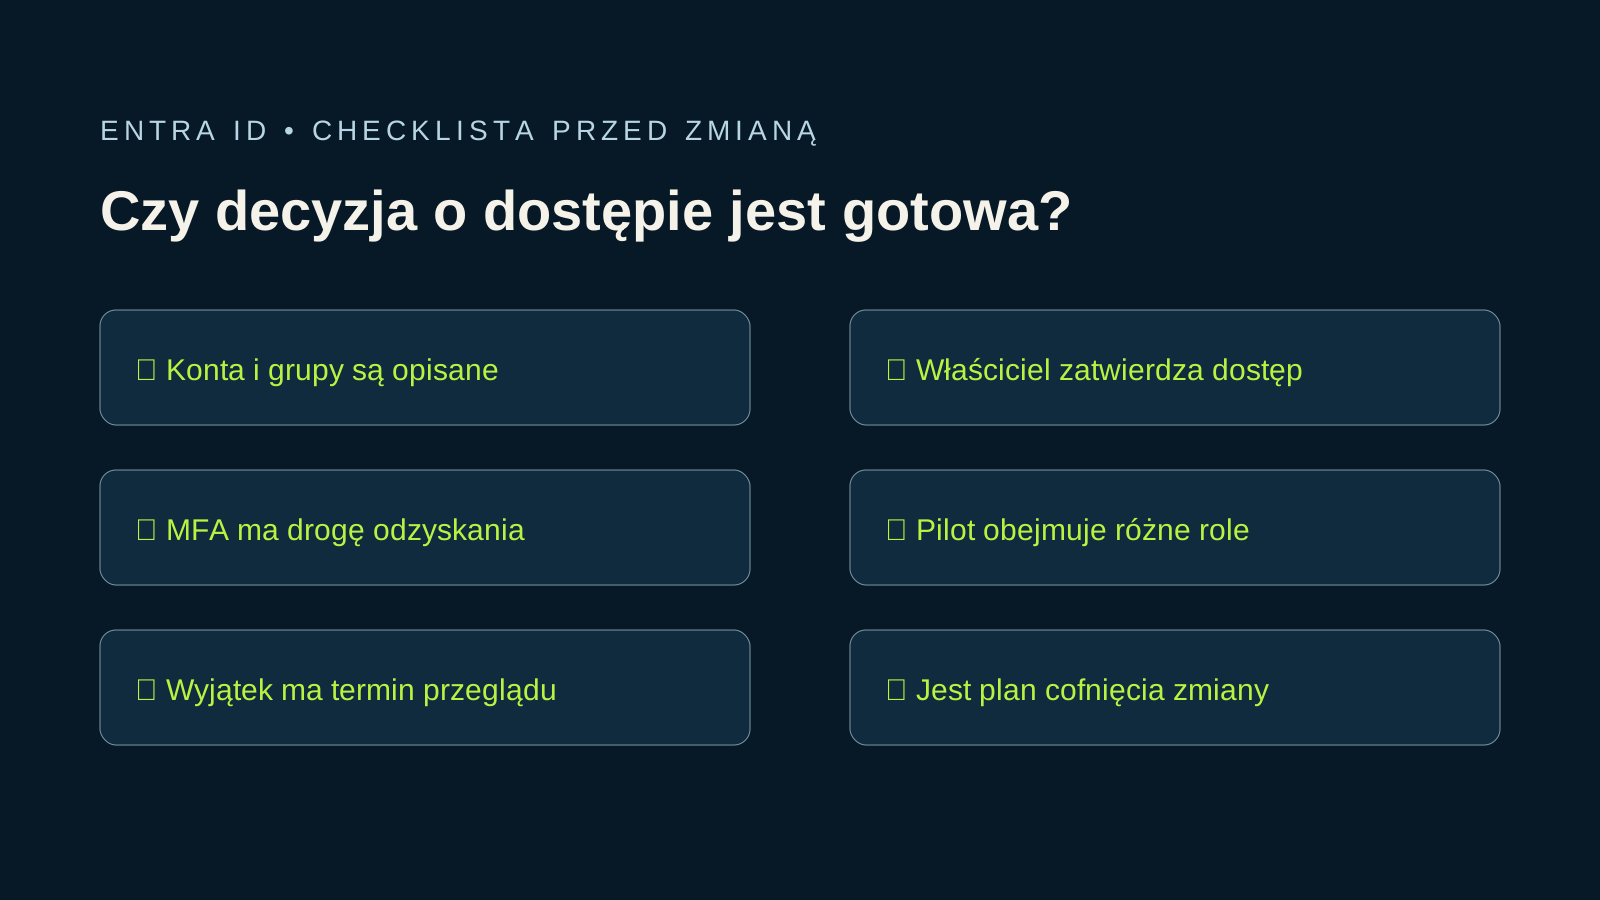
Lista pomaga przygotować rozmowę i pilotaż. Odpowiedź „nie wiemy” jest wartościowym wynikiem, bo wskazuje, co należy sprawdzić przed nadaniem szerokiego dostępu albo wymuszeniem nowej polityki. Każdy punkt warto potwierdzić właścicielem, konfiguracją lub aktualnym rejestrem, a nie wyłącznie deklaracją.
Po pierwszym przeglądzie ustal kolejność działań. Zwykle pilniejsze są nieznane konta uprzywilejowane, brak kontroli nad domeną lub kontem właścicielskim oraz brak procedury odebrania dostępu. Dalsze usprawnienia wymagają zakresu, testów i akceptacji ryzyka przez właściwe osoby.
- Zidentyfikuj konta pracowników, gości, techniczne, awaryjne i administracyjne.
- Wskaż właściciela każdej istotnej aplikacji, grupy oraz zasobu danych.
- Sprawdź, kto zatwierdza dostęp oraz jak jest on odbierany po zmianie roli.
- Ustal wymagane metody MFA i bezpieczną ścieżkę odzyskania dostępu.
- Oddziel konta codziennej pracy od kont uprzywilejowanych.
- Zaplanuj pilotaż i testy przed rozszerzeniem zasad dostępu warunkowego.
- Nadaj wyjątkom uzasadnienie, właściciela, termin przeglądu i kontrolę zastępczą.
- Zapisz wynik przeglądu, otwarte ryzyka i decyzje do zatwierdzenia.
Ograniczenia i ryzyka
Entra ID, MFA i dostęp warunkowy mogą pomagać ograniczać ryzyko, ale nie gwarantują pełnego bezpieczeństwa, braku incydentu, dostępności usług ani zgodności z przepisami. Efekt zależy od konfiguracji, licencji, integracji aplikacji, stanu urządzeń, wyjątków i codziennego utrzymania.
Nie zakładaj publicznie ani w planie zmiany SLA, obsługi całodobowej, licencji, gotowości do przejęcia administracji ani bezprzerwowego wdrożenia. Te elementy wymagają rozpoznania środowiska oraz pisemnego uzgodnienia. Przy aktywnym przejęciu konta priorytetem jest ograniczenie skutków i zabezpieczenie dowodów, nie standardowe porządkowanie konfiguracji.
Kiedy potrzebna jest pomoc przy porządkowaniu Entra ID
Pomoc może być potrzebna, gdy firma nie potrafi wskazać właścicieli aplikacji, ma nieopisane role administracyjne, wprowadza MFA albo chce połączyć reguły urządzeń i dostępu z Microsoft 365. Pierwszym rezultatem powinny być potwierdzone fakty, lista ryzyk i plan pilotażu, a nie masowa zmiana kont lub polityk.
Do pierwszej rozmowy przygotuj niesensytywny opis: liczbę użytkowników, typy aplikacji, sposób pracy mobilnej, znane wyjątki i cel biznesowy. Nie wysyłaj eksportów tenanta, haseł, tokenów, kodów MFA, kluczy odzyskiwania ani logów zawierających dane użytkowników.
Przekaż wyłącznie ogólny opis celu i środowiska — bez sekretów, poświadczeń oraz danych aktywnego incydentu.
Omów przygotowanie Entra IDŹródła
Źródła zewnętrzne zweryfikowane podczas aktualizacji 2026-10-19. Przed działaniem sprawdź ich bieżącą wersję.