Analiza Intune przed wdrożeniem: najpierw zakres, właściciele i skutki polityk
Analiza Microsoft Intune przed wdrożeniem powinna ustalić, które urządzenia, konta, aplikacje i dane mają znaleźć się w zakresie oraz jakie skutki będzie miała każda polityka dla pracy zespołu. Intune może wspierać zarządzanie urządzeniami i aplikacjami, ale nie zastępuje inwentaryzacji, odpowiedzialności ani przetestowanej procedury odzyskania dostępu. [1]
Zaczynanie od gotowego zestawu reguł może dać pozorną kontrolę: urządzenia są widoczne w portalu, lecz część użytkowników, aplikacji albo wyjątków pozostaje poza procesem. Najpierw trzeba opisać stan bieżący, cel zmiany i granice odpowiedzialności; konfigurację dobiera się dopiero do tych ustaleń.
Materiał opisuje przygotowanie do decyzji technicznej, nie gotowy zakres usługi, konfigurację licencji ani deklarację zgodności. Skutki polityk zależą od środowiska, systemów, tożsamości, urządzeń i uzgodnionego sposobu pracy.
Do rozmowy wystarczy ogólny opis urządzeń, użytkowników, aplikacji i celu zmiany. Nie przesyłaj haseł, tokenów, kodów MFA ani eksportów konfiguracji.
Omów przygotowanie do wdrożenia Microsoft 365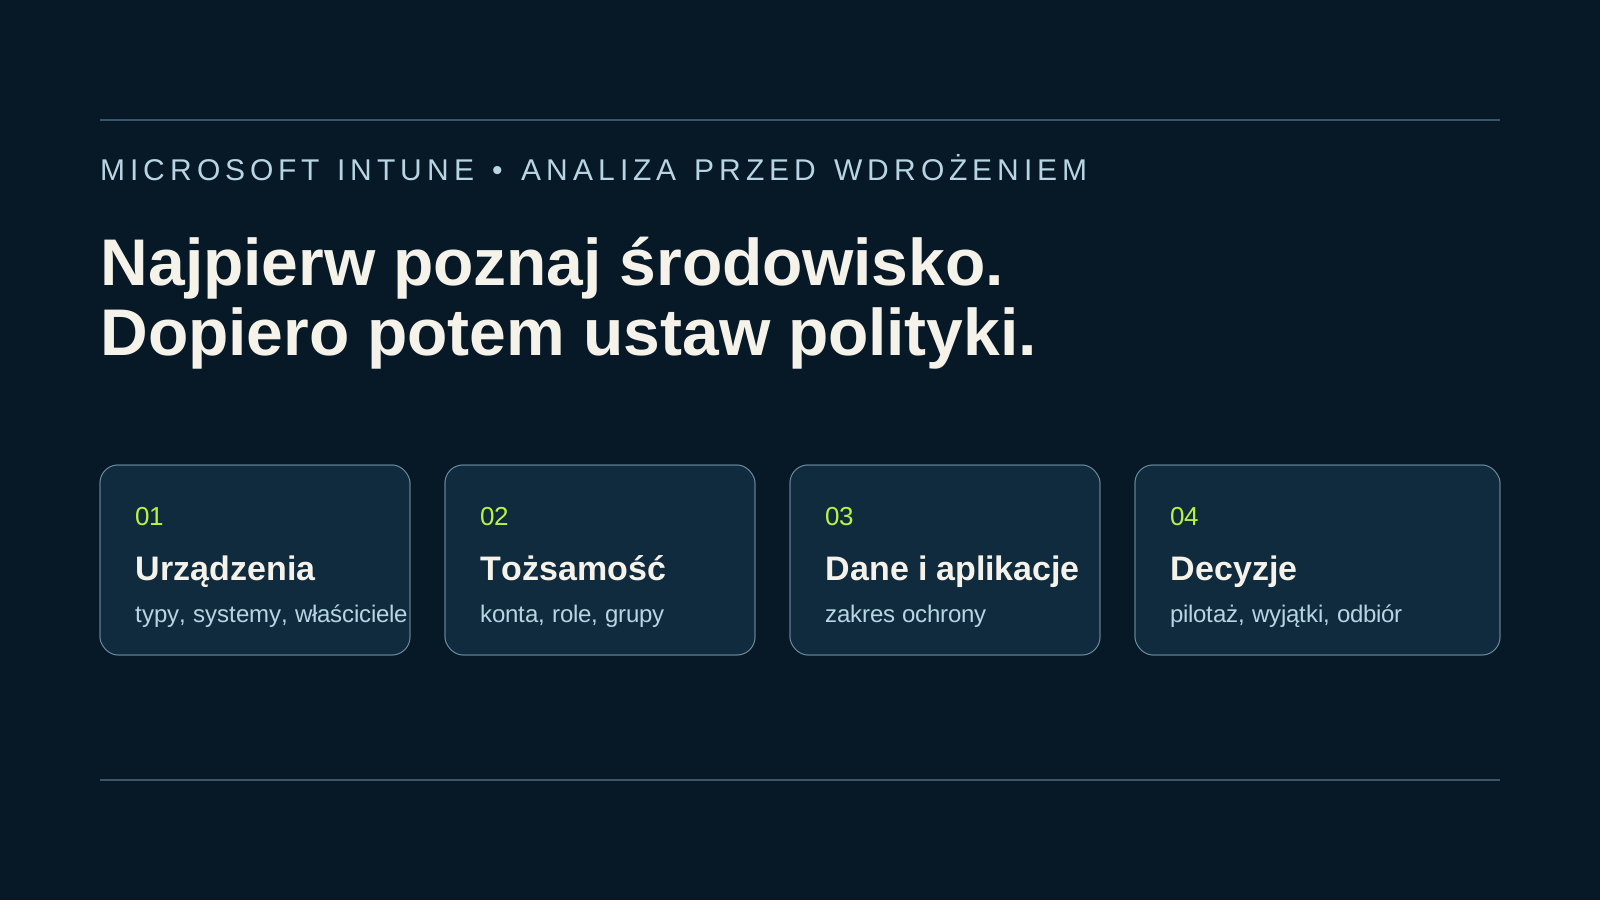
Ustal, co ma być zarządzane, a co tylko chronione
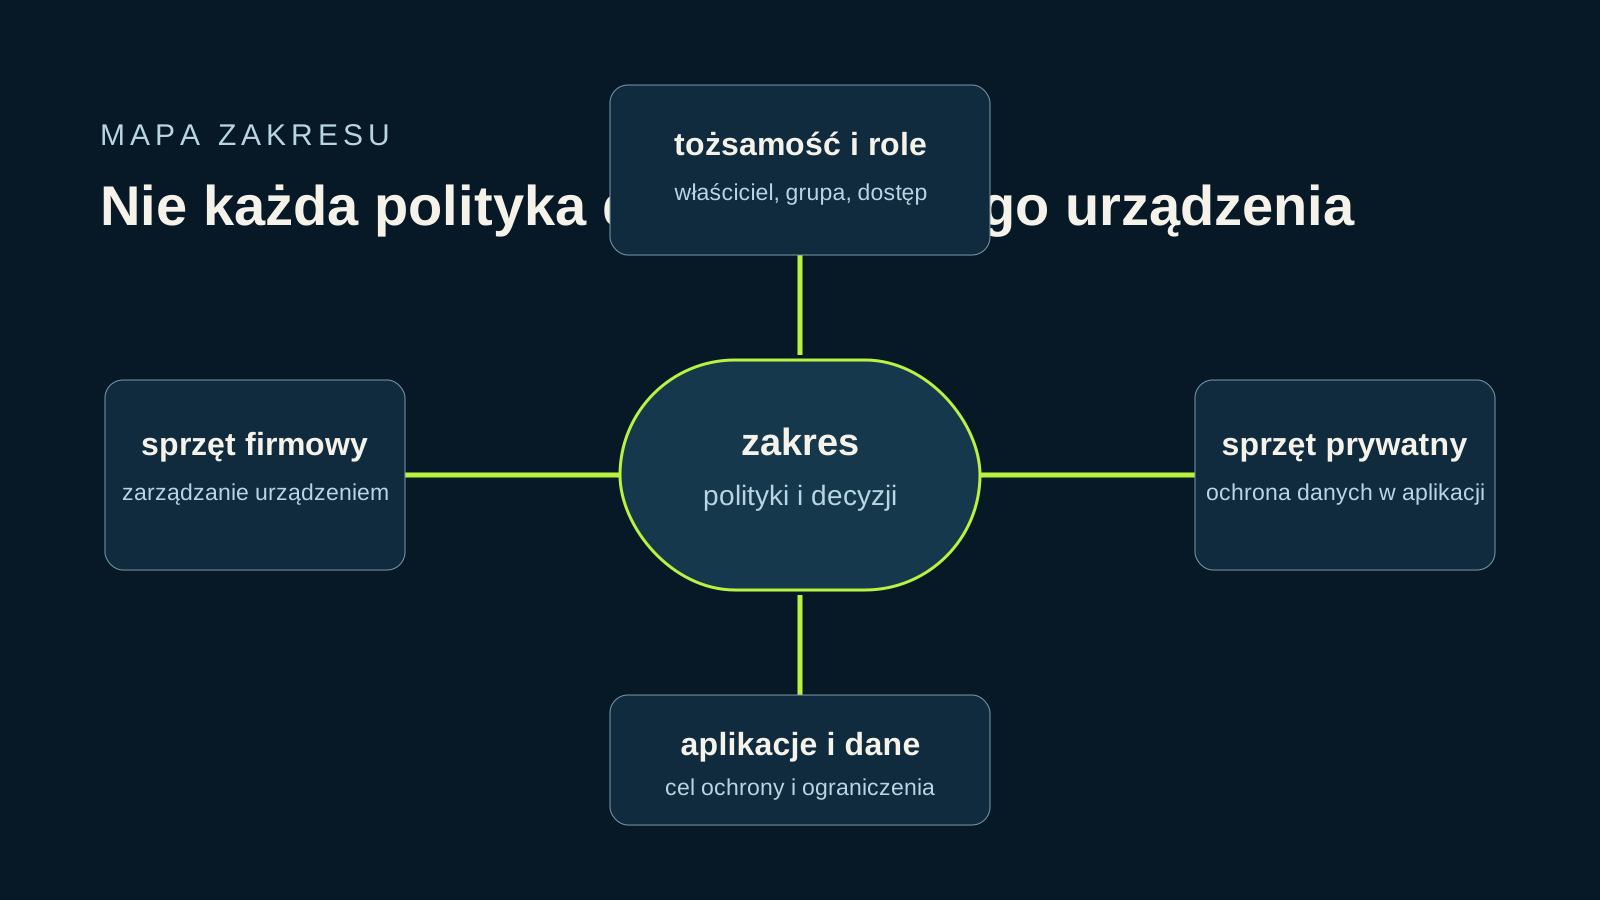
Lista zakresu powinna rozdzielać komputery Windows i macOS, telefony Android i iOS, urządzenia firmowe oraz prywatne używane służbowo. Dla każdego typu ustal właściciela, system, sposób rejestracji, używane aplikacje, dane firmowe i ograniczenia operacyjne.
Zarządzanie całym urządzeniem i ochrona danych firmowych w aplikacjach to różne decyzje. W przypadku urządzenia prywatnego organizacja może rozważać ochronę danych w aplikacjach zamiast przejmowania pełnego zarządzania sprzętem. Microsoft opisuje polityki ochrony aplikacji jako odrębny mechanizm, który wymaga decyzji o aplikacjach, danych i grupach użytkowników. [4]
Nie zakładaj, że jedna zasada pasuje do każdego telefonu lub laptopa. Urządzenie używane do poczty i spotkań może mieć inny profil ryzyka niż sprzęt z dostępem administracyjnym, dokumentacją klienta lub systemem finansowym.
Sprawdź tożsamości, role i stan urządzeń przed egzekwowaniem dostępu
Przed włączeniem wymagań dostępu ustal właścicieli kont, grup, aplikacji i urządzeń. Konta współdzielone, niejasne role administracyjne, brak procedury odejścia pracownika lub nieznane konta techniczne są problemami do wyjaśnienia niezależnie od samego Intune.
Następnie zbierz fakty techniczne: wersje systemów, szyfrowanie dysków, blokadę ekranu, lokalne konta administratorów, aktualizacje, używane oprogramowanie zabezpieczające i urządzenia niewspierane. To punkt odniesienia do zaplanowania pilotażu oraz wyjątków, nie deklaracja, że każdy element zostanie automatycznie naprawiony.
Polityka zgodności może służyć do oceny określonych wymagań urządzenia, lecz jej warunki trzeba dopasować do realnego środowiska i przetestować. Microsoft wskazuje, że polityki zgodności są częścią procesu zarządzania urządzeniami; sama ich obecność nie potwierdza poprawności całego modelu dostępu. [3]
Opisz cel, liczbę typów urządzeń i znane ograniczenia. Nie dołączaj danych logowania, kluczy odzyskiwania, tokenów ani pełnych konfiguracji.
Przejdź do bezpiecznego formularzaZaprojektuj pilotaż i obsługę wyjątków przed zmianą dla całej firmy
Grupa pilotażowa powinna obejmować różne sposoby pracy: administrację, osoby mobilne, kierowników i użytkowników aplikacji specjalistycznych. Zdefiniuj czas pilotażu, testy logowania i aplikacji, sposób zgłaszania problemów oraz kryterium decyzji o kolejnym etapie.
Nie blokuj dostępu do poczty lub aplikacji tylko dlatego, że reguła jest dostępna w panelu. Najpierw sprawdź, czy urządzenia są obsługiwane, kto pomoże po wymianie telefonu, jak odbierany jest dostęp i kto zatwierdza wyjątek.
Każdy wyjątek powinien mieć właściciela, uzasadnienie, datę przeglądu i — gdy to potrzebne — zabezpieczenie zastępcze. Lista wyjątków bez terminu i odpowiedzialności szybko staje się nieudokumentowanym drugim modelem bezpieczeństwa.
Checklista odbioru analizy i wdrożenia Intune
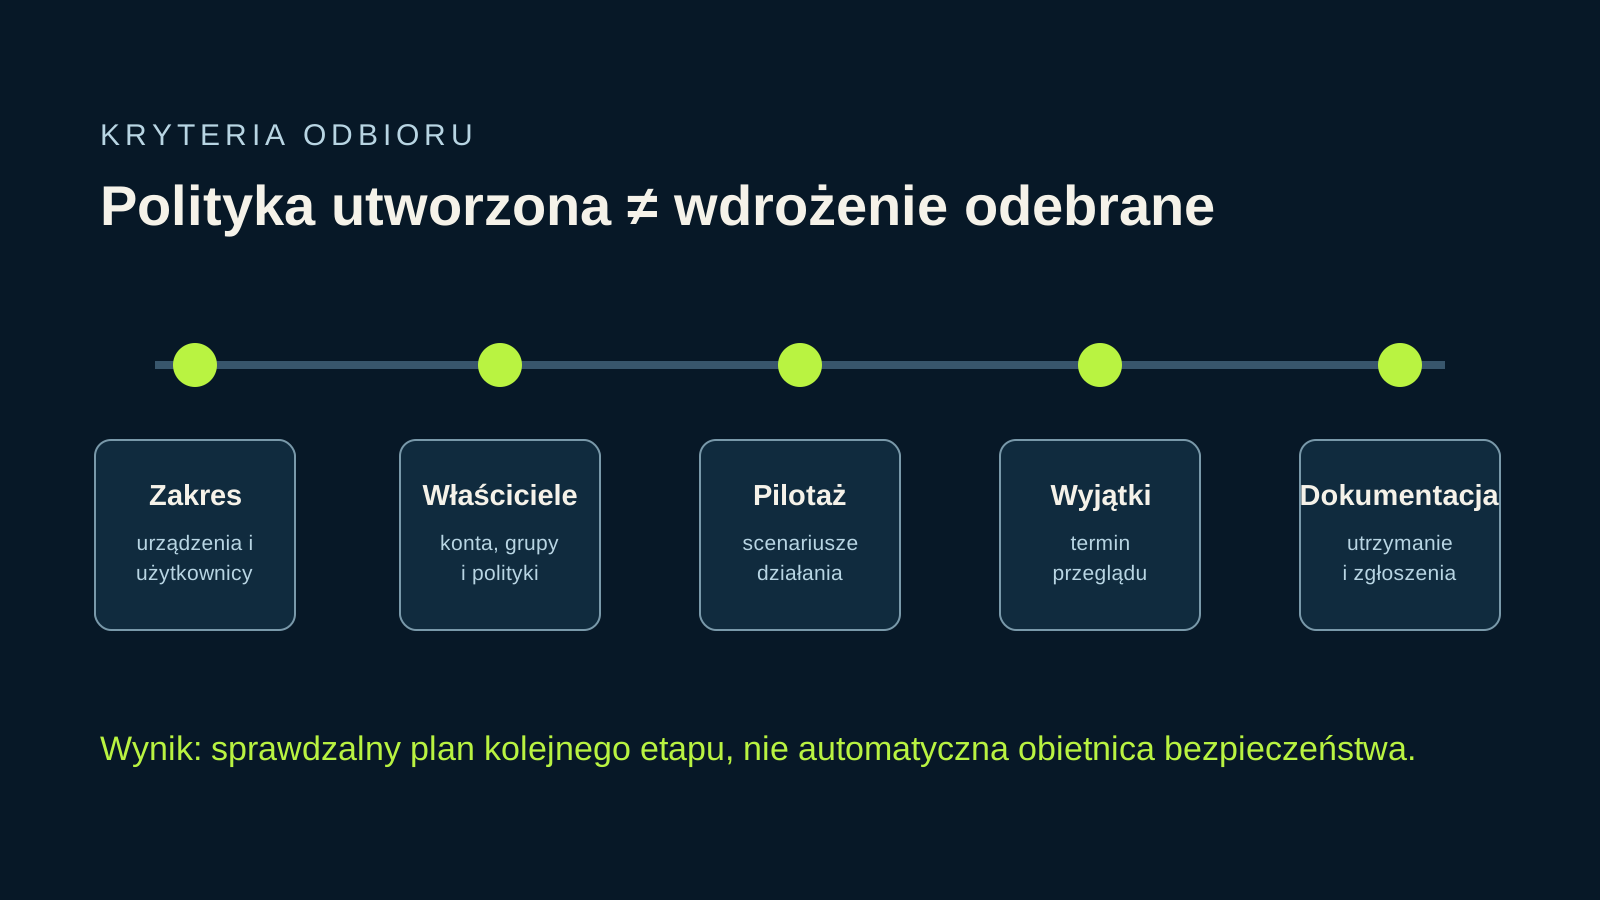
Odbiór nie powinien oznaczać wyłącznie utworzenia polityk. Powinien potwierdzać uzgodniony zakres: wskazane urządzenia są zarejestrowane, znane są wyjątki, warunki zgodności zostały sprawdzone na pilotażu, a właściciele wiedzą, jak obsłużyć nowe urządzenie, zmianę pracownika i zgłoszenie problemu.
Dokument końcowy powinien wskazywać aktualny stan, priorytety, decyzje dotyczące urządzeń prywatnych, zależności przed dalszą konfiguracją, otwarte ryzyka oraz osoby odpowiedzialne za utrzymanie. Microsoft zaleca planowanie wdrożenia obejmujące role, konfigurację i sposób rozpoczęcia zarządzania urządzeniami. [2]
- Zapisz urządzenia, systemy, aplikacje i grupy użytkowników objęte zakresem.
- Rozdziel urządzenia firmowe od prywatnych i wskaż model ochrony danych dla każdej grupy.
- Potwierdź właścicieli kont, grup, aplikacji, polityk oraz ścieżki obsługi wyjątków.
- Zbierz stan szyfrowania, aktualizacji, blokady ekranu i urządzeń niewspieranych.
- Przeprowadź pilotaż z mierzalnymi scenariuszami logowania, dostępu i pomocy użytkownikowi.
- Nadaj każdemu wyjątkowi uzasadnienie, właściciela i datę kolejnego przeglądu.
- Ustal dokumentację operacyjną oraz warunki odbioru kolejnego etapu.
Ograniczenia i ryzyka
Intune i polityki zgodności mogą wspierać zarządzanie urządzeniami oraz ochronę danych firmowych, ale nie gwarantują pełnego bezpieczeństwa, braku incydentu, ciągłości działania ani zgodności z przepisami. Wynik zależy między innymi od tożsamości, konfiguracji, obsługiwanych systemów, aplikacji, wyjątków i codziennego utrzymania.
Nie należy zakładać dostępności, SLA, obsługi całodobowej, licencji, zakresu administracji ani przejęcia odpowiedzialności za urządzenia bez rozpoznania środowiska i pisemnego uzgodnienia. Przy aktywnym incydencie priorytetem jest ograniczenie skutków i zabezpieczenie dowodów, a nie standardowa konfiguracja urządzeń.
Kiedy potrzebna jest pomoc przed wdrożeniem Intune
Pomoc może być potrzebna, gdy firma nie zna liczby i stanu urządzeń, nie potrafi wskazać właścicieli aplikacji albo chce połączyć wymagania urządzeń z dostępem do usług Microsoft 365. Pierwszym rezultatem powinien być sprawdzalny zakres, lista zależności i plan pilotażu — nie automatyczne objęcie wszystkich urządzeń jedną regułą.
Do pierwszej rozmowy przygotuj wyłącznie niesensytywny opis: rodzaje urządzeń, liczbę użytkowników, kluczowe aplikacje, sposób pracy mobilnej i planowany termin. Nie wysyłaj haseł, tokenów, kodów MFA, kluczy odzyskiwania ani eksportów konfiguracji.
Przekaż tylko ogólny opis celu i środowiska — bez sekretów, danych dostępowych i aktywnych szczegółów bezpieczeństwa.
Omów analizę przed wdrożeniem IntuneŹródła
Źródła zewnętrzne zweryfikowane podczas aktualizacji 2026-10-18. Przed działaniem sprawdź ich bieżącą wersję.