
Atak ransomware w firmie: najpierw ogranicz zasięg, nie działaj w ciemno
Gdy pliki przestają się otwierać, pojawia się żądanie okupu albo wiele urządzeń zachowuje się nietypowo, należy traktować sytuację jako potencjalny incydent bezpieczeństwa. Pierwszym celem nie jest szybkie „naprawienie komputera”, lecz ograniczenie dalszego szyfrowania, utrzymanie kontroli nad decyzjami i zachowanie informacji potrzebnych do oceny sytuacji. Ransomware może obejmować zarówno szyfrowanie, jak i wcześniejsze wyprowadzenie danych, dlatego odzyskanie dostępu do pojedynczego pliku nie przesądza o skali zdarzenia.[1]
Odłącz objęte objawami urządzenia od sieci przewodowej i Wi-Fi, jeśli można zrobić to bez kasowania śladów. Nie podłączaj do nich dysków z kopiami, nie uruchamiaj przypadkowych „decryptorów” ani nie wykonuj masowego resetu haseł bez koordynacji. CISA zaleca izolowanie krytycznych systemów w sposób skoordynowany oraz użycie niezależnego kanału komunikacji, bo atakujący mogą obserwować działania organizacji.[1]
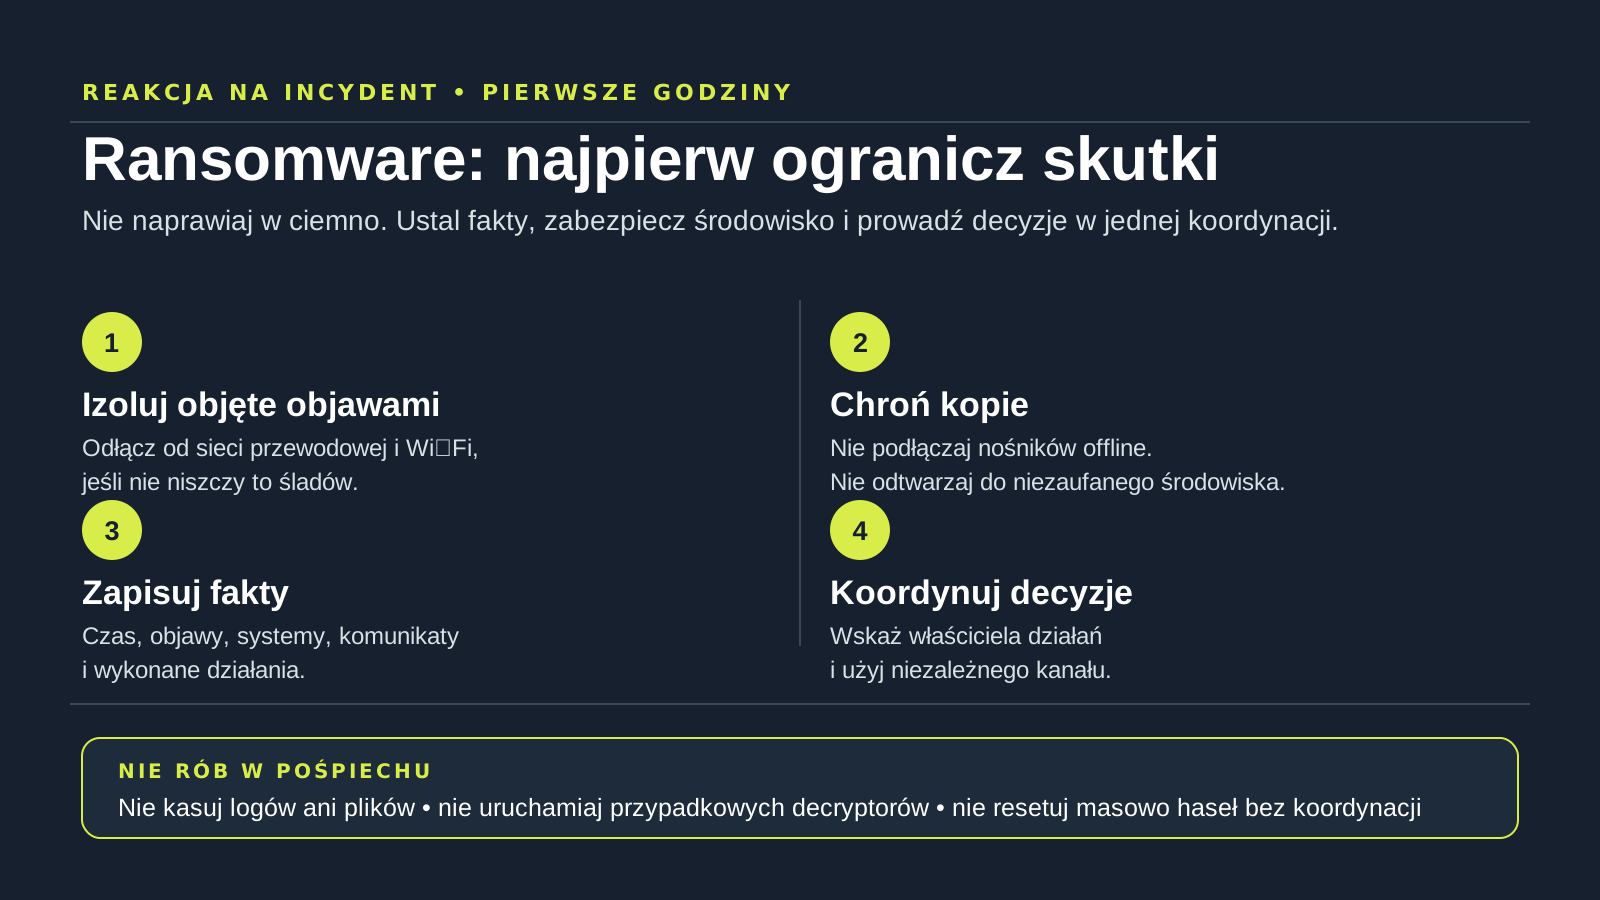
Checklista pierwszych działań po ransomware
Kolejność działań zależy od środowiska, jednak na początku potrzebny jest jeden właściciel decyzji, prosty rejestr czasu i oddzielny kanał komunikacji. Nie zakładaj, że każdy niedostępny system jest zaszyfrowany ani że każdy alert oznacza pełną kompromitację. Zapisuj fakty, źródło informacji i stopień pewności; to ogranicza chaos przy przywracaniu usług oraz rozmowach z dostawcami.
Lista nie zastępuje zatwierdzonego planu reagowania, wymagań umownych ani oceny prawnej. Jeżeli firma przetwarza dane osobowe, obowiązki dotyczące naruszenia muszą zostać ocenione przez administratora danych i właściwe osoby. Działania techniczne powinny dostarczać rzetelnych faktów, a nie przesądzać samodzielnie o kwalifikacji prawnej incydentu.
- Odłącz podejrzane urządzenia od sieci, nie usuwając pochopnie plików, wiadomości ani logów.
- Zapisz czas wykrycia, objawy, nazwy systemów, komunikaty i wykonane już działania.
- Zabezpiecz dostęp do kopii: nie podłączaj nośników offline i nie odtwarzaj ich do niezaufanego środowiska.
- Wskaż właściciela koordynacji oraz użyj telefonu lub innego uzgodnionego kanału poza podejrzaną pocztą.
- Ustal, które usługi są krytyczne dla pracy firmy i kto może decydować o ich wyłączeniu lub odtworzeniu.
- Skontaktuj się z uprawnionym zespołem lub dostawcą w uzgodnionym kanale; nie przesyłaj haseł, kluczy ani surowych logów zwykłą wiadomością.
Co zachować do analizy zamiast usuwać
Przydatne są notatka z żądaniem okupu, nazwy rozszerzeń zaszyfrowanych plików, przykładowe pliki, alerty ochrony endpointów, informacje z firewalli i VPN, identyfikatory kont oraz chronologia. Nie oznacza to kopiowania całych danych firmy do poczty lub publicznego skanera. Materiał może zawierać dane osobowe, tajemnice przedsiębiorstwa i szczegóły infrastruktury, dlatego trzeba ograniczyć odbiorców oraz użyć zatwierdzonego sposobu przekazania.
Nie formatuj urządzeń tylko po to, aby szybciej wrócić do pracy. Taka czynność może zniszczyć informacje o sposobie wejścia do środowiska lub utrwaleniu dostępu. Z drugiej strony nie należy utrzymywać zainfekowanego systemu w sieci produkcyjnej „dla obserwacji”. Decyzję o izolacji, obrazie danych, wyłączeniu albo odtworzeniu powinien podjąć zespół mający uprawnienia i kontekst środowiska.
Backup, replika i odszyfrowanie to trzy różne możliwości
Kopia zapasowa jest użyteczna tylko wtedy, gdy obejmuje potrzebne dane, jest dostępna, nie została objęta atakiem i można ją odtworzyć do zaufanego środowiska. NCSC zaleca regularne testowanie odtwarzania, trzymanie kopii oddzielnie od sieci oraz sprawdzenie ich pod kątem złośliwego oprogramowania przed użyciem.[2] Sam komunikat „backup completed” nie potwierdza gotowości do odtworzenia aplikacji, danych i zależności.
Replikacja może przenieść zaszyfrowane albo błędne dane do drugiej lokalizacji. Odszyfrowanie z kolei zależy od konkretnej rodziny ransomware, poprawności implementacji kryptografii i dostępności właściwego klucza lub publicznego narzędzia. Nie należy obiecywać odzyskania danych przed analizą. W praktyce trzeba porównać warianty: bezpieczne odtworzenie, odbudowę środowiska, dostępne narzędzia dla danej rodziny oraz wpływ na najważniejsze procesy.
Ryzyka i ograniczenia podczas reakcji
Ransomware nie jest wyłącznie problemem jednego komputera. Atakujący mogą wykorzystać przejęte konta, zdalny dostęp, błędną konfigurację lub podatne urządzenie brzegowe, a następnie poruszać się po środowisku. Przed przywróceniem usług należy sprawdzić, czy zidentyfikowano i ograniczono prawdopodobną ścieżkę dostępu, ponieważ odtworzenie danych bez usunięcia przyczyny może prowadzić do ponownego incydentu.[1]
Decyzji o płatności, komunikacji z osobami, których dane mogą dotyczyć zdarzenia, zgłoszeniach do organów, ubezpieczeniu lub współpracy z organami ścigania nie należy podejmować na podstawie ogólnego artykułu. Wymagają one oceny konkretnych okoliczności, dokumentacji i kompetentnych osób po stronie organizacji. Materiał nie jest poradą prawną, ubezpieczeniową ani obietnicą wyniku technicznego.
Kiedy potrzebna jest pomoc w reakcji na incydent
Pomoc jest szczególnie potrzebna, gdy objawy obejmują więcej niż jedno urządzenie, firma traci dostęp do systemów krytycznych, występuje podejrzenie przejęcia kont uprzywilejowanych albo nie wiadomo, czy kopie są bezpieczne. Zespół techniczny może pomóc uporządkować fakty, granice odpowiedzialności, krytyczne usługi, dostępne dowody i bezpieczne warianty dalszego działania. Konkretne czynności na środowisku, godziny dostępności oraz odpowiedzialność wymagają odrębnego potwierdzenia zakresu.
Po opanowaniu sytuacji warto wykonać przegląd przyczyn i priorytetów: kont uprzywilejowanych, MFA, zdalnego dostępu, aktualizacji, segmentacji, kopii i rejestrowania zdarzeń. To odrębna decyzja od pilnej oceny incydentu. Monitoring SOC może poprawić widoczność przyszłych sygnałów, ale nie zastępuje uporządkowania podstaw ani planu reakcji.
Źródła
Źródła zewnętrzne zweryfikowane podczas aktualizacji 2026-09-22. Przed działaniem sprawdź ich bieżącą wersję.