
Podejrzenie wycieku danych: ogranicz dostęp i ustal fakty
Podejrzenie wycieku danych nie zawsze oznacza, że dane na pewno zostały skopiowane lub opublikowane. Może wynikać z przejętego konta, nietypowego eksportu, błędnego udostępnienia, alarmu z systemu bezpieczeństwa albo informacji od osoby trzeciej. W pierwszej kolejności trzeba ograniczyć dalszy nieuprawniony dostęp i utrwalić stan faktyczny: co wykryto, kiedy, w którym systemie, jakie konta oraz dane mogą być objęte zdarzeniem.
Nie należy usuwać kont, skrzynek, logów ani plików wyłącznie po to, aby „zniknął problem”. Jednocześnie nie powinno się pozostawiać aktywnego, podejrzanego dostępu bez kontroli. Potrzebna jest proporcjonalna decyzja: ograniczenie sesji lub uprawnień, zabezpieczenie dowodów i koordynacja dalszej analizy. NIST opisuje reagowanie jako ciąg działań obejmujący przygotowanie, wykrywanie, reakcję oraz odtwarzanie, a nie pojedynczy reset hasła.[1]
Gdy nie masz pewności, jak bezpiecznie ograniczyć dostęp lub zachować dowody, zobacz, co wymaga odrębnego ustalenia przed działaniem.
Sprawdź zakres wstępnej oceny incydentu
Checklista po podejrzeniu wycieku danych
Zacznij od utworzenia jednej, kontrolowanej chronologii zdarzenia. Powinna odróżniać potwierdzone fakty od hipotez i działań już wykonanych. Dzięki temu zarząd, IT, osoba odpowiedzialna za ochronę danych oraz dostawcy nie podejmują sprzecznych decyzji na podstawie różnych wersji wydarzeń. Nie przekazuj w zwykłym formularzu list klientów, eksportów baz danych, haseł, tokenów ani pełnych logów.
Jeżeli organizacja korzysta z usług zewnętrznych, trzeba sprawdzić także właściciela tenantu, dostawcę aplikacji, zakres umowy i bezpieczny kanał eskalacji. Zewnętrzny dostawca może posiadać część danych lub telemetrii, ale nie powinien dostawać nieograniczonego dostępu bez ustalenia celu, uprawnień i rejestru działań.
- Zapisz źródło informacji, czas wykrycia, system, konto i objawy bez nadpisywania pierwotnych danych.
- Ogranicz podejrzany dostęp zgodnie z procedurą: sesję, token, konto, integrację albo regułę udostępniania.
- Zabezpiecz logi, alerty, historię zmian uprawnień i informacje o eksporcie lub udostępnieniu danych.
- Ustal właściciela technicznego systemu, właściciela biznesowego danych oraz osobę koordynującą decyzje.
- Oceń, jakie kategorie danych i osoby mogą być objęte zdarzeniem, oznaczając stopień pewności.
- Skieruj ocenę obowiązków RODO i komunikacji do właściwych osób; analiza techniczna nie zastępuje porady prawnej.
Jakie dowody pomagają ustalić zakres zdarzenia
Najbardziej użyteczne bywają logowania, historia MFA, zdarzenia z systemu tożsamości, eksporty, udostępnienia plików, zmiany ról, alerty ochrony endpointów, VPN i firewalli oraz informacje o aplikacjach połączonych z kontem. Dla każdego źródła trzeba odnotować retencję, strefę czasu, kompletność i osobę, która potrafi wyjaśnić jego znaczenie. Brak logu jest również ważną informacją, lecz nie jest dowodem, że zdarzenia nie było.
Zakres należy rozdzielić na trzy pytania: jaki dostęp mógł zostać uzyskany, jakie dane były dostępne dla tego dostępu oraz jakie działania są potwierdzone. Te pytania nie zawsze mają tę samą odpowiedź. Konto z szerokimi uprawnieniami może mieć potencjalny dostęp do dużego zbioru danych, ale analiza może nie potwierdzić eksportu. Z kolei wykryty plik w publicznym miejscu może wymagać szybkiej ochrony, nawet jeśli nie znamy pełnej ścieżki jego ujawnienia.
Jeżeli potrzebujesz uporządkować techniczne fakty po zdarzeniu, opisz ogólny problem bez haseł, tokenów, list klientów ani surowych logów.
Przejdź do bezpiecznego formularza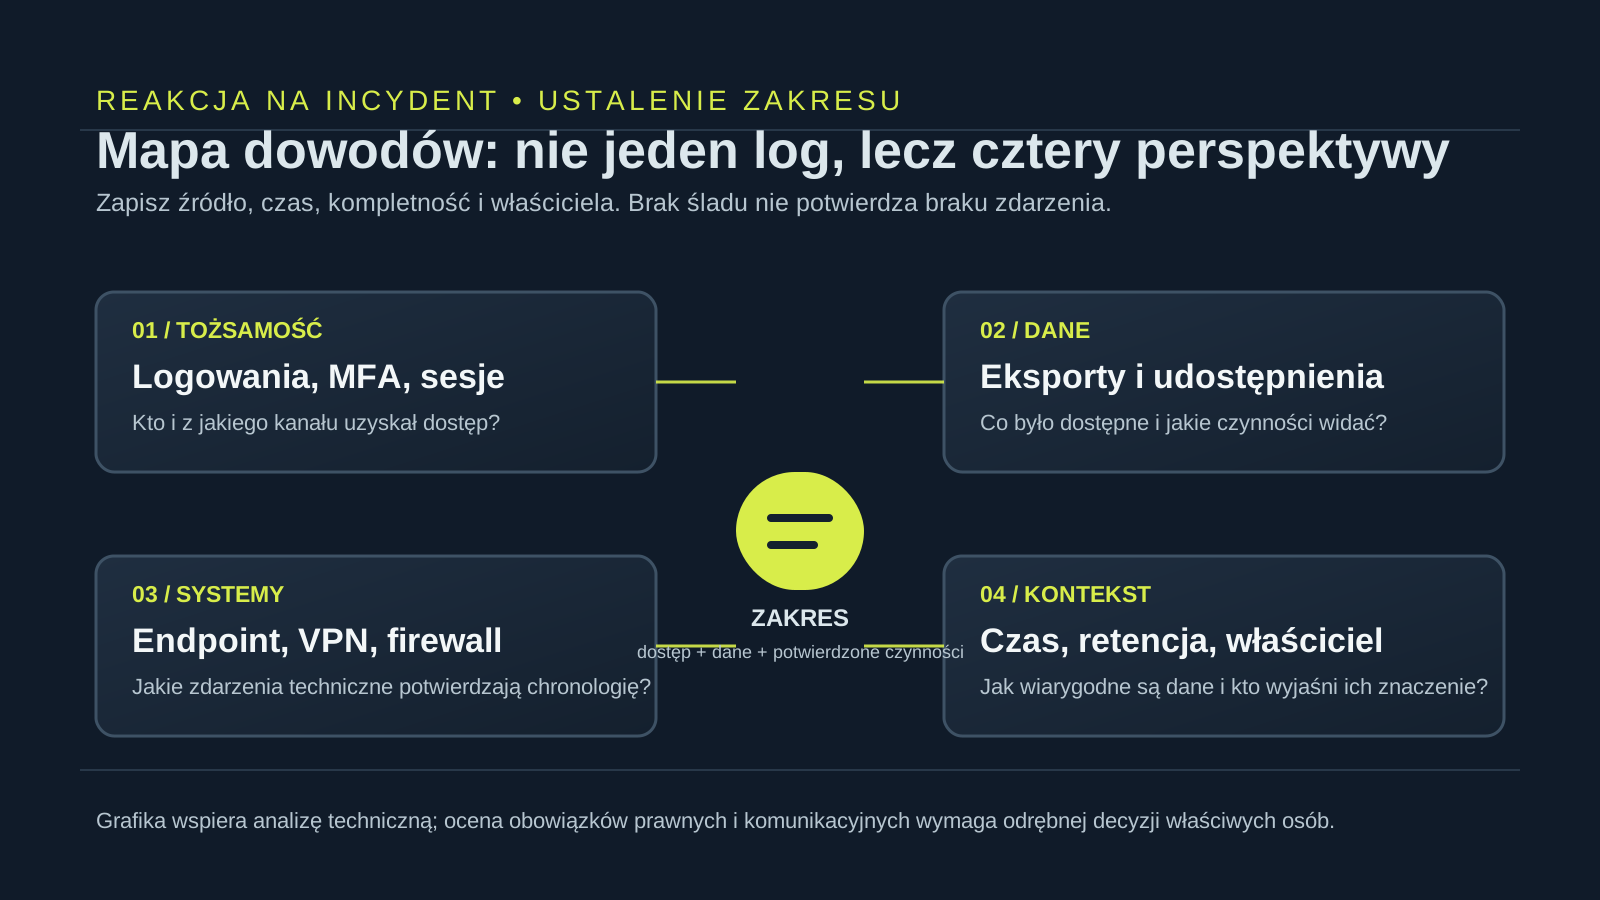
Dostęp, hasła i przywrócenie kontroli nad kontami
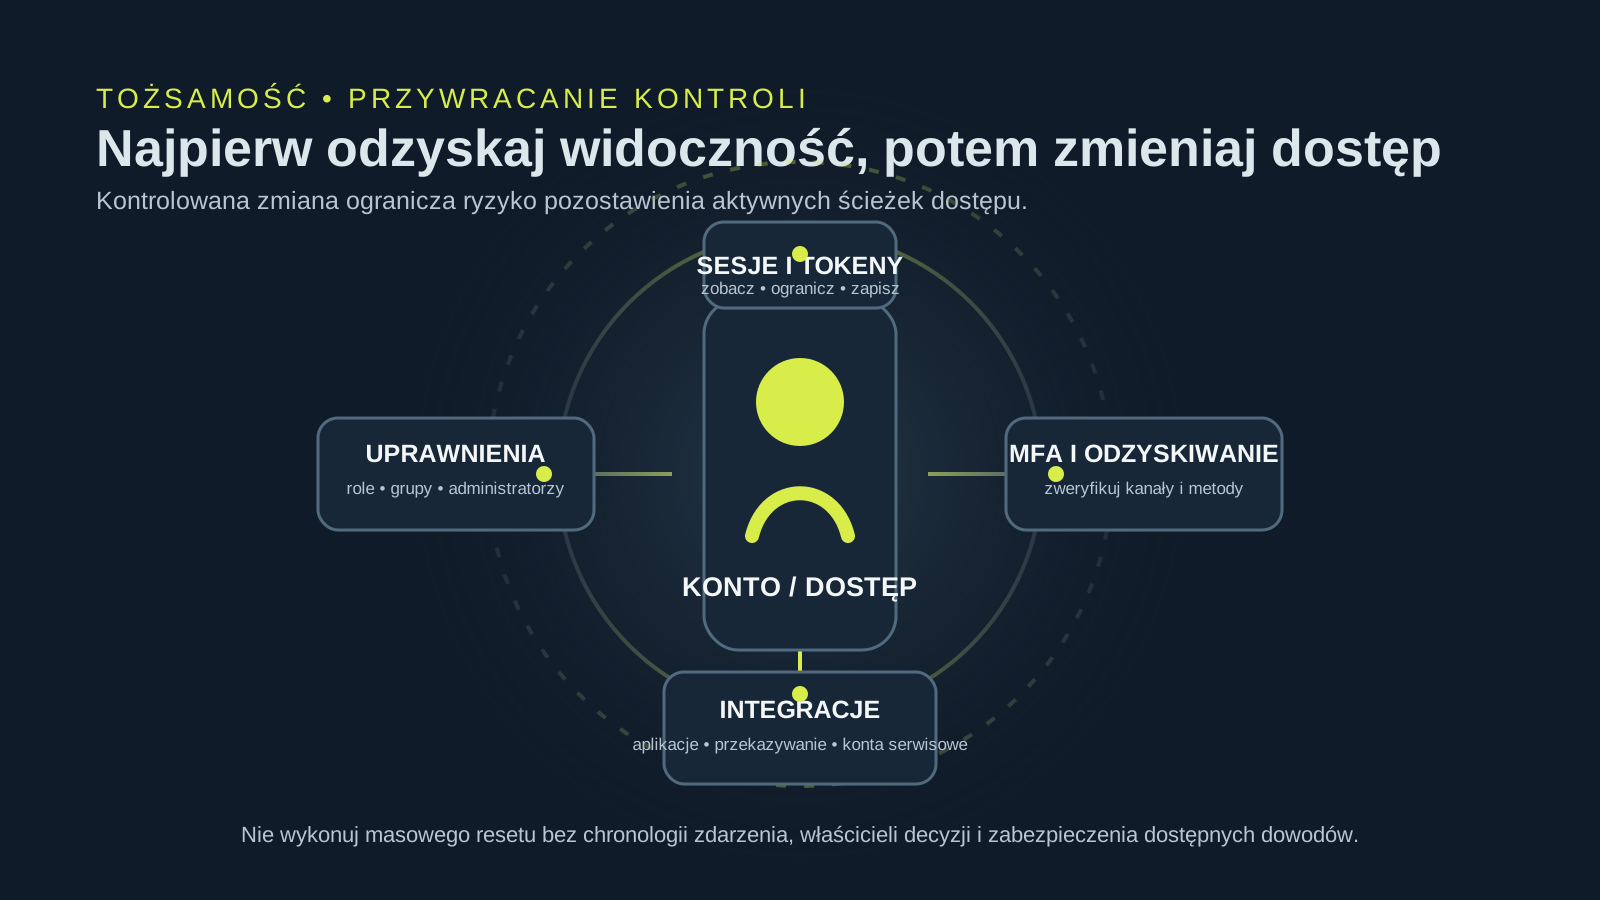
Zmiana hasła może być potrzebna, ale nie zawsze powinna być pierwszym i jedynym krokiem. Należy uwzględnić aktywne sesje, tokeny aplikacji, konta serwisowe, numery odzyskiwania, reguły przekazywania poczty, role administracyjne oraz integracje. Chaotyczny reset może odciąć zespołowi drogę odzyskania konta lub ukryć ważny ślad. Bezpieczniej jest wykonać kontrolowaną zmianę z listą właścicieli, weryfikacją MFA i sprawdzeniem nowych ustawień.
Po odzyskaniu kontroli warto przejrzeć przywileje, nieużywane konta, zgody aplikacji i kanały dostępu zewnętrznego. Zasada najmniejszych uprawnień oraz MFA zmniejszają ryzyko wykorzystania pojedynczego przejętego poświadczenia, lecz nie eliminują wszystkich scenariuszy. Dlatego potrzebne są także aktualne urządzenia, monitoring, proces przeglądu dostępów i procedura decyzji o incydencie.[2]
Ryzyka, komunikacja i granice oceny technicznej
Wyciek danych może dotyczyć prywatności, tajemnicy przedsiębiorstwa, zobowiązań wobec klienta, ciągłości działania i reputacji. Techniczny zespół powinien opisać fakty, ograniczenia oraz poziom pewności, ale nie powinien samodzielnie przesądzać, czy i kiedy występuje obowiązek zawiadomienia. Decyzje prawne, umowne, ubezpieczeniowe i komunikacyjne wymagają właściwych osób oraz aktualnej oceny konkretnego zdarzenia.
Nie warto składać uspokajających deklaracji przed zakończeniem analizy. Informacja „nie potwierdziliśmy wycieku” różni się od „wycieku nie było”. Różni się też podejrzenie nieautoryzowanego dostępu od potwierdzonego naruszenia określonego zbioru danych. Dobra dokumentacja zapisuje te różnice, źródła dowodów oraz decyzje, dzięki czemu organizacja może później sprawdzić, co wiedziała w danym momencie i dlaczego podjęła konkretne działanie.
Kiedy potrzebna jest pomoc przy incydencie danych
Pomoc techniczna jest potrzebna, gdy firma nie potrafi ograniczyć dostępu, nie wie, które systemy lub konta są objęte zdarzeniem, nie ma dostępu do logów albo musi skoordynować działania z dostawcą chmurowym i właścicielem aplikacji. Wstępna ocena może uporządkować fakty, krytyczne zależności i bezpieczne czynności wymagające zatwierdzenia. Nie oznacza to automatycznie prowadzenia całego incydentu, dostępności całodobowej ani wykonania działań na systemach bez odrębnego upoważnienia.
Po ustabilizowaniu sytuacji warto sprawdzić, czy organizacja ma aktualny rejestr danych i aktywów, właścicieli usług, testowany proces odzyskania konta oraz widoczność zdarzeń. Te elementy są podstawą do ograniczania skutków przyszłych incydentów, ale nie stanowią gwarancji, że żaden incydent nie wystąpi.
Źródła
Źródła zewnętrzne zweryfikowane podczas aktualizacji 2026-09-22. Przed działaniem sprawdź ich bieżącą wersję.