
Audyt ma odpowiedzieć, co sprawdzić najpierw
Audyt cyberbezpieczeństwa firmy porządkuje fakty o usługach, dostępach, danych, kopiach i odpowiedzialnościach, a następnie pomaga nadać priorytet ryzykom. Nie jest gwarancją braku incydentu ani automatycznie testem penetracyjnym. Jego wartość zależy od uzgodnionego zakresu, dostępnych dowodów i planu działań po omówieniu wyników.
Punktem wyjścia nie jest lista narzędzi. Najpierw trzeba ustalić, które usługi są ważne dla działalności, kto jest ich właścicielem, jakie dane przetwarzają i od czego zależy ich działanie. Dopiero wtedy można sensownie ocenić konta administracyjne, konfigurację, ochronę poczty, aktualizacje, kopie, zdalny dostęp oraz sposób reagowania.
NIST Cybersecurity Framework opisuje zarządzanie ryzykiem jako proces obejmujący m.in. rozpoznanie, ochronę, wykrywanie, reagowanie i odtwarzanie. [1] W audycie te obszary powinny zostać przełożone na realne systemy i decyzje firmy, a nie na deklarację zgodności z listą kontroli.
Przekaż ogólny kontekst: liczbę użytkowników, typy usług krytycznych, lokalizacje i planowaną zmianę. Nie przesyłaj haseł, tokenów, kodów MFA, kluczy ani pełnych konfiguracji.
Omów zakres audytu bezpieczeństwa IT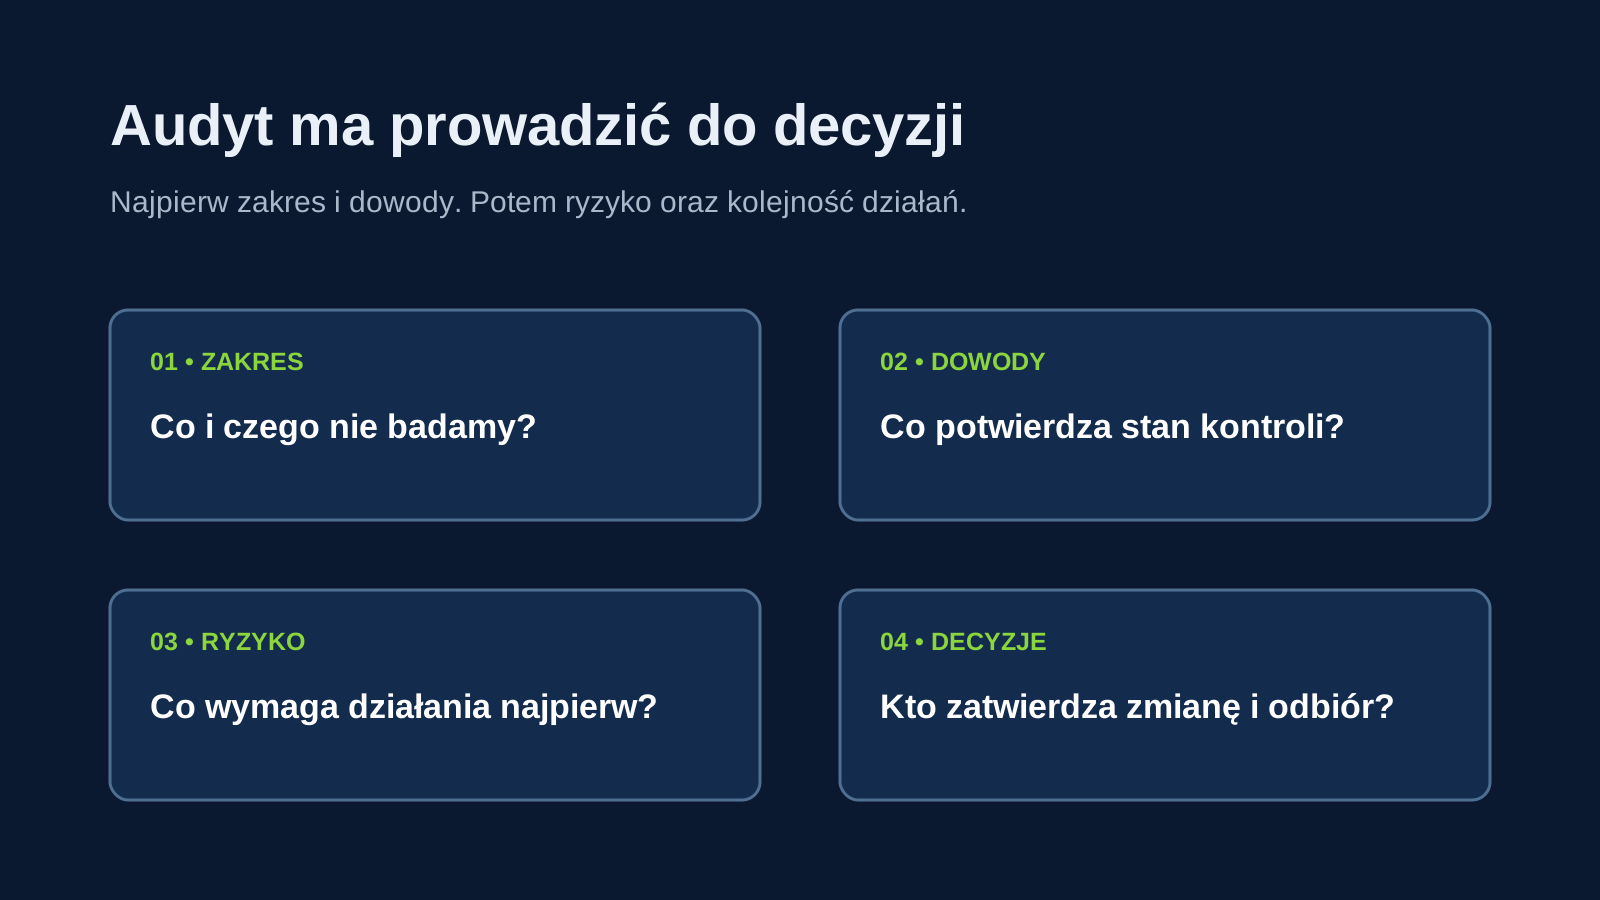
Ustal cel, granice i właścicieli zanim ktokolwiek dostanie dostęp
Cel audytu może dotyczyć przygotowania do migracji, zmiany dostawcy, rosnącej liczby kont, nowych wymagań klienta albo braku pewności, czy firma odzyska działanie po awarii. Każdy z tych celów prowadzi do innego zakresu. Ocena Microsoft 365 nie zastępuje przeglądu serwerów lokalnych, a skan podatności nie zastępuje analizy uprawnień, dokumentacji i procedur.
Zakres powinien wskazywać objęte systemy, lokalizacje, konta, dokumenty, próbki konfiguracji i okres obserwacji. Równie ważne są wyłączenia: bez odrębnego uzgodnienia audyt nie oznacza testu penetracyjnego, stałego monitoringu, usuwania wszystkich ustaleń ani oceny prawnej. Jasne granice pozwalają właściwie odczytać wynik i nie tworzyć fałszywego poczucia bezpieczeństwa.
Przy każdej usłudze warto wskazać właściciela biznesowego, osobę technicznie odpowiedzialną i osobę uprawnioną do zatwierdzania zmian. Nie należy przekazywać sekretów w dokumentacji ani formularzu; audyt może opierać się na kontrolowanym dostępie, widoku konfiguracji i potwierdzonych dowodach.
Zbieraj dowody, nie tylko deklaracje
W praktyce przegląd obejmuje inwentaryzację usług i urządzeń, aktywne konta, role administracyjne, metody uwierzytelniania, aktualizacje, dostęp zdalny, ochronę poczty, kopie oraz istotne procedury. NIST SP 800-53 przedstawia katalog kontroli bezpieczeństwa i prywatności, lecz sam katalog nie jest gotowym zakresem dla każdej firmy. [2] Dobór dowodów powinien być proporcjonalny do ryzyka i uzgodnionego celu.
Potwierdzeniem nie jest samo stwierdzenie, że MFA albo backup istnieje. Przydatne są ustawienia, raport z przeglądu kont, wynik kontrolowanego odtworzenia, aktualna lista właścicieli lub zapis procedury wraz z informacją, kto i kiedy ją sprawdził. Brak dokumentu także jest ustaleniem: może oznaczać potrzebę odtworzenia wiedzy, a nie automatycznie błąd techniczny.
Nie każdy problem ma tę samą wagę. Konto byłego pracownika z szerokim dostępem, brak MFA dla konta administracyjnego albo kopia, której nigdy nie testowano, może wymagać szybszej decyzji niż nieaktualny opis mniej istotnej aplikacji. Priorytet wynika z możliwego wpływu, prawdopodobieństwa i zależności, nie z liczby pozycji w raporcie.
Opisz ogólnie cel audytu, usługi krytyczne i znane ograniczenia. Nie przesyłaj aktywnych podatności, haseł, tokenów, kodów MFA, kluczy ani pełnych logów.
Przejdź do bezpiecznego formularza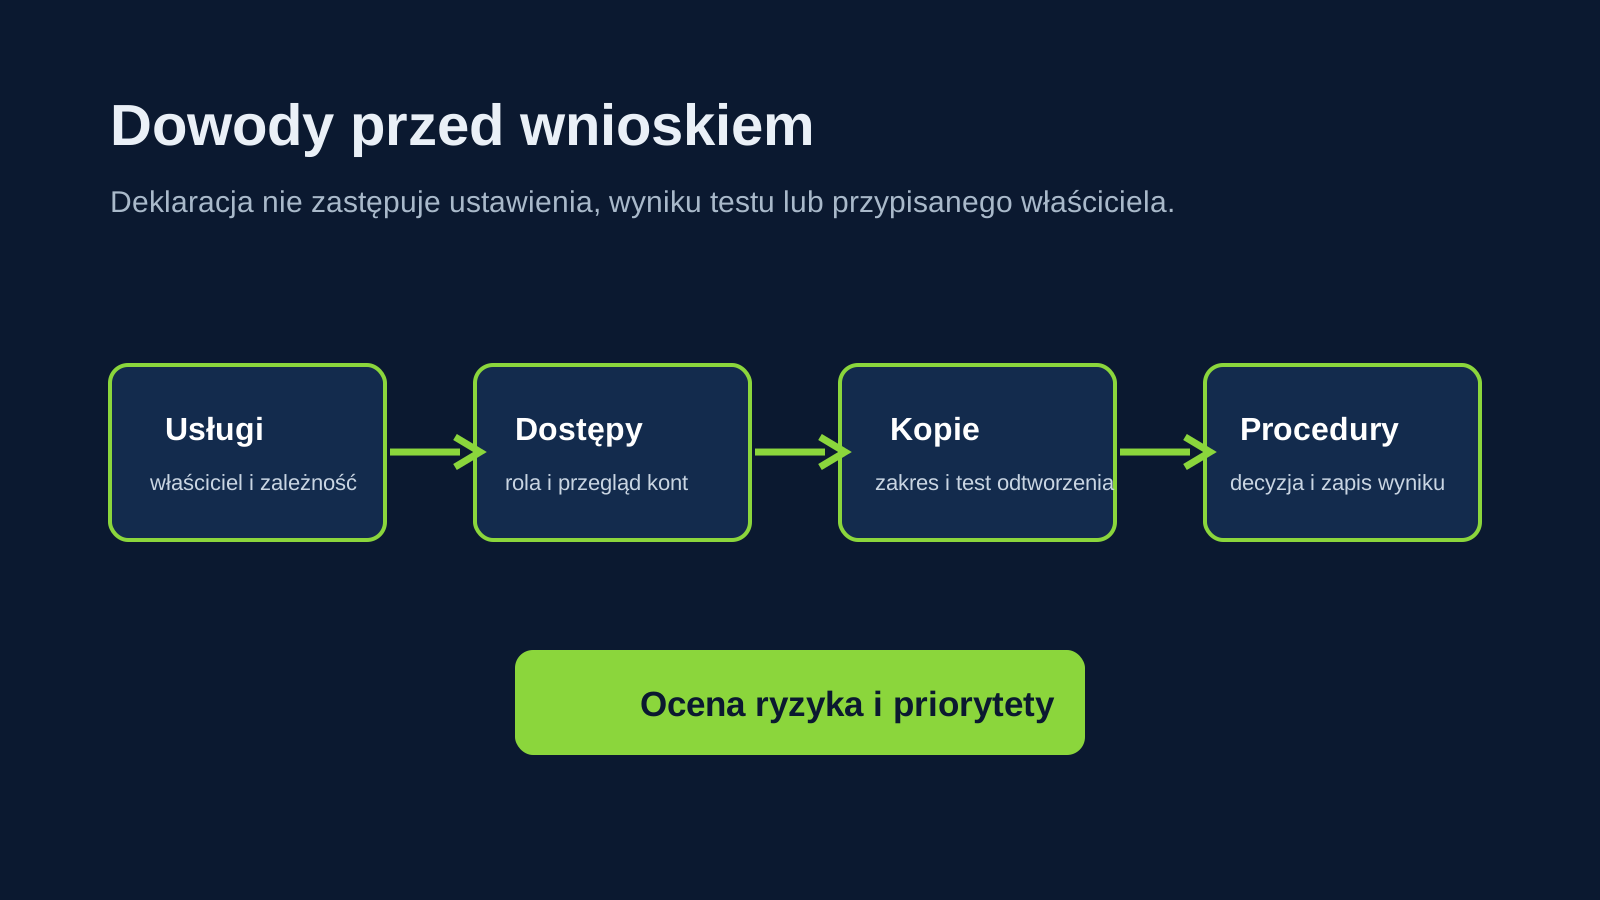
Raport ma prowadzić do decyzji, nie kończyć pracę
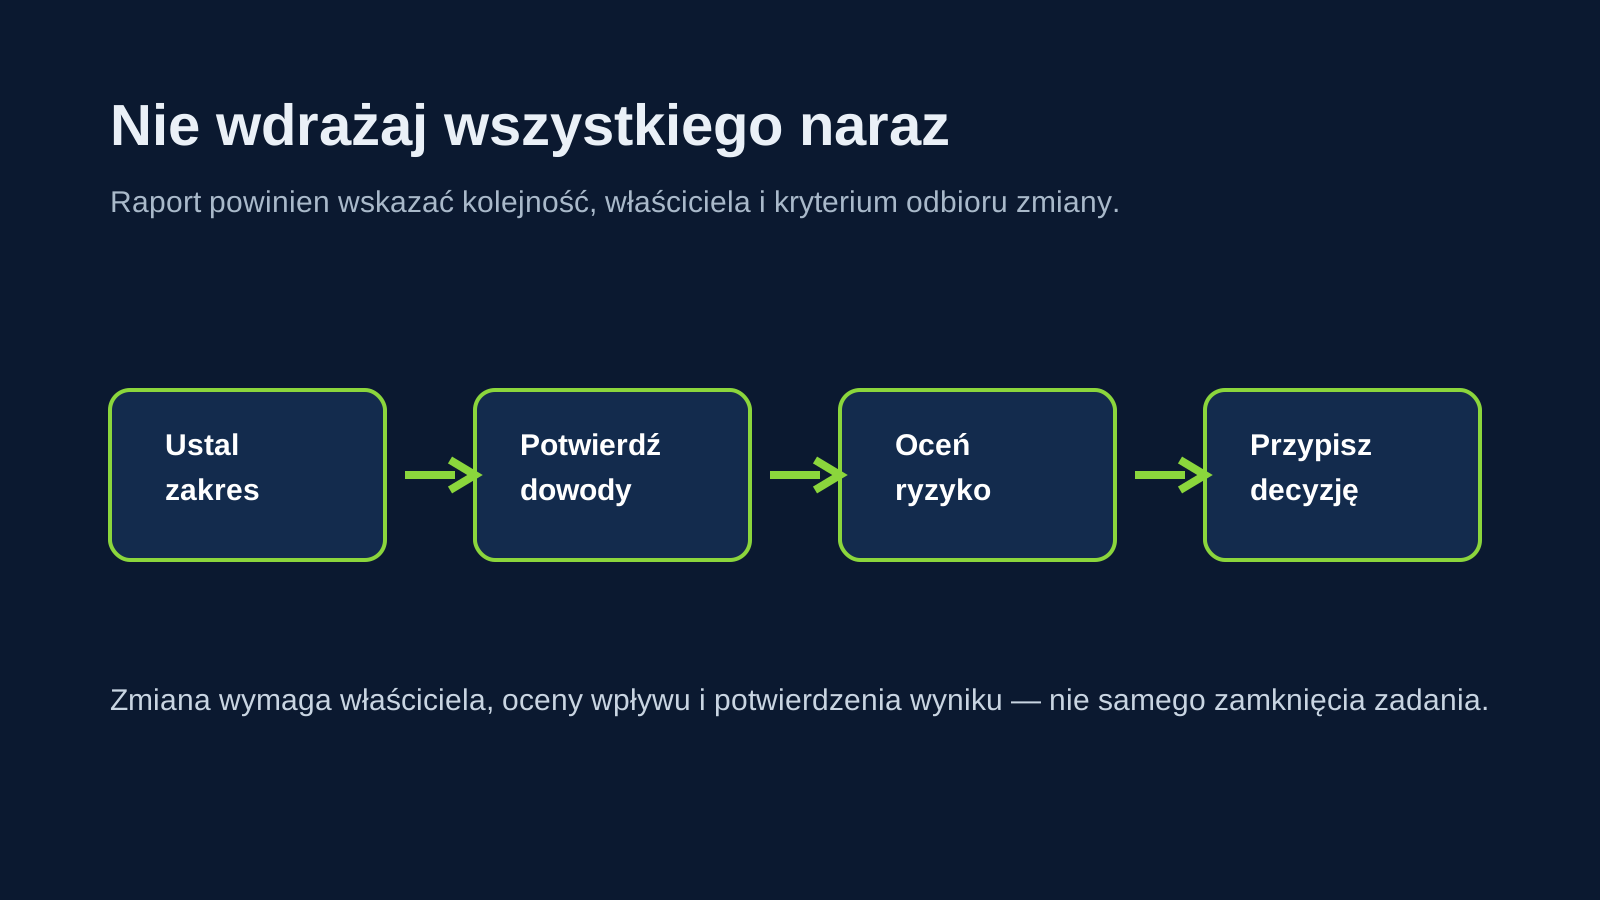
Ustalenie powinno opisywać obszar, dostępny dowód, ograniczenie oceny, możliwy skutek i proponowaną kolejność działania. Taki zapis pozwala oddzielić fakt od założenia oraz uniknąć sytuacji, w której zespół otrzymuje długą listę bez właściciela i terminu decyzji.
Plan naprawczy warto podzielić na działania pilne, działania wymagające projektu oraz elementy do regularnego utrzymania. Zmiana MFA, uprawnień lub reguł dostępu powinna mieć właściciela, kryterium odbioru i ocenę wpływu na pracę. Nie należy wprowadzać wszystkich zaleceń jednocześnie ani resetować chaotycznie wszystkich kont bez sprawdzenia zależności i kont serwisowych.
Jeżeli audyt ujawnia aktywne przejęcie konta, szyfrowanie plików albo podejrzenie wycieku, priorytetem jest ograniczenie skutków i zachowanie faktów, nie dokończenie zwykłego harmonogramu oceny. NIST SP 800-61 Rev. 3 wiąże przygotowanie i reagowanie na incydenty z zarządzaniem ryzykiem. [3] Ocena obowiązków prawnych oraz komunikacyjnych wymaga odrębnej analizy właściwych osób.
Checklista przed rozpoczęciem audytu
Lista pomaga przygotować rozmowę i zakres. Nie potwierdza zgodności z przepisami, certyfikacji, pełnej ochrony ani gotowości do obsługi każdego incydentu.
- Wskaż usługi krytyczne, dane, lokalizacje oraz ich właścicieli biznesowych i technicznych.
- Ustal pytanie decyzyjne: zmiana dostawcy, migracja, dostęp, kopie, odporność lub plan naprawczy.
- Zapisz objęte systemy, próbki dowodów, ograniczenia dostępu i wyłączenia badania.
- Przygotuj listę kont uprzywilejowanych, zdalnych dostępów i właścicieli usług bez kopiowania sekretów.
- Potwierdź, które kopie i odtworzenia były faktycznie testowane oraz z jakim wynikiem.
- Ustal osoby zatwierdzające zmiany, sposób odbioru rekomendacji i kolejność priorytetów.
- Oddziel zwykły audyt od procedury obsługi aktywnego incydentu.
Ograniczenia i ryzyka: kiedy potrzebna jest pomoc przy audycie
Rozmowa jest uzasadniona, gdy firma nie potrafi wskazać właścicieli usług, kont administracyjnych, zakresu kopii lub bezpiecznego sposobu przeprowadzenia zmiany. Dobrym początkiem jest niesensytywny opis liczby użytkowników, krytycznych systemów, lokalizacji, znanych dostawców i planowanego terminu.
Audyt bezpieczeństwa IT nie oznacza automatycznie testu penetracyjnego, usunięcia wszystkich ryzyk, obsługi 24/7, określonego SLA, certyfikacji ani potwierdzenia zgodności prawnej. Metody, odpowiedzialności, dostęp, harmonogram i kryteria odbioru wymagają rozpoznania oraz pisemnego ustalenia zakresu.
Przekaż tylko ogólny kontekst organizacji i celu; nie wysyłaj danych dostępowych ani szczegółów aktywnego incydentu.
Omów potrzeby audytu bezpieczeństwaŹródła
Źródła zewnętrzne zweryfikowane podczas aktualizacji 2026-10-10. Przed działaniem sprawdź ich bieżącą wersję.