
Plan reagowania skraca czas niepewności, ale nie zastępuje decyzji
Plan reagowania na incydent cyberbezpieczeństwa określa, kto zbiera fakty, kto podejmuje decyzje i jak firma komunikuje się po podejrzeniu przejęcia konta, ransomware, wycieku danych albo niedostępności usługi. Jego zadaniem jest uporządkowanie działań pod presją — nie obietnica, że każdy incydent zostanie wykryty, zatrzymany lub zakończy się bez przestoju.
Najbardziej użyteczny dokument nie zaczyna się od listy narzędzi. Zaczyna się od usług, których przerwanie zmienia pracę firmy: poczty, systemu księgowego, aplikacji klienta, dostępu do plików, tożsamości i kopii. Dla każdej trzeba wskazać właściciela biznesowego, osobę techniczną i zastępstwo.
NIST opisuje reagowanie jako element zarządzania ryzykiem obejmujący przygotowanie, wykrywanie, reakcję i uczenie się po zdarzeniu. [1] Plan warto więc ćwiczyć i aktualizować po zmianie usług, dostawców, kont uprzywilejowanych albo sposobu pracy — nie odkładać go do chwili ataku.
Jeśli zdarzenie trwa, przekaż wyłącznie ogólny opis objawów i krytycznych usług — bez haseł, tokenów oraz pełnych logów.
Sprawdź zakres wstępnej oceny incydentu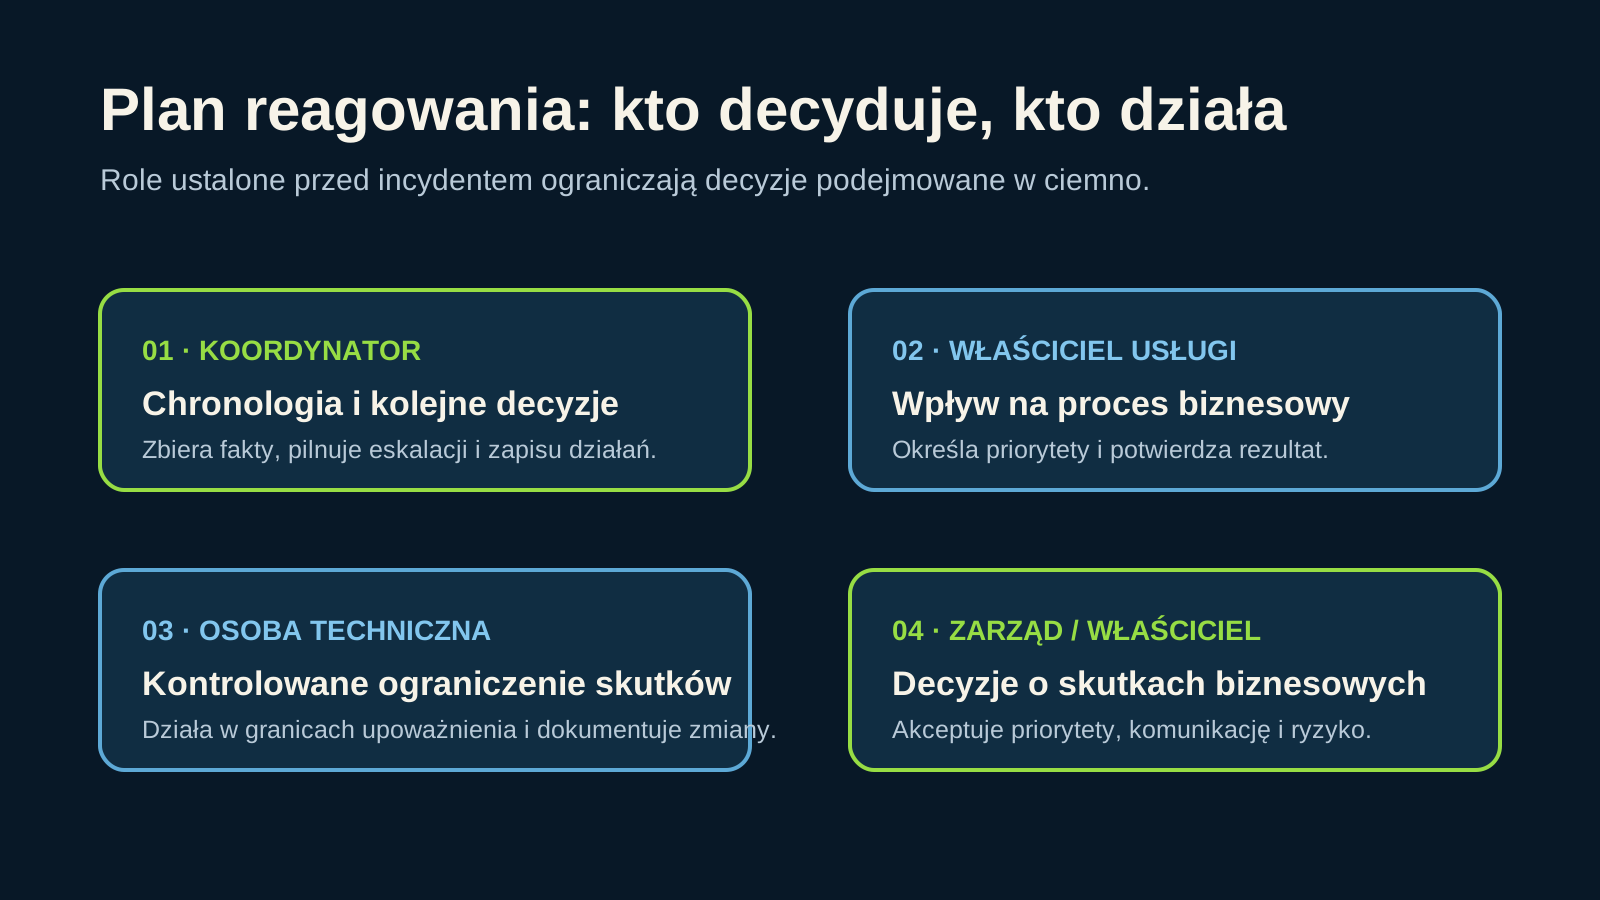
Najpierw ustal usługi krytyczne i progi eskalacji
Nie każde ostrzeżenie jest incydentem, a nie każda awaria oznacza atak. Plan powinien jednak wskazać sytuacje, których nie wolno pozostawić bez oceny: nietypowe logowanie do konta uprzywilejowanego, podejrzenie wyprowadzenia danych, szyfrowanie plików, utrata kontroli nad domeną, brak dostępu do wielu użytkowników albo sygnał od dostawcy o naruszeniu.
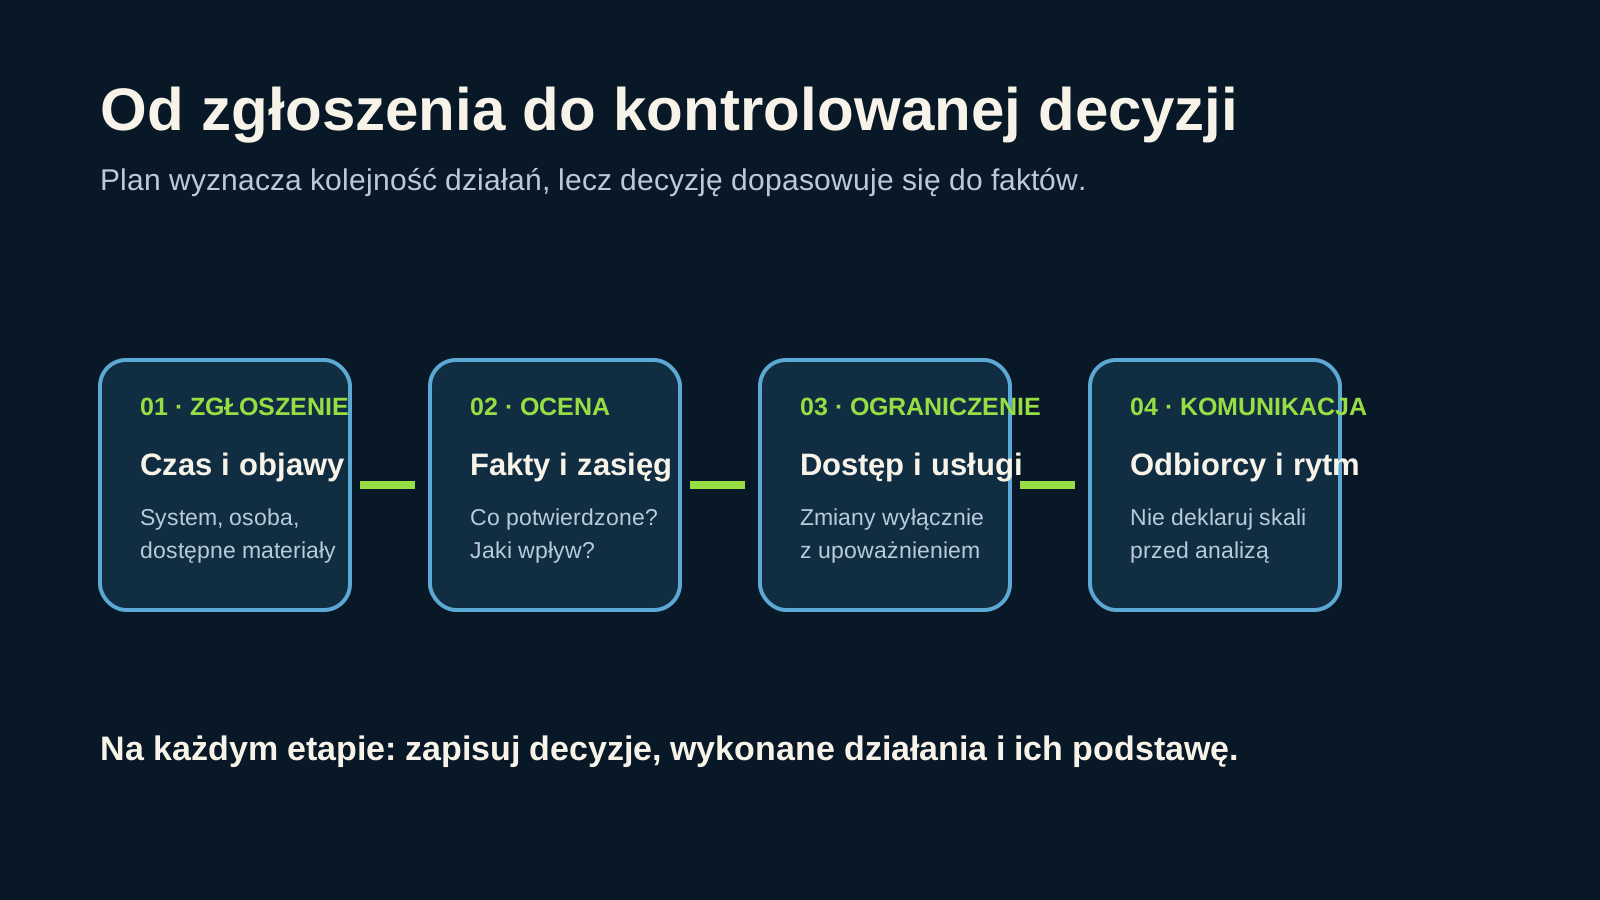
Dla każdego progu określ minimalny zestaw faktów: czas zauważenia, osoba zgłaszająca, system lub konto, objawy, wpływ na pracę i dostępne materiały. To wystarczy do pierwszej klasyfikacji. Pracownik nie powinien samodzielnie diagnozować ataku ani przesyłać podejrzanych plików, sekretów lub zrzutów zawierających dane wrażliwe.
Warto oddzielić trzy decyzje: czy ograniczyć dostęp, czy uruchomić komunikację oraz kto akceptuje zmianę wpływającą na proces biznesowy. Dzięki temu odizolowanie urządzenia nie czeka na długą dyskusję, a zatrzymanie całej usługi nie jest wykonywane bez osoby uprawnionej.
Role muszą mieć nazwiska, uprawnienia i zastępstwa
Sformułowanie „IT zajmuje się incydentem” jest zbyt ogólne. Koordynator incydentu prowadzi chronologię, zbiera decyzje i pilnuje kolejnych kroków. Właściciel usługi ocenia wpływ na pracę. Osoba techniczna wykonuje tylko uzgodnione działania. Zarząd lub właściciel firmy podejmuje decyzje o istotnym wpływie biznesowym i komunikacji zewnętrznej.
W przypadku danych osobowych plan powinien wskazywać funkcję współpracującą z administratorem danych, inspektorem ochrony danych lub prawnikiem. Ocena techniczna dostarcza faktów, ale sama nie rozstrzyga obowiązków prawnych, zgłoszeniowych ani treści komunikacji.
Jeżeli organizacja korzysta z partnera zewnętrznego, przed zdarzeniem trzeba ustalić kanał kontaktu, zakres upoważnienia, sposób potwierdzania tożsamości i granice dostępu. Nie należy zakładać całodobowej dostępności, SLA, automatycznego przejęcia incydentu ani prawa do zmian w systemach bez odrębnego uzgodnienia.
Procedura: zbierz fakty, ogranicz skutki, zachowaj materiał do analizy
Po zgłoszeniu zespół powinien zapisać, co jest potwierdzone, a co jest hipotezą. Następnie ocenia zasięg: konta, urządzenia, usługi, dane i zależności. CISA podkreśla znaczenie przygotowania, procedur oraz zachowania informacji potrzebnych do reakcji. [2]
Ograniczenie skutków może oznaczać zablokowanie konta, cofnięcie sesji, odłączenie objętego urządzenia od sieci, wstrzymanie automatyzacji albo ograniczenie ruchu. Wybór zależy od sytuacji. Pochopne kasowanie plików, restartowanie serwera, resetowanie wszystkich kont lub nadpisywanie środowiska może zniszczyć ślady i utrudnić ocenę skali zdarzenia.
Po ustabilizowaniu sytuacji przychodzi czas na usunięcie przyczyny, bezpieczne odtworzenie i odbiór usługi przez właściciela biznesowego. Przy ransomware należy dodatkowo chronić kopie i nie zakładać, że pierwsza dostępna kopia jest właściwa do użycia bez oceny scenariusza. [3]
Opisz ogólnie sytuację, usługi krytyczne i znane ograniczenia. Nie przekazuj danych dostępowych ani szczegółów aktywnej podatności.
Przejdź do bezpiecznego formularzaChecklista planu reagowania na incydent
Lista pomaga sprawdzić, czy dokument można wykorzystać w pierwszych godzinach. Nie zastępuje analizy ryzyka, planu ciągłości działania ani uzgodnionego zakresu pomocy technicznej.
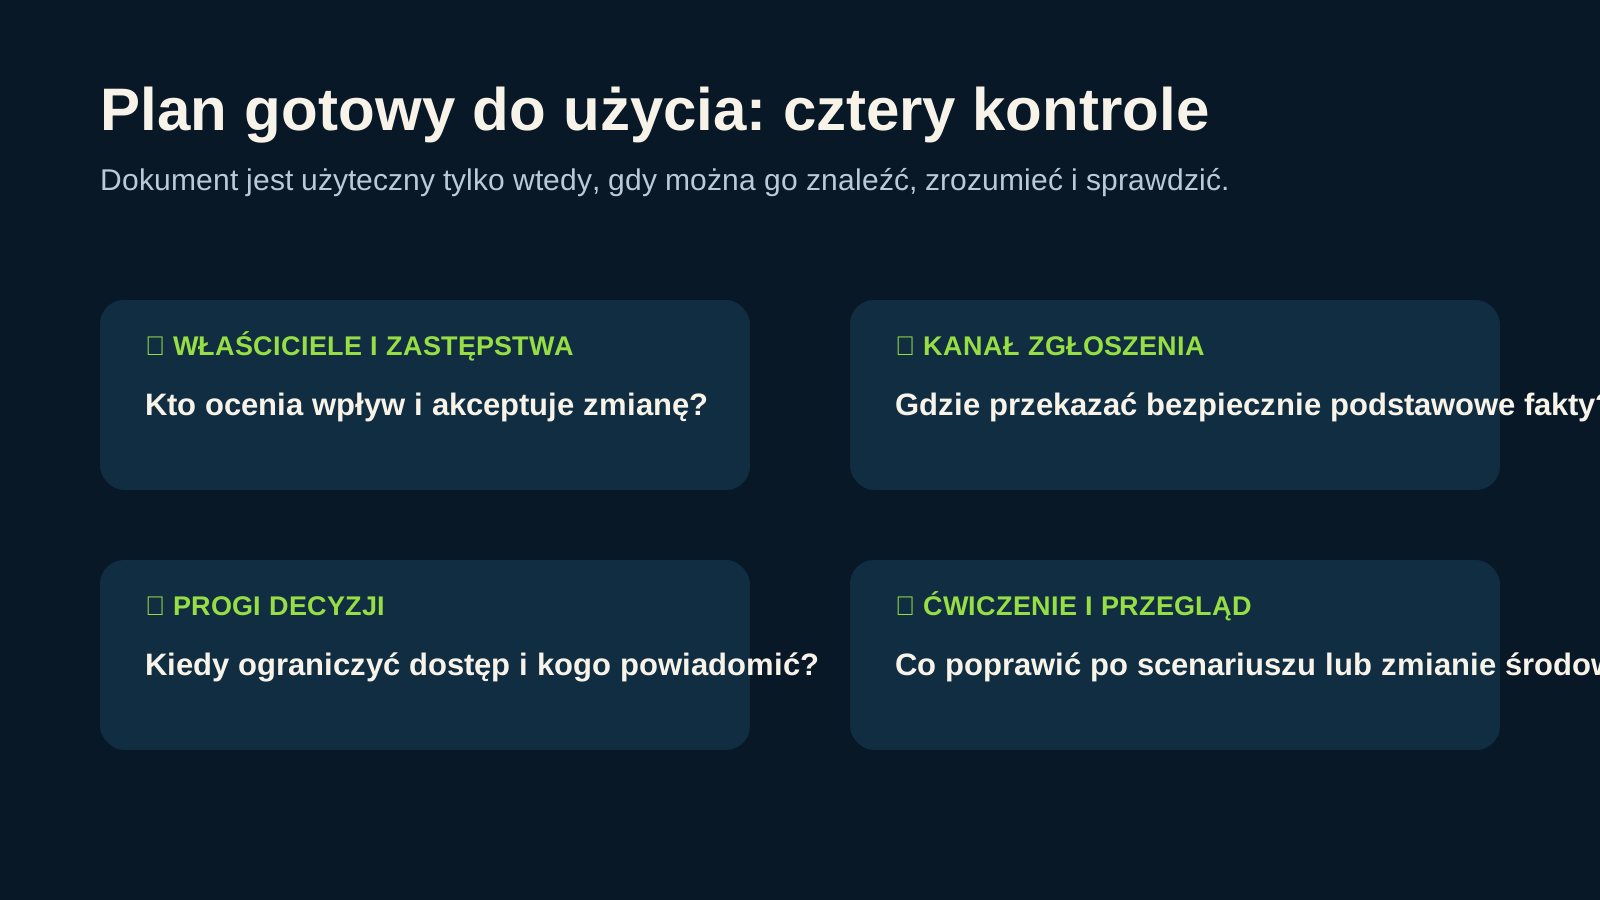
- Wskaż krytyczne usługi, ich właścicieli biznesowych i technicznych oraz zastępstwa.
- Zapisz bezpieczny kanał zgłoszenia oraz minimalne informacje potrzebne do pierwszej oceny.
- Ustal progi eskalacji dla przejęcia konta, ransomware, wycieku danych i niedostępności usługi.
- Nazwij osoby uprawnione do ograniczenia dostępu, zatrzymania procesu i komunikacji zewnętrznej.
- Prowadź chronologię faktów, decyzji, wykonanych działań i ich autorów.
- Oddziel działania techniczne od oceny prawnej oraz komunikacji do klientów i organów.
- Przetestuj scenariusz na stole i popraw dokument po istotnej zmianie środowiska.
Ograniczenia: plan nie gwarantuje ciągłości ani zgodności prawnej
Plan może ograniczać chaos i skracać czas potrzebny na odnalezienie odpowiedzialnych osób, ale nie gwarantuje wykrycia każdego incydentu, odzyskania danych, braku przestoju ani pełnej ochrony. Jego skuteczność zależy od aktualności danych, dostępów, kopii, zależności, decyzji i rzeczywistego przebiegu zdarzenia.
Nie należy też opierać planu na prywatnych numerach telefonów, jedynym administratorze lub kontach, do których firma nie ma kontroli. Właściciel organizacji powinien móc ustalić, gdzie jest dokumentacja, kto ma uprawnienia i jak bezpiecznie uruchomić właściwą ścieżkę eskalacji.
Przy aktywnym szyfrowaniu, przejętym koncie lub podejrzeniu wycieku nie należy traktować sytuacji jak zwykłego zgłoszenia serwisowego. Priorytetem jest bezpieczne ograniczenie skutków, zachowanie dostępnych dowodów i decyzje osób uprawnionych.
Kiedy potrzebna jest pomoc przy przygotowaniu lub ocenie incydentu
Pomoc jest potrzebna, gdy firma nie potrafi wskazać usług krytycznych, właścicieli kont, kanału eskalacji albo granic odpowiedzialności dostawców. Dobrym punktem wyjścia jest opis procesów, miejsc przechowywania dokumentacji, znanych zależności i ostatnich zmian — bez sekretów.
W przypadku trwającego zdarzenia właściwa może być wstępna ocena faktów, krytycznych usług, materiału dowodowego i bezpiecznego następnego kroku. Konkretne działania techniczne, ich dostępność, zakres dostępu i odpowiedzialność wymagają rozpoznania oraz odrębnego uzgodnienia.
Przekaż wyłącznie niesekretny opis usług, objawów i osób decyzyjnych.
Omów przygotowanie planu lub wstępną ocenę incydentuŹródła
Źródła zewnętrzne zweryfikowane podczas aktualizacji 2026-10-06. Przed działaniem sprawdź ich bieżącą wersję.