
Test odtworzenia potwierdza usługę, nie tylko istnienie pliku backupu
Kopia zapasowa jest użyteczna dopiero wtedy, gdy organizacja potrafi odtworzyć potrzebne dane albo usługę w uzgodnionym scenariuszu. Status „zadanie wykonane” nie potwierdza kompletności archiwum, dostępu do niego, właściwej kolejności czynności ani działania aplikacji po przywróceniu.
Dla firmy ważne są konkretne odpowiedzi: jaka usługa ma wrócić do pracy, ile danych można utracić, kto podejmie decyzję i po czym właściciel biznesowy odbierze wynik. NIST zaleca ustalanie priorytetów planowania ciągłości na podstawie systemów i ich znaczenia, a nie wyłącznie listy technologii. [1]
Test nie jest deklaracją, że każda awaria zakończy się bez przestoju lub bez utraty danych. Jest dowodem dla określonego zakresu, punktu przywrócenia i warunków testu. Wynik negatywny także ma wartość: pokazuje lukę do usunięcia zanim organizacja będzie działała pod presją.
Przygotuj ogólny opis usługi krytycznej, kopii i znanych zależności — bez przekazywania sekretów.
Omów zakres testu odtwarzania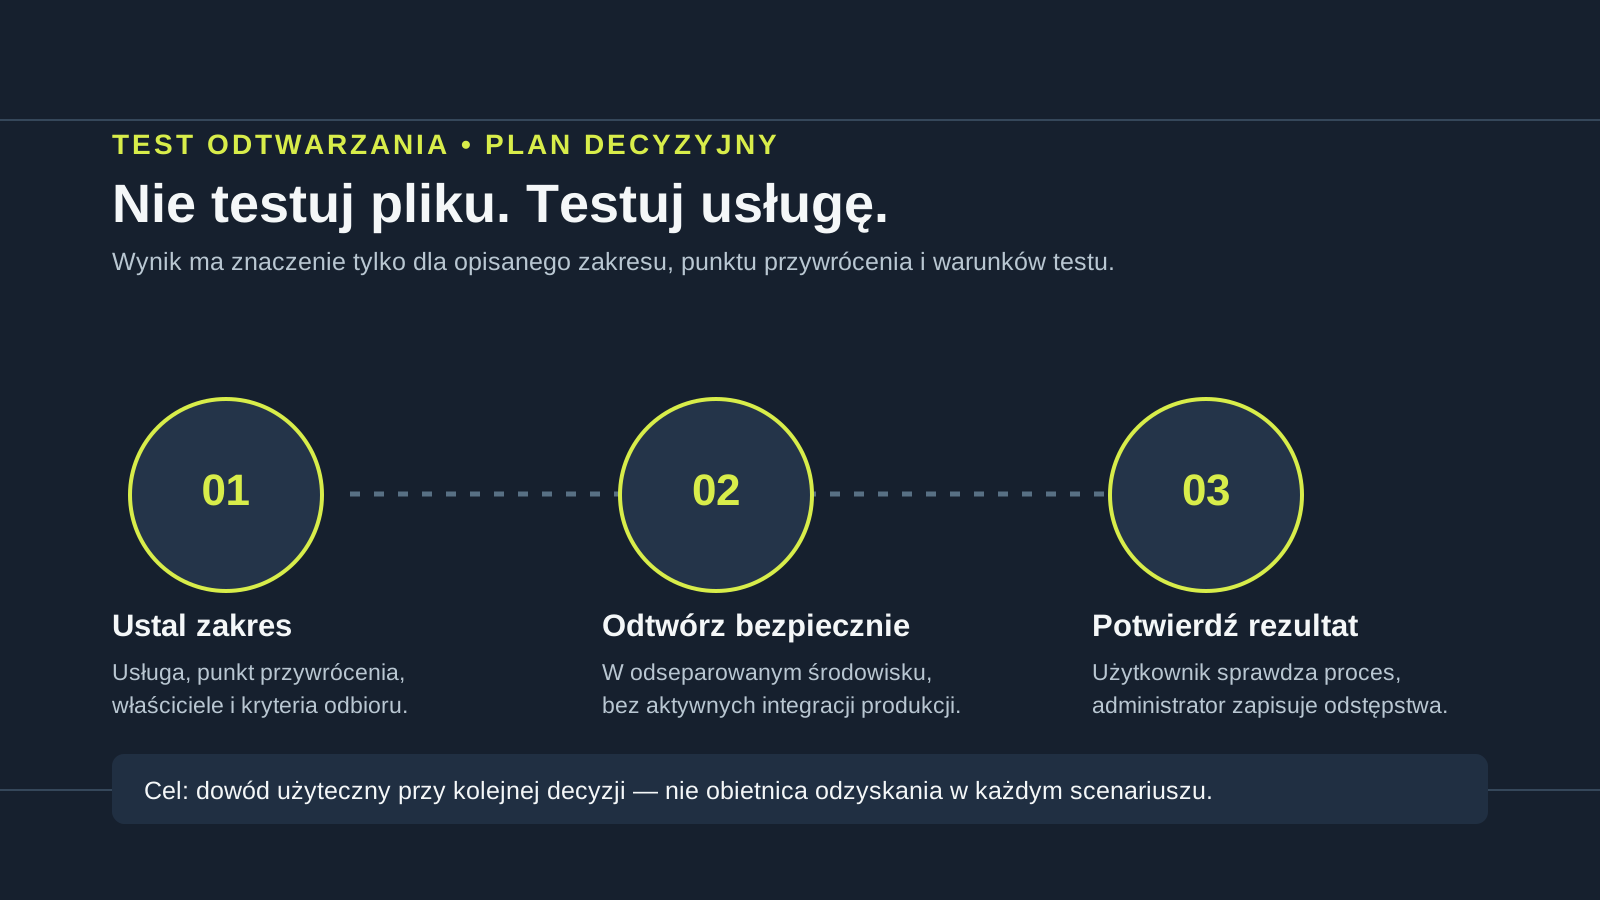
Rozdziel odtworzenie pliku od przywrócenia całej usługi
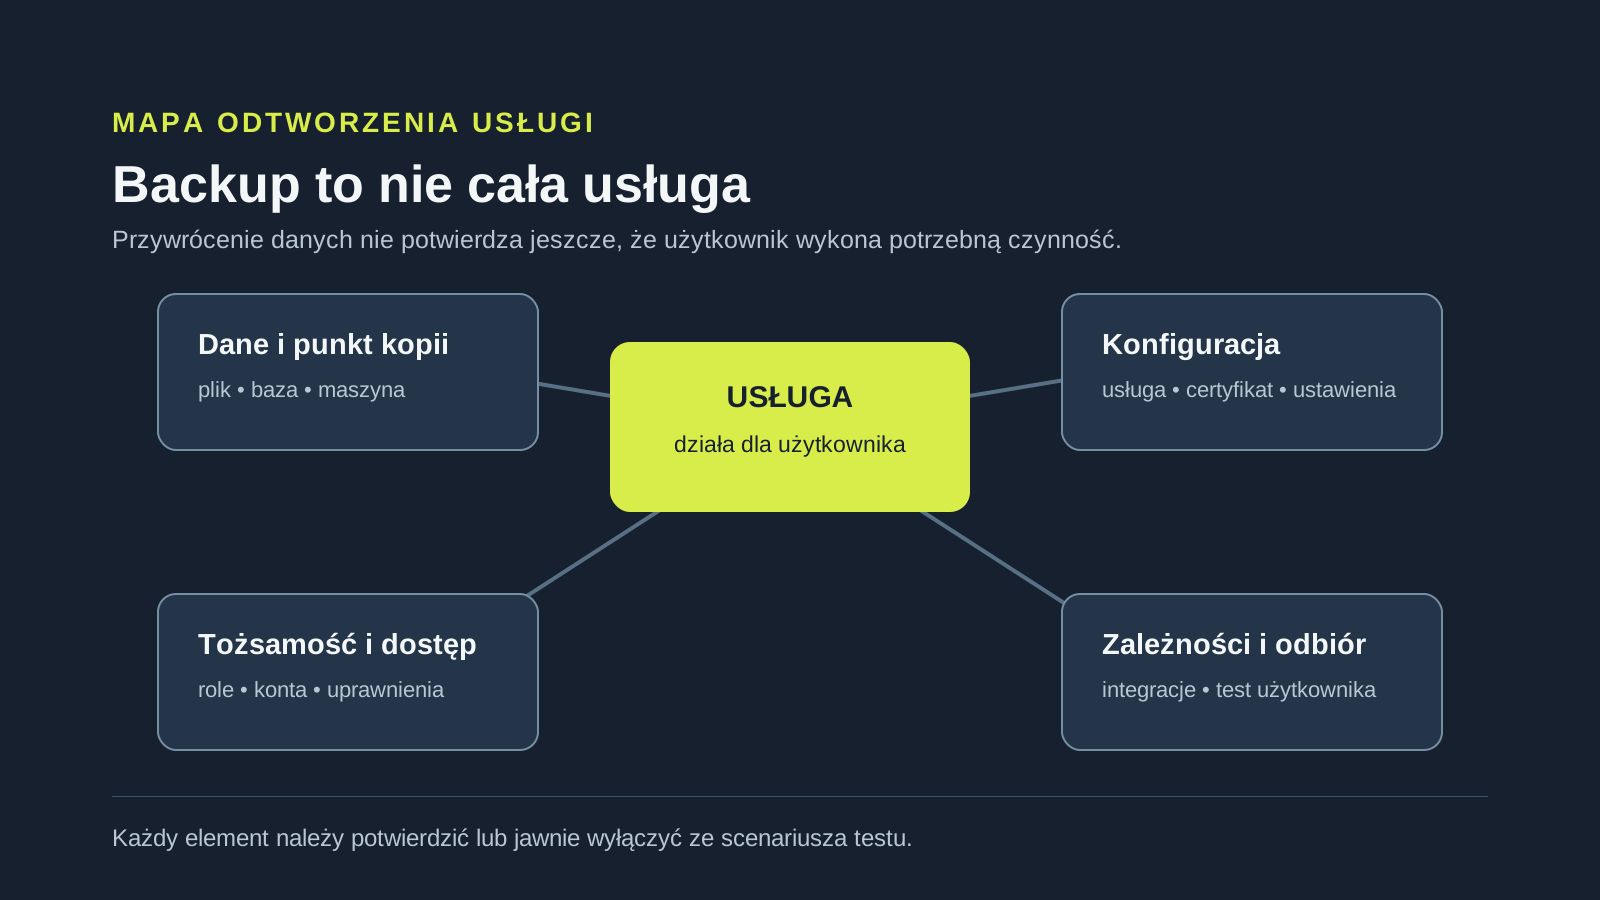
Odzyskanie pojedynczego dokumentu, skrzynki lub rekordu może być krótkim testem technicznym. Przywrócenie usługi to szerszy scenariusz: oprócz danych może wymagać serwera lub środowiska chmurowego, bazy danych, konfiguracji, tożsamości, certyfikatów, integracji i weryfikacji przez użytkownika.
Dlatego zakres warto opisać poziomami: plik albo rekord, maszyna lub serwer, aplikacja z bazą i konfiguracją oraz krytyczny proces biznesowy. Nie każda usługa wymaga pełnej symulacji, ale nie należy na podstawie udanego odzyskania pliku wnioskować, że da się przywrócić cały proces firmy.
Zanim powstanie scenariusz, pomocna jest aktualna mapa usług, właścicieli i zależności. Bez niej trudno ustalić, czy backup obejmuje elementy konieczne do odtworzenia i kto ma potwierdzić rezultat.
RPO i RTO są założeniami do sprawdzenia, nie obietnicą
RPO opisuje dopuszczalną utratę danych, zwykle jako czas między ostatnim możliwym do użycia punktem przywrócenia a zdarzeniem. RTO określa akceptowalny czas przywrócenia działania usługi. Oba parametry powinny wynikać z potrzeb procesu biznesowego, a nie z domyślnej częstotliwości backupu albo oferty narzędzia.
Test konfrontuje te założenia z rzeczywistością. Trzeba uwzględnić nie tylko kopiowanie danych, lecz także wykrycie problemu, zgodę na rozpoczęcie działań, dostęp do kont, kolejność zależności, kontrolę spójności i odbiór przez użytkownika. NIST wskazuje, że priorytety zasobów pomagają budować realistyczne scenariusze odtwarzania i testów. [2]
Nie zapisuj RPO lub RTO jako deklaracji dostawcy bez uzgodnionego zakresu, pomiaru i ograniczeń. Krótsze czasy mogą wymagać innych mechanizmów, częstszych kopii albo dodatkowego środowiska. Uczciwym wynikiem testu jest zmierzony rezultat wraz z opisem, czego nie obejmował.
Testuj poza produkcją i z mierzalnym odbiorem
Najbezpieczniej odtwarzać w wydzielonym środowisku, odseparowanym od produkcyjnej sieci i aktywnych integracji. Uruchomienie przywróconej maszyny z tymi samymi adresami, kontami albo automatyczną wysyłką wiadomości może samo wywołać konflikt lub zmianę danych.
Scenariusz powinien wskazywać testowaną usługę, punkt przywrócenia, źródło kopii, osoby wykonujące i zatwierdzające, potrzebne role oraz warunek stopu. Kryterium „serwer działa” nie wystarcza. Lepiej potwierdzić, że wskazany użytkownik loguje się, otwiera reprezentatywne dane, wykonuje uzgodnioną czynność, a administrator sprawdza uprawnienia i wymagane połączenia.
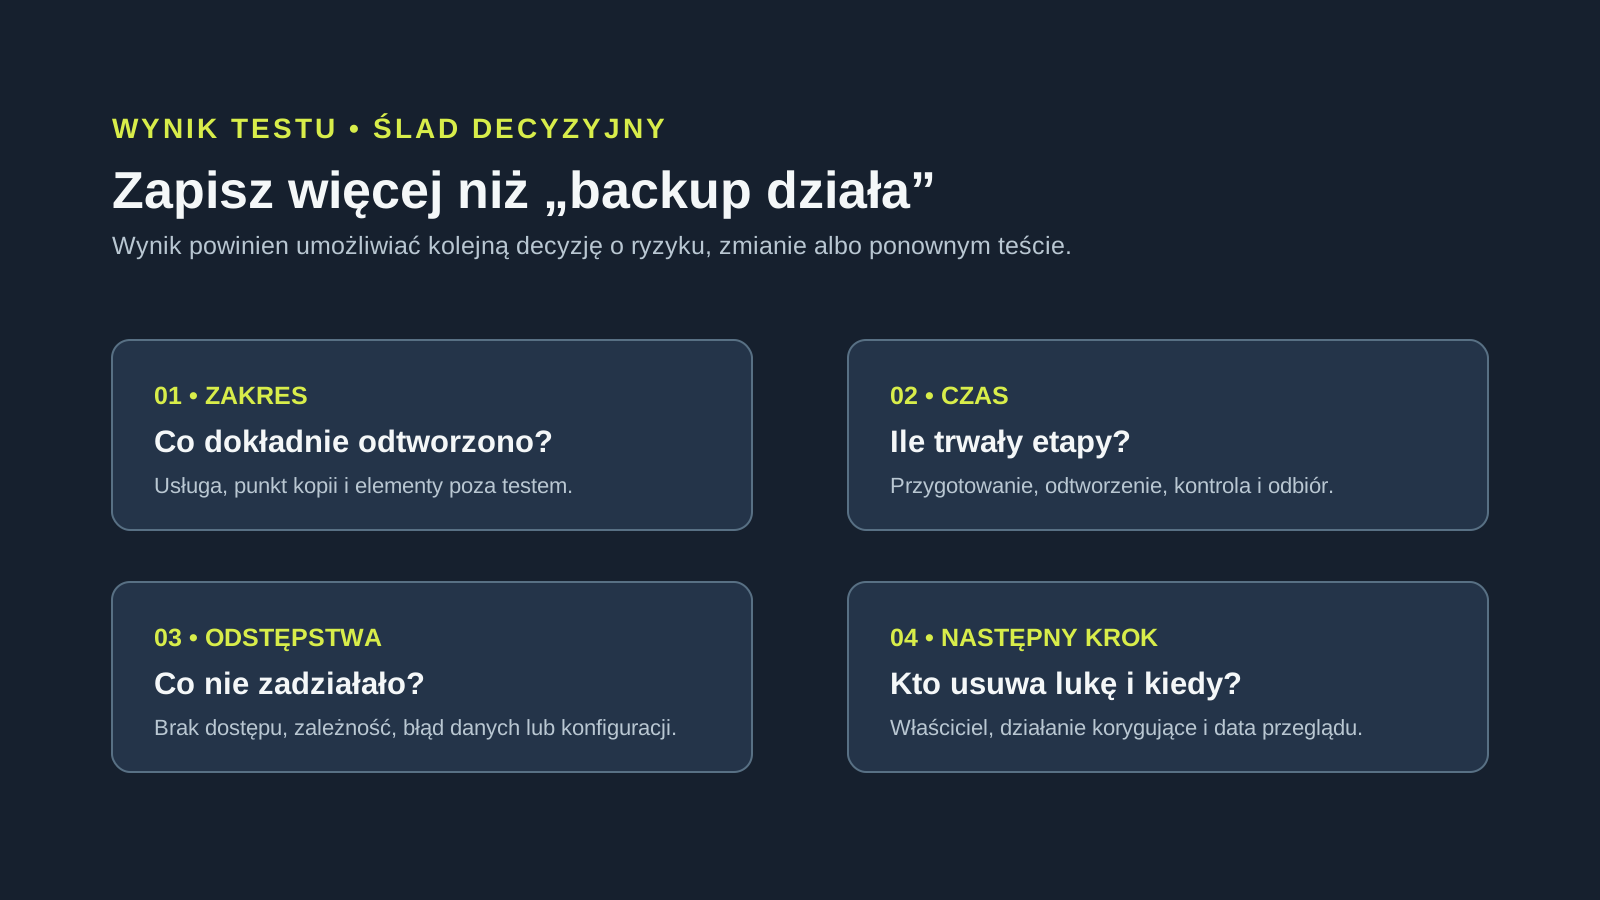
Po teście zapisz czas rozpoczęcia i zakończenia, wynik etapów, znane odstępstwa oraz działania korygujące. Przewodnik NIST dotyczący odtwarzania po zdarzeniu podkreśla znaczenie planowania, testowania i ciągłego ulepszania planów odzyskiwania. [2]
Jeżeli nie ma ostatniego wyniku testu lub znany jest problem z odtworzeniem, opisz ogólnie zakres — bez danych dostępowych.
Przejdź do bezpiecznego formularzaChecklista testu odtwarzania kopii zapasowych
Lista porządkuje przygotowanie jednego scenariusza. Nie zastępuje analizy ryzyka, procedury reagowania ani uzgodnionego planu ciągłości działania.
- Wybierz krytyczną usługę i nazwij właściciela biznesowego oraz technicznego.
- Ustal, czy test obejmuje plik, bazę, serwer, aplikację czy proces biznesowy.
- Wskaż punkt przywrócenia, zależności, wymagane role i elementy wyłączone z testu.
- Przygotuj odseparowane środowisko bez aktywnych integracji produkcyjnych.
- Zapisz kryteria odbioru z perspektywy użytkownika i administratora.
- Zmierz czas, odnotuj odstępstwa oraz przypisz działanie korygujące i właściciela.
- Powtórz przegląd po istotnej zmianie infrastruktury, aplikacji lub modelu dostępu.
Ograniczenia i ryzyka, których test nie usuwa
Jednorazowy udany test nie gwarantuje odzyskania w innym dniu, po innej awarii ani po kompromitacji środowiska. Kopia może nie obejmować wszystkich konfiguracji, zmian dokonanych po jej utworzeniu, kont, kluczy, licencji lub zależności zewnętrznych. Wynik należy czytać razem z zakresem i datą testu.
Przy podejrzeniu ransomware lub innego incydentu nie należy od razu nadpisywać produkcji pierwszą dostępną kopią. CISA zwraca uwagę na przygotowanie, ochronę danych i ocenę zdarzenia; decyzje o ograniczaniu skutków oraz odtworzeniu wymagają właściwego scenariusza i uprawnionych osób. [3] Testowanie kopii nie zastępuje reagowania na incydent, analizy śladów ani oceny prawnej.
Nie zakładaj też, że test oznacza całodobową obsługę, SLA, gwarantowany czas odtworzenia albo pełną ochronę przed utratą danych. Takie zobowiązania mogą wynikać tylko z odrębnie uzgodnionego zakresu i warunków.
Kiedy potrzebna jest pomoc przy odtwarzaniu i administracji serwerów
Warto uporządkować temat, gdy firma nie zna ostatniego wyniku testu, nie potrafi wskazać właściciela kopii, nie wie, co obejmuje backup lub nie ma bezpiecznego scenariusza odtworzenia poza produkcją. Do pierwszej rozmowy wystarczą ogólne informacje: usługi krytyczne, liczba środowisk, rodzaj danych, znane ograniczenia i planowane zmiany.
Nie przesyłaj przez formularz haseł, tokenów, kodów MFA, kluczy prywatnych, kluczy odzyskiwania, pełnych konfiguracji ani aktywnych danych o podatności. Zakres administracji, dostępów, kopii, testów i ewentualnych godzin obsługi wymaga wcześniejszego rozpoznania oraz pisemnego uzgodnienia.
Zacznij od ogólnego opisu usług krytycznych i wyniku ostatniego testu — bez przekazywania sekretów.
Omów testy odtwarzania i administrację serwerówŹródła
Źródła zewnętrzne zweryfikowane podczas aktualizacji 2026-10-05. Przed działaniem sprawdź ich bieżącą wersję.