
Wdrożenie produkcyjne trzeba przygotować jak zmianę operacyjną
Bezpieczne wdrożenie aplikacji produkcyjnej wymaga znanego zakresu zmiany, osoby decyzyjnej, sprawdzeń adekwatnych do ryzyka oraz realnej drogi wycofania. Sam poprawny build lub zakończony pipeline nie potwierdza, że działają dane, dostęp użytkowników i krytyczne integracje.
Przed terminem warto określić właściciela biznesowego, właściciela technicznego, okno zmiany i warunki zatrzymania. Mała poprawka interfejsu ma inny profil ryzyka niż migracja bazy, zmiana uwierzytelniania albo nowa integracja płatnicza. Przygotowanie powinno zależeć od wpływu zmiany, nie od jej pozornej wielkości.
NIST SSDF opisuje bezpieczne praktyki jako element całego cyklu wytwarzania, a nie pojedynczy krok tuż przed publikacją. [1] W praktyce oznacza to połączenie kontroli kodu, konfiguracji, zależności i uprawnień z uzgodnionym procesem decyzji o produkcji.
Sprawdź, jak może wyglądać zakres DevOps dla projektu — bez przekazywania sekretów, kluczy ani aktywnych konfiguracji.
Omów kontrolę wdrożeń i środowisk
Przed zmianą poznaj środowisko i zależności
Plan wdrożenia zaczyna się od aktualnego obrazu środowiska: aplikacji, baz danych, domen i DNS, usług chmurowych, certyfikatów, kolejek, kont uprzywilejowanych oraz dostawców zewnętrznych. Dla każdego elementu trzeba umieć wskazać właściciela i sposób potwierdzenia, że po zmianie nadal działa.
Szczególnej uwagi wymagają zależności niewidoczne w samym repozytorium: reguły sieciowe, limity API, konfiguracje poczty, zadania cykliczne, integracje księgowe i rozliczenia. Brak tej informacji nie jest dowodem błędu zespołu, ale jest ryzykiem, które należy nazwać przed uruchomieniem zmiany.
Przed zmianą potwierdź też zakres kopii oraz możliwość odtworzenia. Informacja, że backup istnieje, nie wystarcza: znaczenie ma objęty zakres, ostatnia poprawna kopia, dostęp do procedury i wynik testu odtworzenia. Plan ciągłości powinien uwzględniać zależności oraz akceptowalne ograniczenia odtwarzania. [3]
Dostęp, testy i decyzja muszą zostawiać ślad
Dostęp do produkcji powinien być przypisany do konkretnej osoby i zadania. Tymczasowe szerokie uprawnienia, współdzielone konta oraz sekrety wysyłane komunikatorem skracają pojedynczą zmianę, ale utrudniają odtworzenie jej przebiegu. Warto ustalić, które role są konieczne, kiedy dostęp wygasa i gdzie zostaje zapis decyzji.
Testy muszą obejmować więcej niż kod. Zależnie od aplikacji krytyczne mogą być logowanie, odzyskiwanie dostępu, zapis danych, wysyłka dokumentu, płatność, eksport albo odbiór komunikatu przez zewnętrzne API. Próba na środowisku zbliżonym do produkcyjnego może ujawnić nieaktualny sekret, brak miejsca, regułę zapory lub pominięty krok migracji.
NIST wskazuje, że praktyki DevSecOps łączą automatyzację, obserwowalność i sprzężenie zwrotne, lecz wymagają dostosowania do architektury oraz organizacji. [2] Bramka wdrożeniowa powinna więc odpowiadać na pytanie, kto zaakceptował znane ograniczenie i na jakiej podstawie.
Opisz ogólnie aplikację, środowiska, krytyczne usługi i termin zmiany. Nie przesyłaj haseł, tokenów, kluczy ani pełnej konfiguracji.
Przejdź do bezpiecznego formularza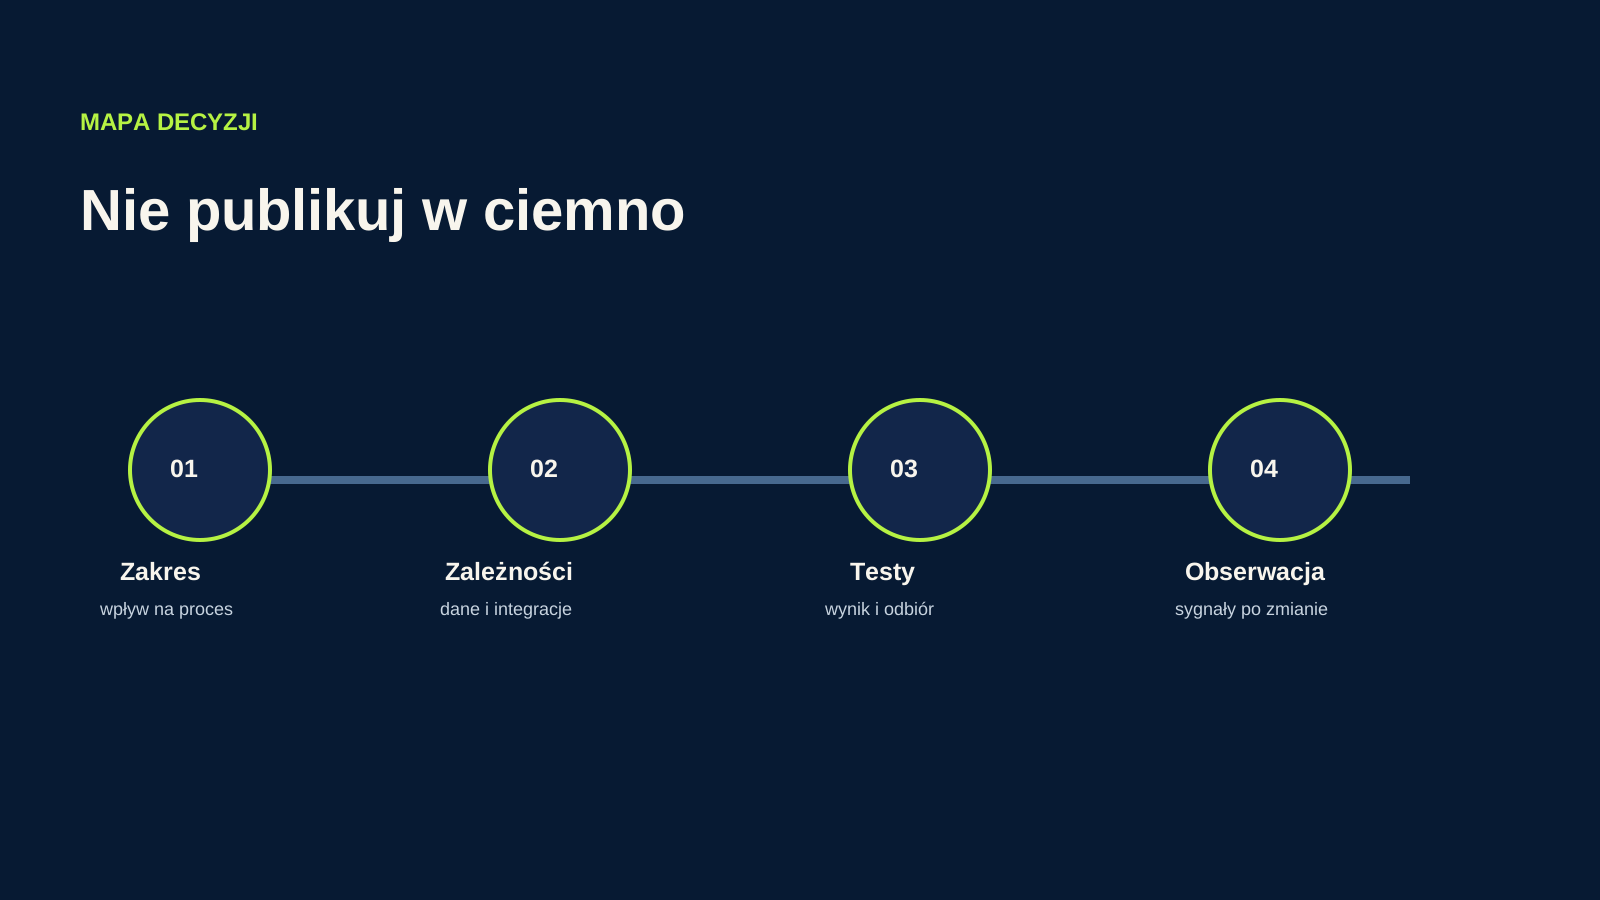
Ograniczenia i ryzyka rollbacku
Plan wycofania nie polega na samym stwierdzeniu „wrócimy do poprzedniej wersji”. Trzeba rozpoznać migracje schematu, dane zapisane po uruchomieniu nowej wersji, konfigurację infrastruktury i zmiany po stronie dostawców. Niektórych zmian nie da się cofnąć jednym krokiem bez dodatkowej pracy albo ryzyka utraty danych.
Dla zmiany o większym wpływie zapisz kryteria sukcesu, warunki zatrzymania, osobę uprawnioną do decyzji i minimalny zestaw testów po publikacji. Gdy pełny rollback nie jest możliwy, ryzyko powinno zostać ujawnione oraz zaakceptowane przed zmianą. Takie przygotowanie może ograniczyć ryzyko zakłócenia, lecz nie gwarantuje braku przestoju.
Po wdrożeniu obserwuj uzgodnione sygnały: błędy aplikacji, czas odpowiedzi, stan kolejek, nieudane logowania i kluczowe integracje. Monitoring nie zastępuje testu procesu biznesowego ani nie oznacza automatycznej całodobowej obsługi.
Checklista przed wdrożeniem produkcyjnym
Lista pomaga przygotować rozmowę i kontrolowaną zmianę. Nie potwierdza kompletności projektu, zgodności z normą ani gotowości do automatycznego uruchomienia na produkcji.
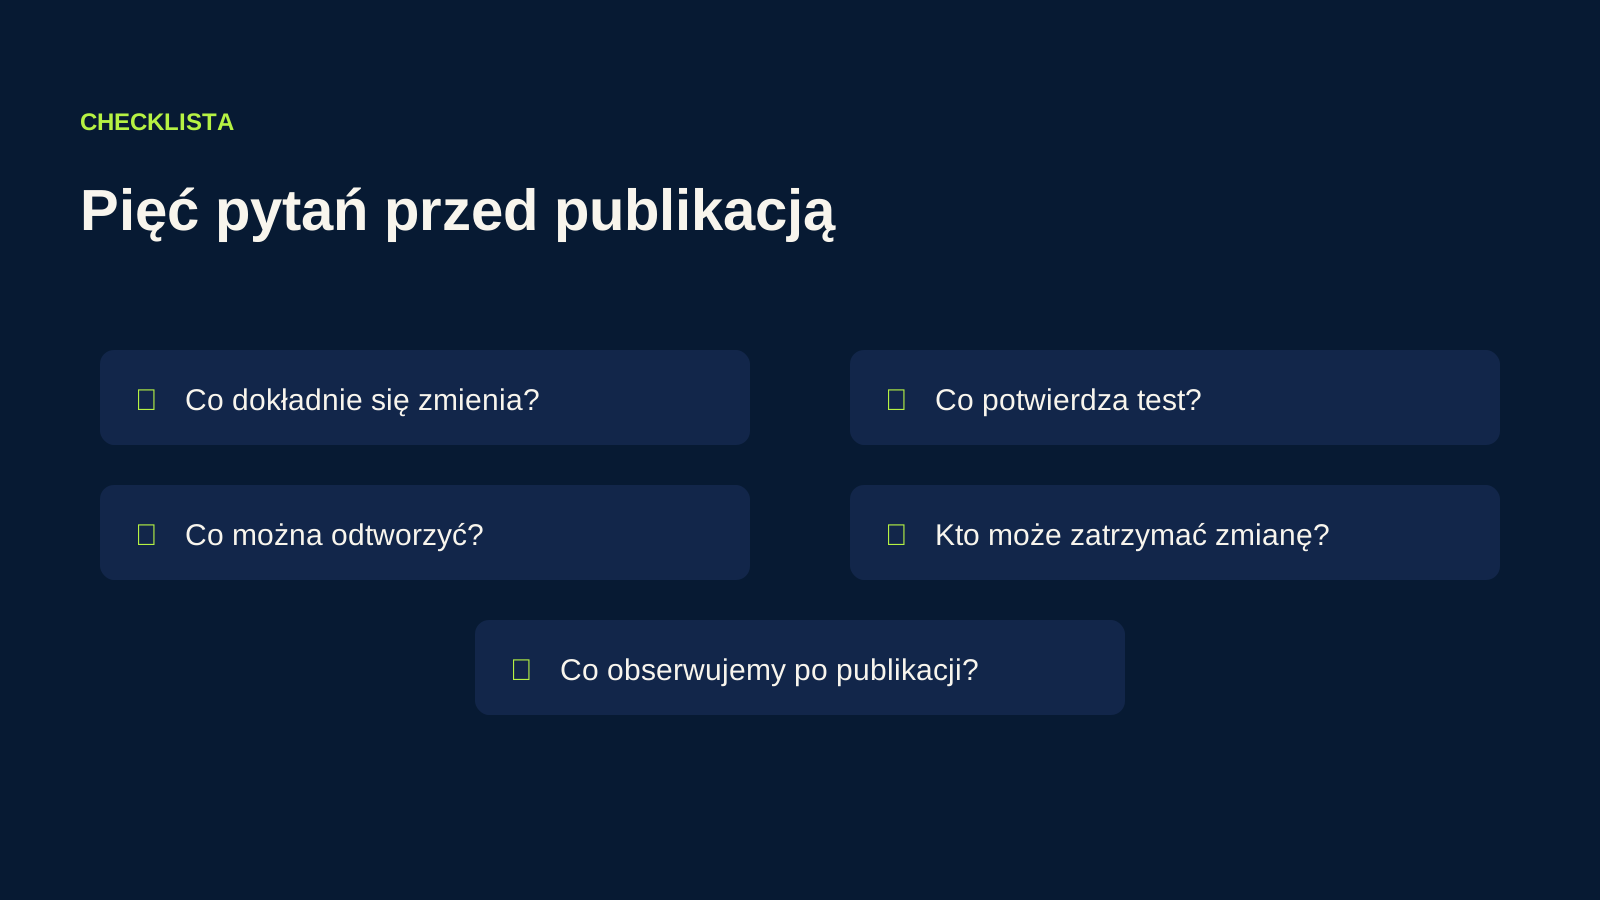
- Opisz zmianę, jej wpływ na proces biznesowy oraz właściciela decyzji.
- Wskaż aplikacje, dane, integracje, domeny, konta i konfiguracje zależne od wdrożenia.
- Ustal minimalne testy funkcjonalne oraz osobę, która potwierdzi wynik biznesowy.
- Sprawdź zakres kopii, wynik ostatniego testu odtworzenia i granice możliwego rollbacku.
- Nadaj dostęp indywidualnie, na czas zadania, bez przekazywania sekretów w formularzu lub komunikatorze.
- Zapisz warunki zatrzymania, kanał komunikacji i osoby uprawnione do kontynuacji albo wycofania.
- Po zmianie przejrzyj wyniki monitoringu, testów i znane ograniczenia przed zamknięciem zadania.
Kiedy potrzebna jest pomoc przy wdrożeniu
Pomoc może być potrzebna, gdy zmiana zależy od pamięci jednej osoby, środowiska nie mają właścicieli, zespół nie zna drogi rollbacku albo nie potrafi potwierdzić krytycznych integracji. Dobrym punktem startu jest niesensytywny opis aplikacji, środowisk, usług krytycznych, dostawców i planowanego terminu.
Usługa DevOps nie oznacza automatycznie przejęcia produkcji, wsparcia każdego stacku, pracy white-label, określonego SLA ani dostępności poza uzgodnionym zakresem. Zakres odpowiedzialności, uprawnienia, odbiór i sposób pracy wymagają rozpoznania projektu oraz pisemnego uzgodnienia.
Przekaż wyłącznie niesensytywny kontekst: rodzaje środowisk, kluczowe zależności, znane ograniczenia i planowany termin.
Omów projekt i środowiskoŹródła
Źródła zewnętrzne zweryfikowane podczas aktualizacji 2026-10-13. Przed działaniem sprawdź ich bieżącą wersję.