
Najpierw ustal, co chronisz i kto o tym decyduje
Cyberbezpieczeństwo biura rachunkowego zaczyna się od kontroli nad kontami, danymi, urządzeniami i decyzjami — nie od zakupu jednego programu. Biuro powinno wiedzieć, gdzie przetwarza dokumenty klientów, kto administruje usługami i jak bezpiecznie zareaguje na przejęcie konta, awarię lub podejrzaną wiadomość.
W praktyce środowisko księgowości rozwija się razem z liczbą klientów: dochodzą skrzynki pocztowe, dyski współdzielone, laptopy, systemy księgowe, usługi do wymiany dokumentów i konta zewnętrznych dostawców. Bez aktualnej mapy usług trudno sprawdzić, czy były pracownik nadal ma dostęp, czy kopia obejmuje właściwe dane albo od kogo zależy przywrócenie pracy.
Zacznij od ewidencji usług, kont, urządzeń i właścicieli. Przy każdej usłudze warto wskazać jej cel, właściciela biznesowego, osobę technicznie odpowiedzialną oraz osobę uprawnioną do decyzji o zmianie. Dokumentacja ma być użyteczna w awarii: powinna podpowiadać, co jest krytyczne i gdzie znajdują się procedury, lecz nie przechowywać haseł, kodów MFA ani kluczy odzyskiwania.
Sprawdź, jak można uporządkować środowisko biura rachunkowego bez deklarowania wsparcia merytorycznego programów księgowych.
Omów bezpieczny zakres IT dla biura rachunkowego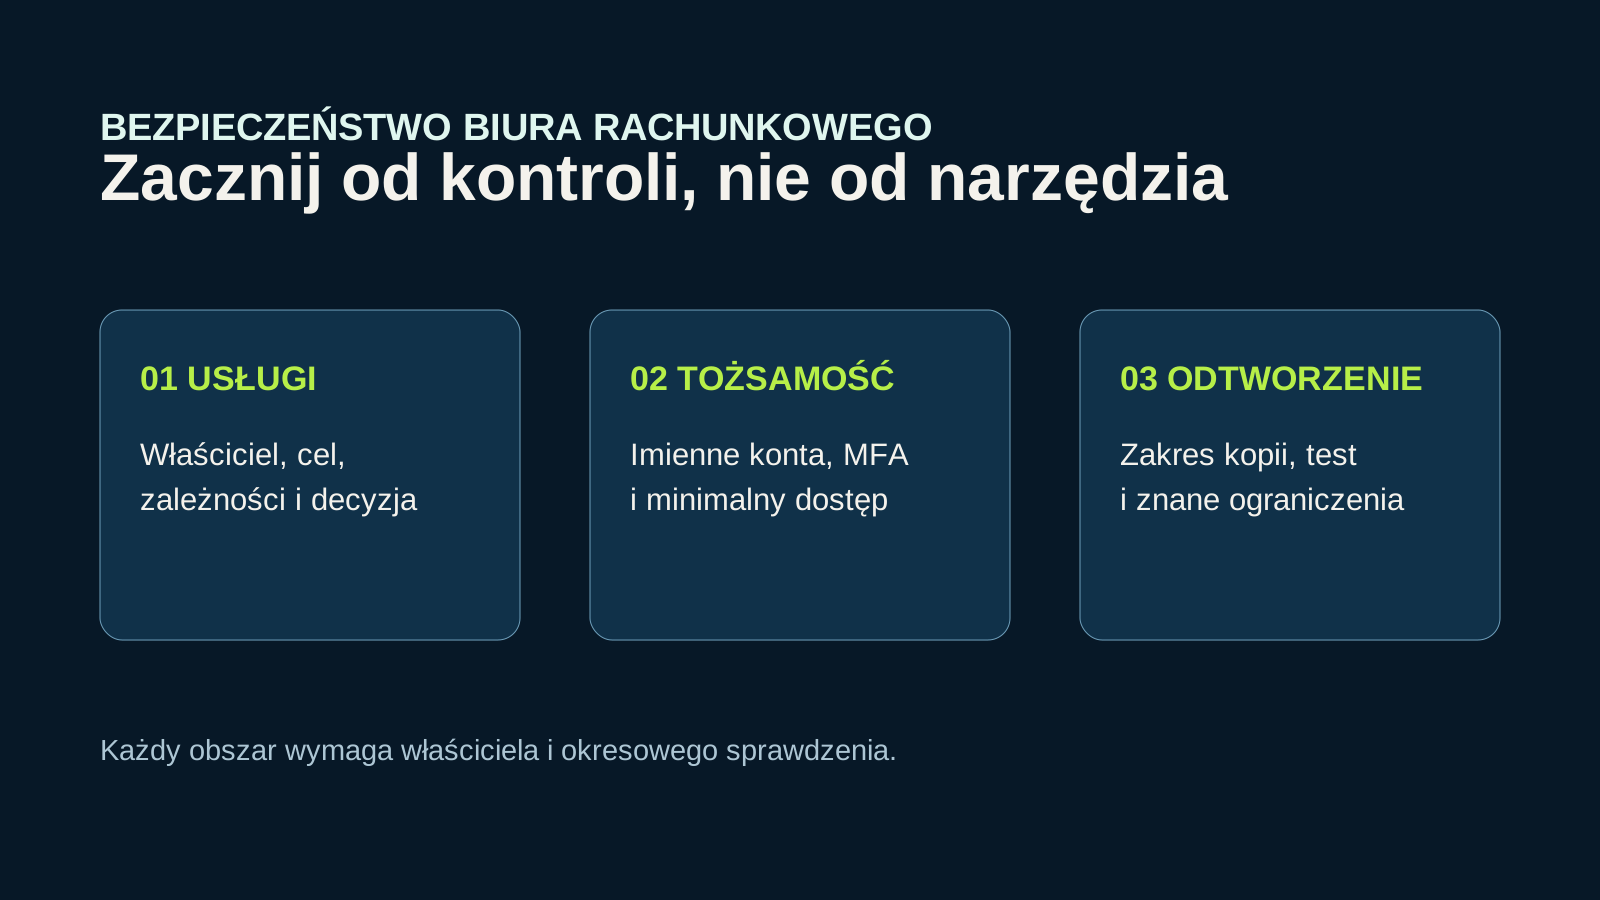
Tożsamość i dostęp są ważniejsze niż lokalizacja pliku
Wiele incydentów zaczyna się od przejętego hasła, fałszywej strony logowania albo wiadomości podszywającej się pod klienta, urząd lub dostawcę. Wieloskładnikowe uwierzytelnianie dla poczty, usług chmurowych, zdalnego dostępu i paneli administracyjnych utrudnia wykorzystanie samego hasła, ale nie zastępuje uważnej weryfikacji nietypowych logowań i próśb. NIST zaleca stosowanie mechanizmów uwierzytelniania odpornych na przejęcie konta, adekwatnych do ryzyka i kontekstu użycia. [2]
Dostęp powinien wynikać z zadania, a nie z wygody. Osoba obsługująca wybranych klientów nie potrzebuje automatycznie praw do wszystkich folderów, eksportów czy ustawień administracyjnych. Konta zwykłe i administracyjne warto rozdzielić; wspólne loginy utrudniają odebranie dostępu oraz ustalenie, kto wykonał zmianę.
Przegląd dostępów jest szczególnie ważny po zmianie roli, zakończeniu współpracy z pracownikiem, klientem albo dostawcą. Każdy dostęp zewnętrzny powinien mieć cel, właściciela i termin weryfikacji. Nie oznacza to, że biuro ma wdrożyć jeden model dla wszystkich systemów; oznacza świadome rozdzielenie uprawnień i możliwość potwierdzenia ich aktualności.
Poczta i dokumenty wymagają prostego drugiego kanału
E-mail jest centralnym kanałem pracy, lecz nie powinien być jedynym sposobem potwierdzania nietypowej dyspozycji. Szczególną ostrożność wymagają zmiana rachunku, pilna prośba o płatność, nowa osoba kontaktowa, nietypowy załącznik oraz polecenie odbiegające od ustalonego procesu. Takie zdarzenie warto sprawdzić wcześniej uzgodnionym, niezależnym kanałem.
Ochrona poczty obejmuje również kontrolę reguł skrzynek i automatycznego przekazywania na zewnętrzne adresy. Warto ustalić, kto może tworzyć takie reguły, jak są przeglądane i komu pracownik przekazuje podejrzaną wiadomość. Zgłoszenie nie powinno być traktowane jako błąd pracownika; to sygnał do sprawdzenia faktów.
Szkolenia mają sens wtedy, gdy odnoszą się do rzeczywistego obiegu faktur, deklaracji, udostępnionych plików i komunikacji z klientami. Sama ogólna przestroga przed phishingiem nie daje pracownikowi jasnej decyzji, co zrobić w konkretnej sytuacji.
Opisz ogólnie liczbę użytkowników, usługi krytyczne i znane terminy. Nie przesyłaj haseł, kodów MFA, danych klientów, kluczy ani pełnych konfiguracji.
Przejdź do bezpiecznego formularza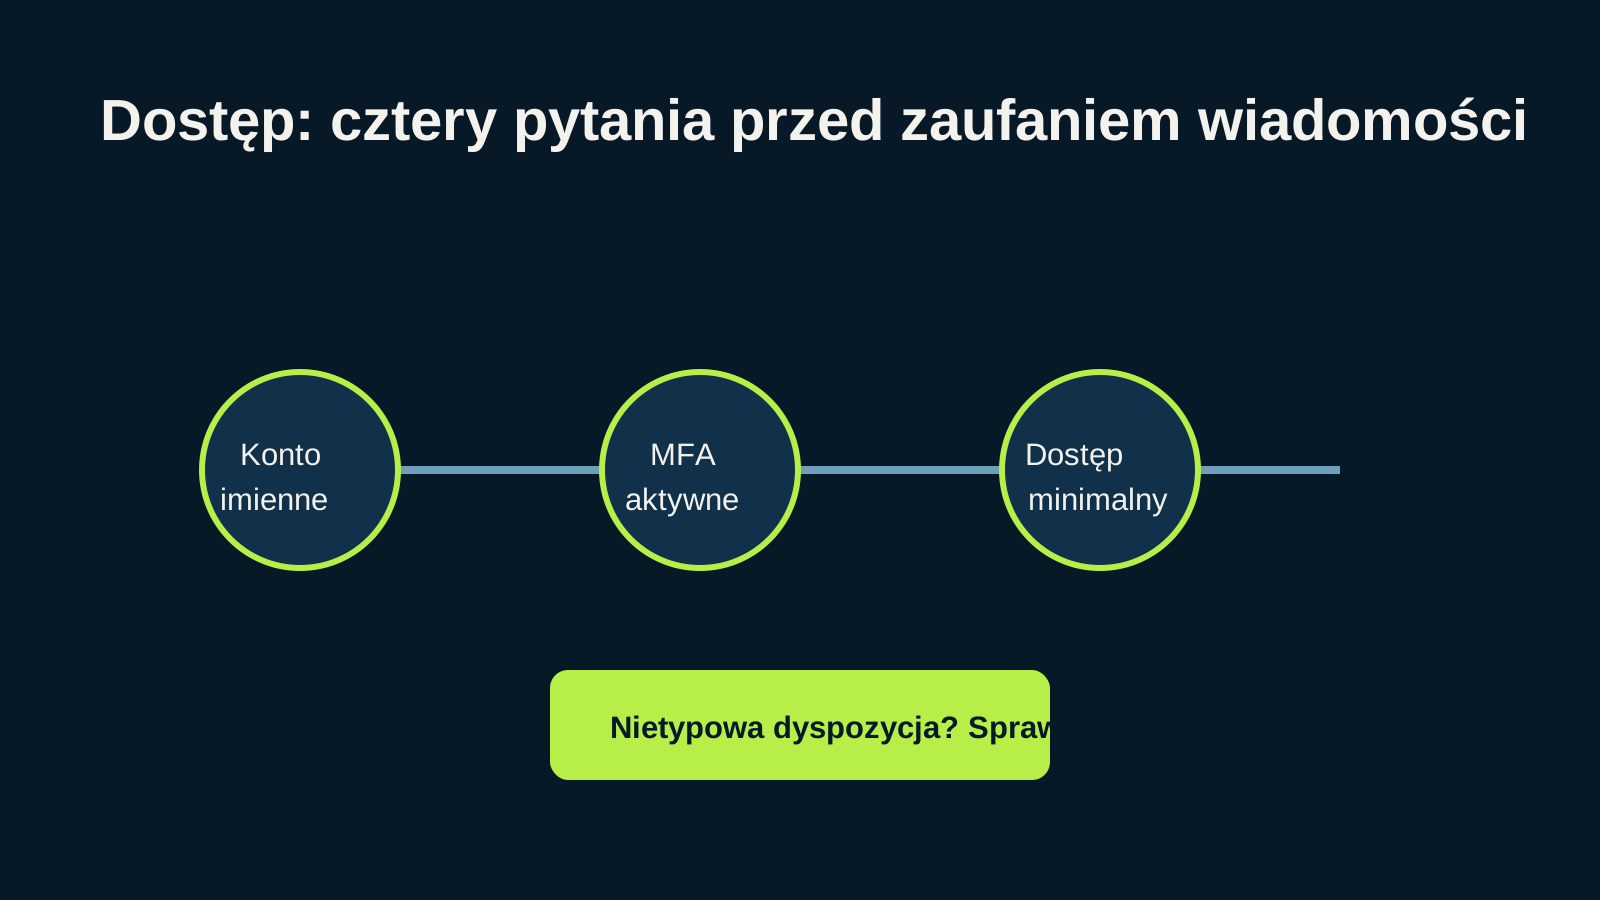
Kopia ma wartość tylko wtedy, gdy można ją odtworzyć
Kopia przechowywana wyłącznie na tym samym serwerze lub dostępna dla przejętego konta administracyjnego może nie wystarczyć po ransomware. CISA wskazuje, że ransomware może zaszyfrować dane, a sprawcy mogą też próbować je wyprowadzić; zaleca chronić kopie oraz regularnie testować możliwość odzyskania danych. [1]
Plan kopii powinien opisywać źródła danych, częstotliwość, retencję, miejsce przechowywania, uprawnienia i właściciela kontroli. W biurze rachunkowym trzeba osobno rozważyć bazę aplikacji, dokumenty robocze, pocztę, współdzielone foldery, konfigurację oraz zależności potrzebne do uruchomienia pracy. Status „backup wykonany” nie potwierdza jeszcze, że da się uruchomić proces biznesowy.
Kontrolowany test odtworzenia powinien mieć zakres, odizolowane miejsce, kryterium powodzenia, osobę zatwierdzającą wynik i zapis ograniczeń. Odtworzenie pliku nie oznacza automatycznie działania programu księgowego: mogą być potrzebne konto, serwer, licencja, konfiguracja lub pomoc producenta aplikacji. Nie należy deklarować czasu odzyskania ani braku utraty danych bez rozpoznania środowiska i wyników testu.
Plan reakcji porządkuje pierwsze decyzje po incydencie
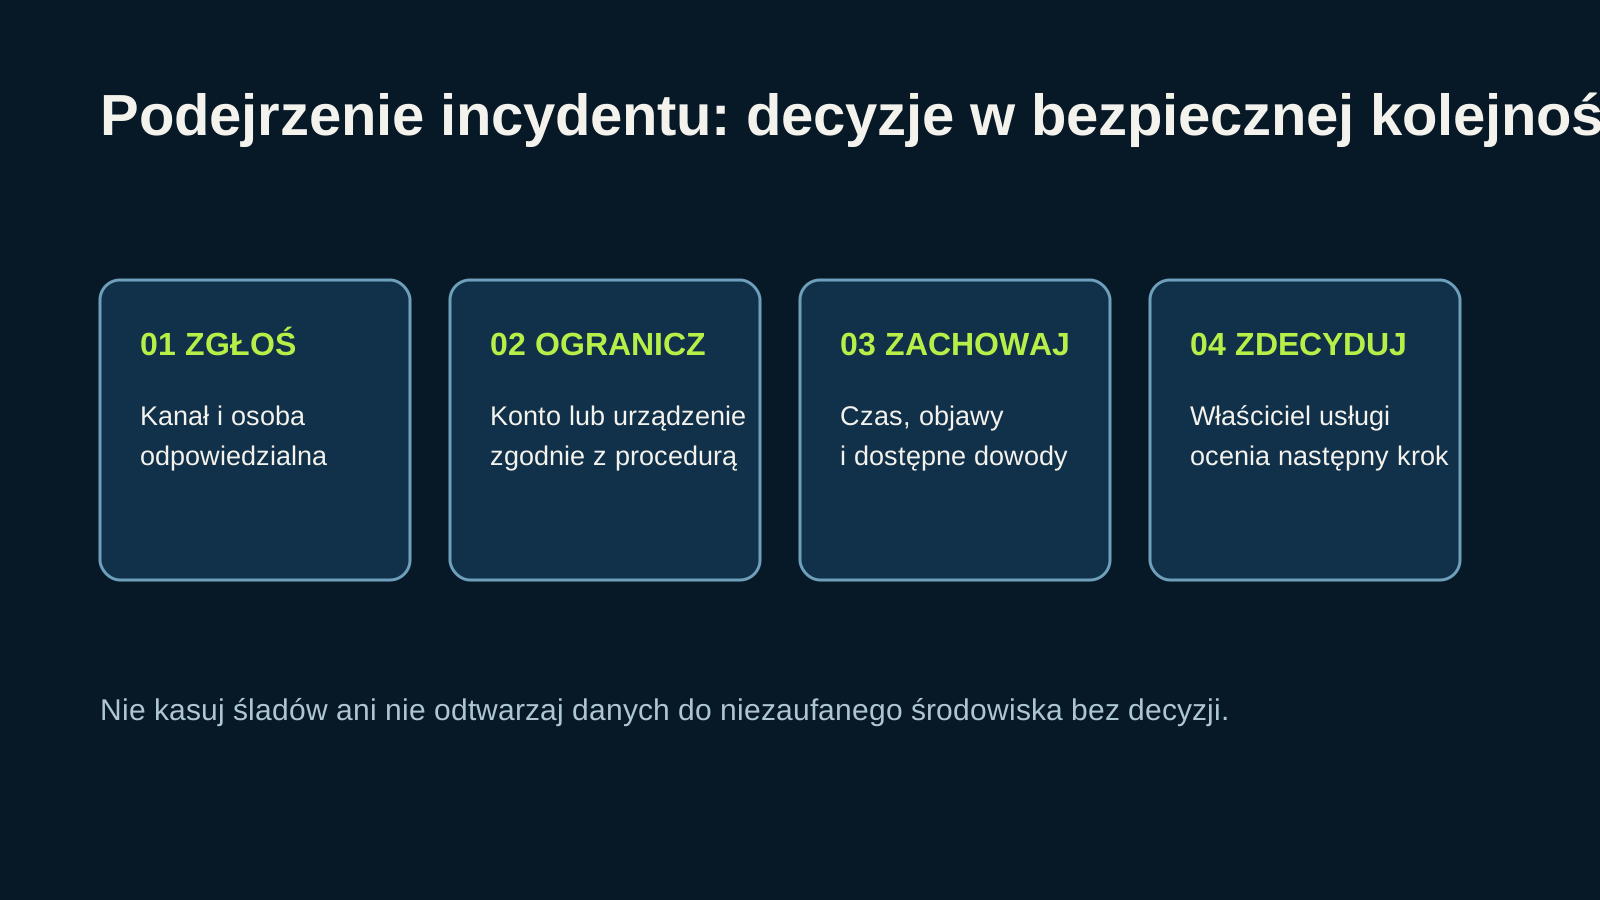
Podejrzane logowanie, otwarcie nietypowego załącznika albo błąd w wysyłce dokumentu nie muszą oznaczać tego samego incydentu, ale wymagają jasnego zgłoszenia i ochrony faktów. NIST podkreśla, że reagowanie na incydenty powinno być powiązane z zarządzaniem ryzykiem, rolami i ciągłością działania, a nie ograniczone do technicznego działania po fakcie. [3]
Procedura może być krótka: kanał zgłoszenia, osoba decyzyjna, zasady izolowania zagrożonego urządzenia lub konta, bezpieczne miejsce na zapis czasu i objawów oraz kontakty do dostawców. W razie podejrzenia aktywnego problemu nie należy samodzielnie kasować śladów, resetować wszystkiego ani odtwarzać danych do nadal niezaufanego środowiska.
Ocena skutków dla danych osobowych i ewentualnych obowiązków prawnych wymaga odrębnej analizy właściwych osób. Ten materiał nie jest poradą prawną ani podatkową. Jego celem jest pomóc przygotować techniczne fakty, właścicieli i bezpieczny sposób komunikacji.
Checklista pierwszego porządkowania
Lista pomaga przygotować rozmowę i ustalić braki. Nie potwierdza zgodności z przepisami, pełnej ochrony ani gotowości do obsługi każdego incydentu.
- Zidentyfikuj systemy, dane, urządzenia, konta i właścicieli usług.
- Włącz i sprawdź MFA dla poczty, kont uprzywilejowanych i zdalnego dostępu.
- Odbierz niepotrzebne konta oraz rozdziel zwykłe i administracyjne uprawnienia.
- Ustal drugi kanał potwierdzania nietypowych dyspozycji i zmian danych.
- Sprawdź zakres kopii, retencję, uprawnienia oraz wynik testu odtworzenia.
- Zapisz kanał zgłoszenia incydentu, osoby decyzyjne i kontakty do dostawców.
- Aktualizuj dokumentację przy zmianie systemu, pracownika lub dostawcy.
Ograniczenia i ryzyka: kiedy potrzebna jest pomoc przy zakresie IT
Rozmowa ma sens, gdy biuro nie potrafi wskazać właściciela kont, nie wie, co obejmuje kopia, korzysta ze współdzielonych dostępów albo chce uporządkować reakcję przed okresem intensywnych rozliczeń. Dobrym punktem startu jest ogólny opis usług, liczby użytkowników, lokalizacji, krytycznych terminów i znanych ograniczeń.
Usługi IT dla biura rachunkowego nie oznaczają automatycznie obsługi merytorycznej programu księgowego, doradztwa podatkowego lub prawnego, gwarantowanego odtworzenia, całodobowej dostępności ani określonego SLA. Zakres techniczny, odpowiedzialności, godziny i warunki odbioru wymagają rozpoznania oraz pisemnego ustalenia.
Przekaż wyłącznie niesensytywny kontekst: systemy, liczbę użytkowników, terminy krytyczne i znane zależności.
Omów środowisko biura rachunkowegoŹródła
Źródła zewnętrzne zweryfikowane podczas aktualizacji 2026-10-09. Przed działaniem sprawdź ich bieżącą wersję.