Jak wdrożyć zarządzanie urządzeniami: zacznij od ewidencji i odpowiedzialności
Zarządzanie urządzeniami wdraża się od wiarygodnej listy sprzętu, kont, aplikacji i właścicieli — nie od masowego włączania polityk MDM. Firma powinna umieć wskazać, które urządzenia są aktywne, kto z nich korzysta, jakie usługi udostępniają oraz kto zatwierdza wyjątki. Dopiero na tej podstawie można dobrać proces i narzędzie.
Narzędzia klasy MDM/UEM mogą pomagać konfigurować urządzenia, oceniać ich zgodność, dystrybuować aplikacje i chronić dane firmowe, ale nie zastępują inwentaryzacji ani decyzji biznesowych. Microsoft opisuje Intune jako usługę zarządzania urządzeniami i aplikacjami; faktyczny zakres zależy od używanych systemów, licencji i konfiguracji. [1]
Ten materiał opisuje bezpieczną kolejność przygotowania. Nie jest ofertą licencji, konfiguracją dla każdego środowiska ani deklaracją pełnego bezpieczeństwa lub zgodności.
Do pierwszej rozmowy wystarczy ogólny opis liczby urządzeń, systemów, aplikacji i celu zmiany. Nie przesyłaj haseł, tokenów, kodów MFA, kluczy odzyskiwania ani eksportów konfiguracji.
Omów przygotowanie środowiska Microsoft 365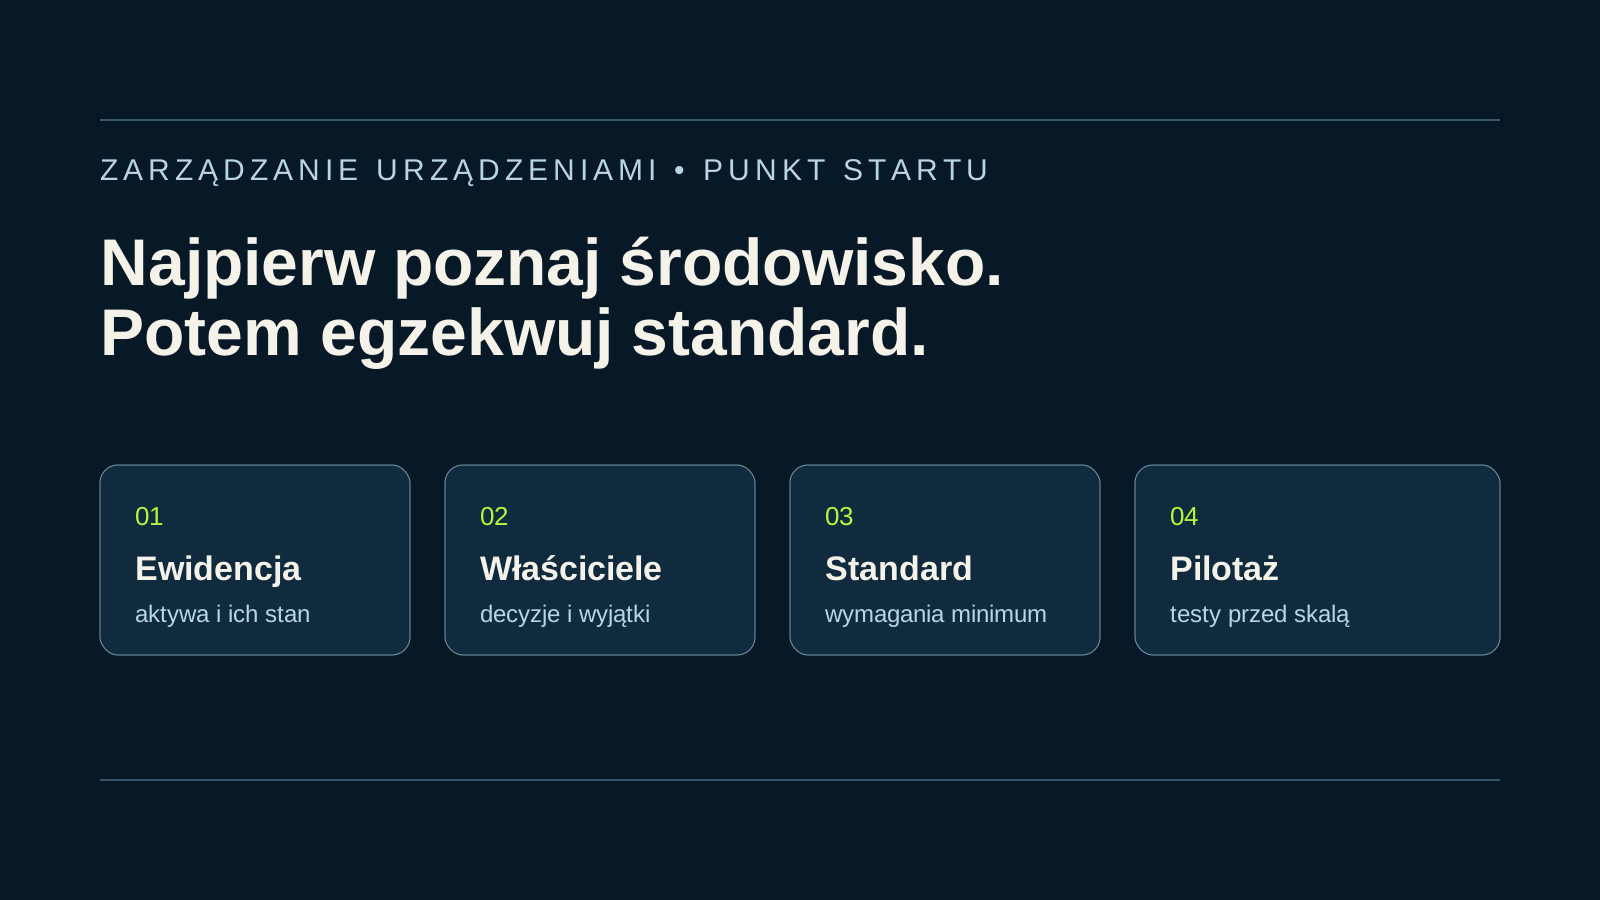
Zbuduj rejestr, który wspiera decyzje
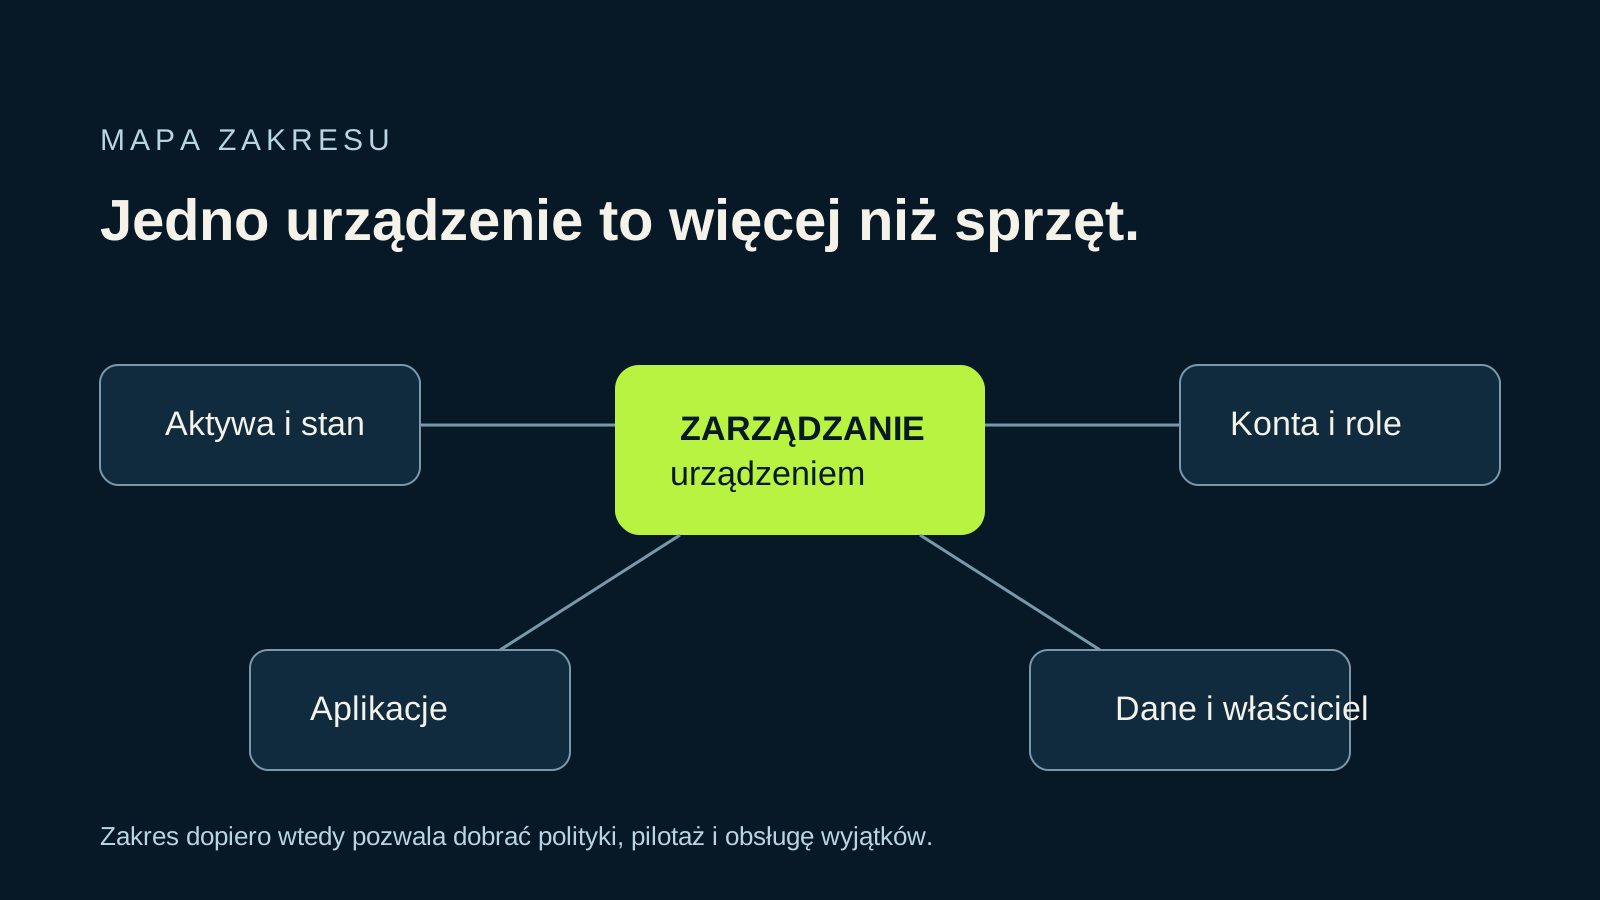
Rejestr powinien obejmować nie tylko laptopy. Wpisz również telefony, tablety, urządzenia sieciowe, serwery, sprzęt wydany do pracy zdalnej oraz aplikacje i konta, od których zależy dostęp. Przy każdym zasobie zapisz co najmniej trwały identyfikator, użytkownika lub właściciela, system, status, sposób zarządzania i datę ostatniego potwierdzenia.
Właściciel biznesowy określa znaczenie usługi, a osoba techniczna prowadzi konfigurację i raportuje ograniczenia. Taki podział pozwala odróżnić sprzęt wymagający szybkiej reakcji od urządzenia, które można wycofać po zaplanowanej weryfikacji. Rejestr nie powinien zawierać haseł, kodów MFA ani kluczy odzyskiwania.
Nie czekaj na idealne dane. Oznacz pozycje o nieznanym właścicielu, nieobsługiwanym systemie lub braku kontaktu z urządzeniem i zamień je w zadania z odpowiedzialną osobą.
Ustal minimalny standard i granice dla urządzeń prywatnych
Minimalny standard warto opisać osobno dla komputerów firmowych, telefonów służbowych i urządzeń prywatnych. Może on obejmować obsługiwany system, blokadę ekranu, szyfrowanie, aktualizacje, ochronę urządzenia, sposób instalowania aplikacji oraz wymagania logowania. Zasada jest użyteczna tylko wtedy, gdy firma potrafi ją sprawdzić i obsłużyć jej wyjątki.
Decyzja BYOD nie musi oznaczać pełnego zarządzania prywatnym telefonem. W części scenariuszy właściwsza jest ochrona danych firmowych w zatwierdzonych aplikacjach niż objęcie całego urządzenia kontrolą. Microsoft rozróżnia zarządzanie urządzeniami od polityk ochrony aplikacji, które odnoszą się do danych organizacji w aplikacjach. [4]
Zapisz, kto zatwierdza odstępstwo, na jak długo ono obowiązuje i jakie zabezpieczenie zastępcze jest wymagane. Wyjątek bez właściciela i daty przeglądu szybko staje się nieopisanym stałym dostępem.
Opisz wyłącznie cel zmiany, typy urządzeń i znane ograniczenia. Nie dołączaj poświadczeń, kluczy odzyskiwania, tokenów ani pełnych konfiguracji.
Przejdź do bezpiecznego formularzaWybierz narzędzie po wymaganiach, nie po nazwie produktu
Przed wyborem rozwiązania odpowiedz: jakie systemy operacyjne są używane, które urządzenia należą do firmy, jakie dane są przechowywane lokalnie, które aplikacje wymagają dostępu mobilnego oraz kto utrzyma polityki po wdrożeniu. Ten sam produkt może działać inaczej w firmie z laptopami Windows niż w środowisku z macOS, urządzeniami współdzielonymi i telefonami prywatnymi.
Polityki zgodności urządzeń mogą wspierać ocenę ustalonych wymagań i współpracować z zasadami dostępu, ale wymagają dopasowania do realnego stanu sprzętu i testów. Microsoft zaleca planowanie polityk zgodności jako części procesu zarządzania urządzeniami. [3] Sama obecność polityki nie potwierdza jeszcze, że wszystkie urządzenia spełniają właściwy standard.
Złożona konfiguracja bez właściciela, dokumentacji i procedury pomocy użytkownikom zwiększa ryzyko blokad oraz obchodzenia zasad. Zaczynaj od małego, sprawdzalnego zakresu.
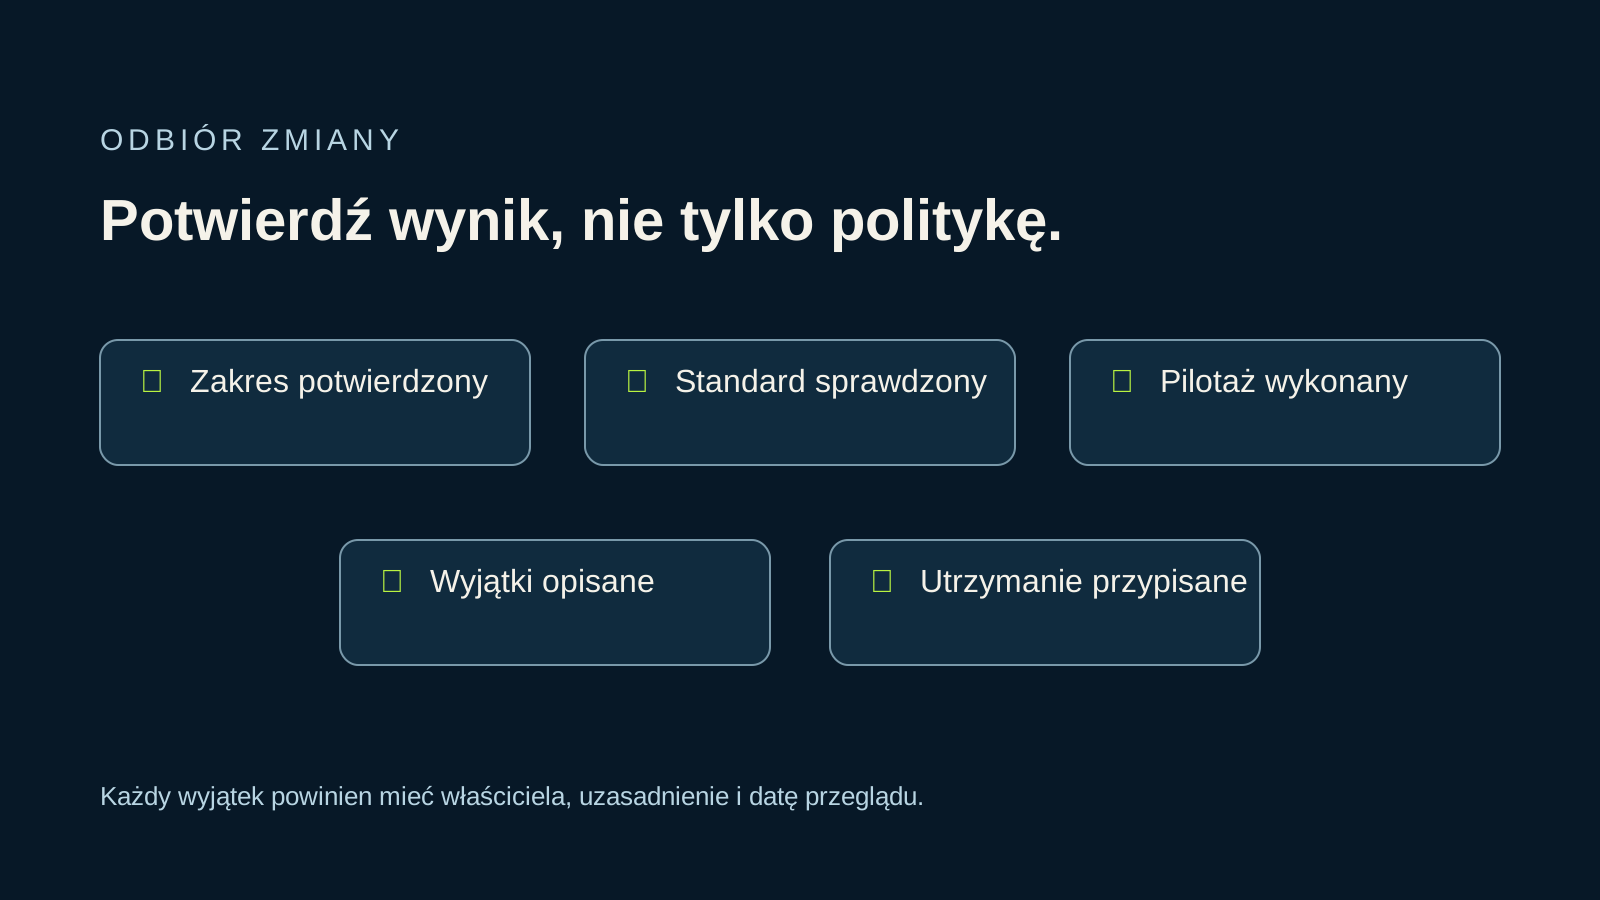
Checklista odbioru zarządzania urządzeniami
Pilotaż powinien objąć osoby pracujące w różny sposób: z biura i zdalnie, na urządzeniach mobilnych, z aplikacjami specjalistycznymi oraz z różnymi poziomami dostępu. Przed startem określ scenariusze testów: rejestrację urządzenia, logowanie, dostęp do danych, aktualizację, wymianę telefonu, pomoc użytkownikowi i wycofanie dostępu.
Ustal warunek zatrzymania oraz sposób powrotu do poprzedniego stanu przed rozszerzeniem zmian. Dokumentacja wdrożenia powinna wskazywać zakres, polityki, właścicieli, otwarte ryzyka, listę wyjątków i sposób okresowego przeglądu. Przewodnik wdrożeniowy Microsoft wskazuje na znaczenie planowania ról, konfiguracji i sposobu rozpoczęcia zarządzania. [2]
- Potwierdź urządzenia, systemy, grupy użytkowników i aplikacje w pierwszym zakresie.
- Zapisz wymagania standardu oraz urządzenia wyłączone z niego decyzją właściciela.
- Przetestuj rejestrację, logowanie, dostęp do aplikacji i pomoc po zmianie urządzenia.
- Przypisz wyjątkom uzasadnienie, właściciela, zabezpieczenie zastępcze i datę przeglądu.
- Ustal, kto odbiera urządzenie i dostęp po zmianie roli lub zakończeniu współpracy.
- Zachowaj dokumentację decyzji, otwartych ryzyk i kryteriów kolejnego etapu.
Ograniczenia i ryzyka
MDM/UEM, polityki zgodności, szyfrowanie i aktualizacje mogą ograniczać wybrane ryzyka, lecz nie gwarantują braku incydentu, ciągłości działania, pełnego odzyskania danych ani zgodności z przepisami. Rezultat zależy od tożsamości, urządzeń, aplikacji, konfiguracji, wyjątków, reakcji użytkowników i codziennego utrzymania.
Nie należy zakładać SLA, dostępności całodobowej, konkretnej licencji, pełnego zakresu administracji ani przejęcia odpowiedzialności za wszystkie urządzenia bez rozpoznania środowiska i pisemnego uzgodnienia. Przy aktywnym incydencie priorytetem jest ograniczanie skutków i zabezpieczenie dowodów, a nie standardowy projekt wdrożeniowy.
Kiedy potrzebna jest pomoc przy zarządzaniu urządzeniami
Pomoc warto rozważyć, gdy firma nie potrafi wskazać aktywnych urządzeń i właścicieli usług, nie ma powtarzalnego procesu wydawania i odbioru sprzętu albo chce bezpiecznie połączyć wymagania urządzeń z dostępem do Microsoft 365. Pierwszym rezultatem powinny być potwierdzone fakty, zakres pilotażu i lista ryzyk — nie automatyczne objęcie całej firmy jedną polityką.
Do rozmowy przygotuj niesensytywny opis: liczbę i rodzaje urządzeń, sposób pracy, używane aplikacje oraz planowany cel zmiany. Nie przesyłaj haseł, tokenów, kodów MFA, kluczy odzyskiwania, pełnych konfiguracji ani szczegółów aktywnej podatności.
Przekaż ogólny opis celu i środowiska — bez sekretów, poświadczeń oraz szczegółów aktywnego incydentu.
Omów przygotowanie zarządzania urządzeniamiŹródła
Źródła zewnętrzne zweryfikowane podczas aktualizacji 2026-10-20. Przed działaniem sprawdź ich bieżącą wersję.