
Outsourcing IT daje kontrolę wtedy, gdy odpowiedzialność można sprawdzić
Outsourcing IT daje firmie realną kontrolę nie wtedy, gdy dostawca deklaruje „pełną opiekę”, lecz gdy obie strony potrafią wskazać usługi krytyczne, właścicieli, dostęp, granice zakresu i kryteria odbioru zmian. Taki model ogranicza działanie w ciemno, ale nie gwarantuje braku awarii, incydentu ani przestoju.
Pytanie dla zarządu nie brzmi wyłącznie: „czy potrzebujemy zewnętrznego informatyka?”. Ważniejsze jest: „za które elementy pracy firmy nie ma dziś wskazanego właściciela i potwierdzonego sposobu działania?”. Dotyczy to często poczty, systemu finansowego, urządzeń, domen, kopii danych, kont administracyjnych i usług kupowanych bez centralnego rejestru.
NIST Cybersecurity Framework 2.0 opisuje zarządzanie ryzykiem przez funkcje zarządzania, rozpoznania, ochrony, wykrywania, reagowania i odtwarzania. [1] W praktyce mała lub średnia firma nie musi wdrażać całego modelu naraz. Powinna jednak wiedzieć, które usługi są istotne, jakie ryzyko akceptuje i kto podejmuje decyzję, gdy potrzebna jest zmiana.
Przekaż tylko ogólny opis liczby użytkowników, lokalizacji, usług krytycznych i celu rozmowy. Nie wysyłaj haseł, tokenów, kodów MFA, kluczy, pełnych konfiguracji ani szczegółów aktywnej podatności.
Omów zakres outsourcingu i odpowiedzialności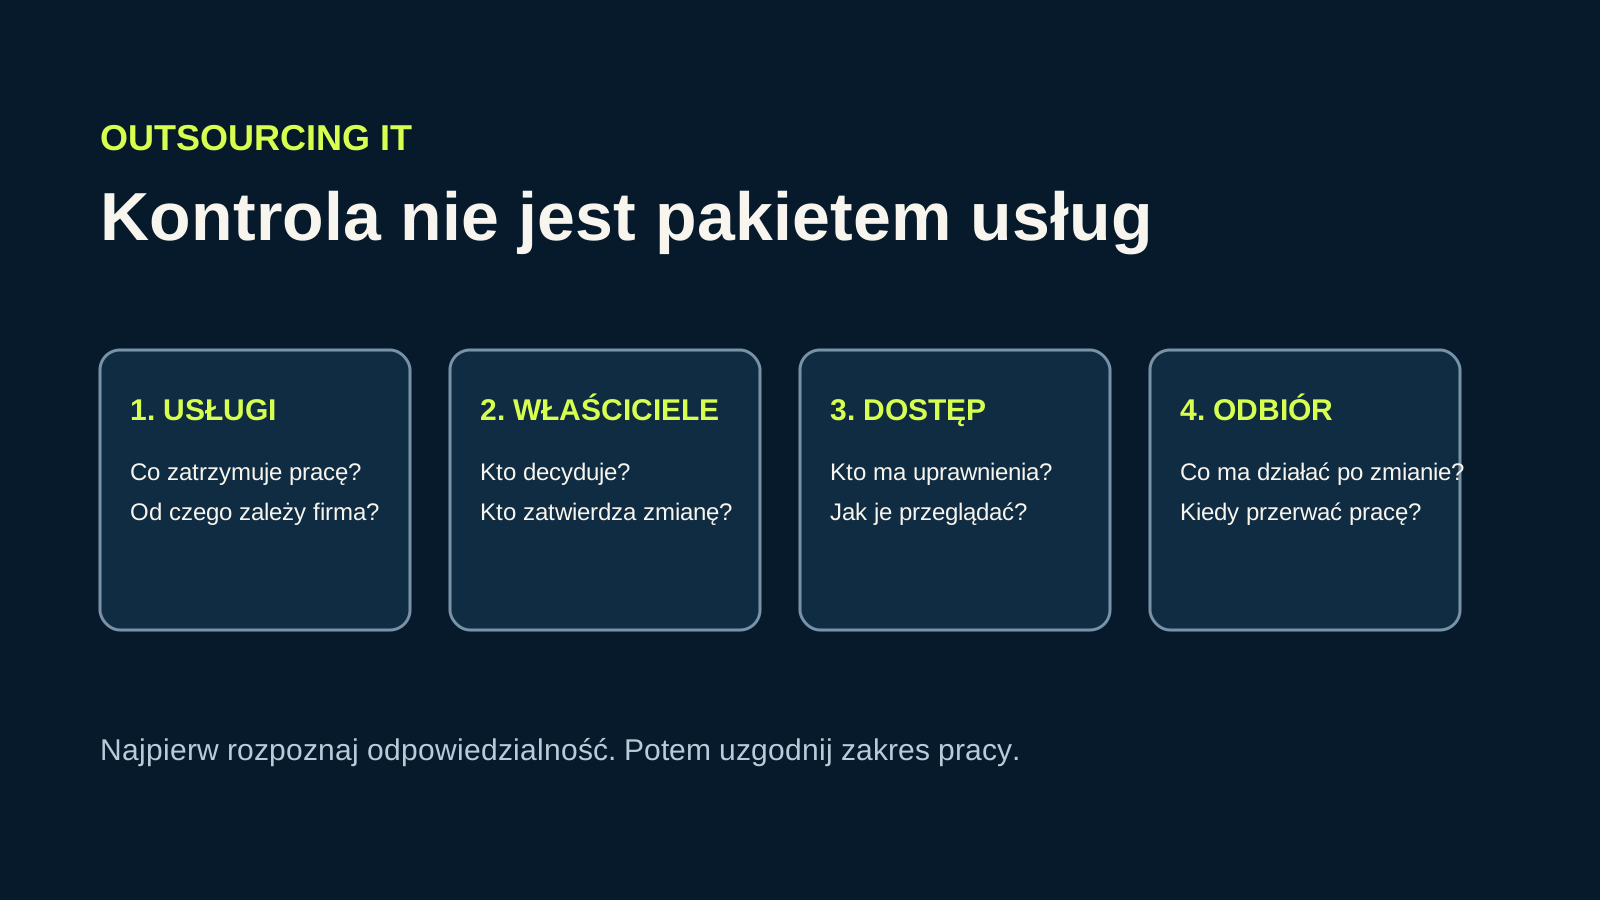
Najpierw ustal, czym firma naprawdę zarządza
Nie da się rozsądnie przekazać odpowiedzialności za środowisko, którego nikt nie opisał. Przed ustaleniem stałej obsługi warto sporządzić krótką mapę: usługi biznesowe, dostawcy, konta administracyjne, urządzenia, lokalizacje danych, domeny, licencje, integracje oraz kopie. Nie chodzi o zebranie haseł w arkuszu. Chodzi o ustalenie, gdzie bezpiecznie przechowuje się dostęp i kto ma prawo nim dysponować.
Dla każdej usługi pomocne są cztery pytania: co przestaje działać po jej niedostępności, kto jest właścicielem biznesowym, kto wykonuje czynności techniczne i od czego usługa zależy. Właściciel biznesowy wskazuje wpływ na pracę; nie musi sam wykonywać administracji. Osoba techniczna nie powinna samodzielnie podejmować decyzji, które zmieniają ryzyko lub koszt po stronie firmy.
Taka inwentaryzacja ujawnia częsty problem: domena lub tenant są zarejestrowane na prywatne konto, licencje opłaca były pracownik albo nikt nie wie, czy kopia obejmuje dane aplikacji. To nie jest argument za pośpiechem. To lista faktów, które należy uporządkować przed zmianą odpowiedzialności.
Zakres usługi ma być opisem decyzji, a nie etykietą pakietu
„Pełna opieka IT” nie odpowiada na pytanie, czy partner zajmuje się komputerami prywatnymi, aplikacją branżową, kontaktem z dostawcą, zakupem licencji, zmianą DNS albo zdarzeniem poza uzgodnionymi godzinami. Brak tej odpowiedzi zwykle wychodzi na jaw wtedy, gdy presja czasu jest największa.
Przydatny zakres rozdziela trzy warstwy: utrzymanie uzgodnionych usług, projekty i zmiany oraz obszary wyłączone albo wymagające dodatkowego uzgodnienia. W każdej warstwie trzeba wskazać, kto zgłasza potrzebę, kto zatwierdza wpływ na biznes, kto wykonuje pracę i po czym strony uznają rezultat za odebrany.
NIST SP 800-53 opisuje kontrole dotyczące m.in. kont, dostępu uprzywilejowanego, zmian konfiguracji i planowania ciągłości. [2] Nie jest gotową umową z dostawcą. Pomaga jednak nazwać elementy, które warto omówić: uprawnienia, rejestr zmian, dowody wykonania, ograniczenia oraz sposób okresowego przeglądu.
Opisz niesekretnie usługi krytyczne, liczbę użytkowników i cel rozmowy. Nie przesyłaj poświadczeń, tokenów, kodów MFA, kluczy ani surowych logów.
Przejdź do bezpiecznego formularza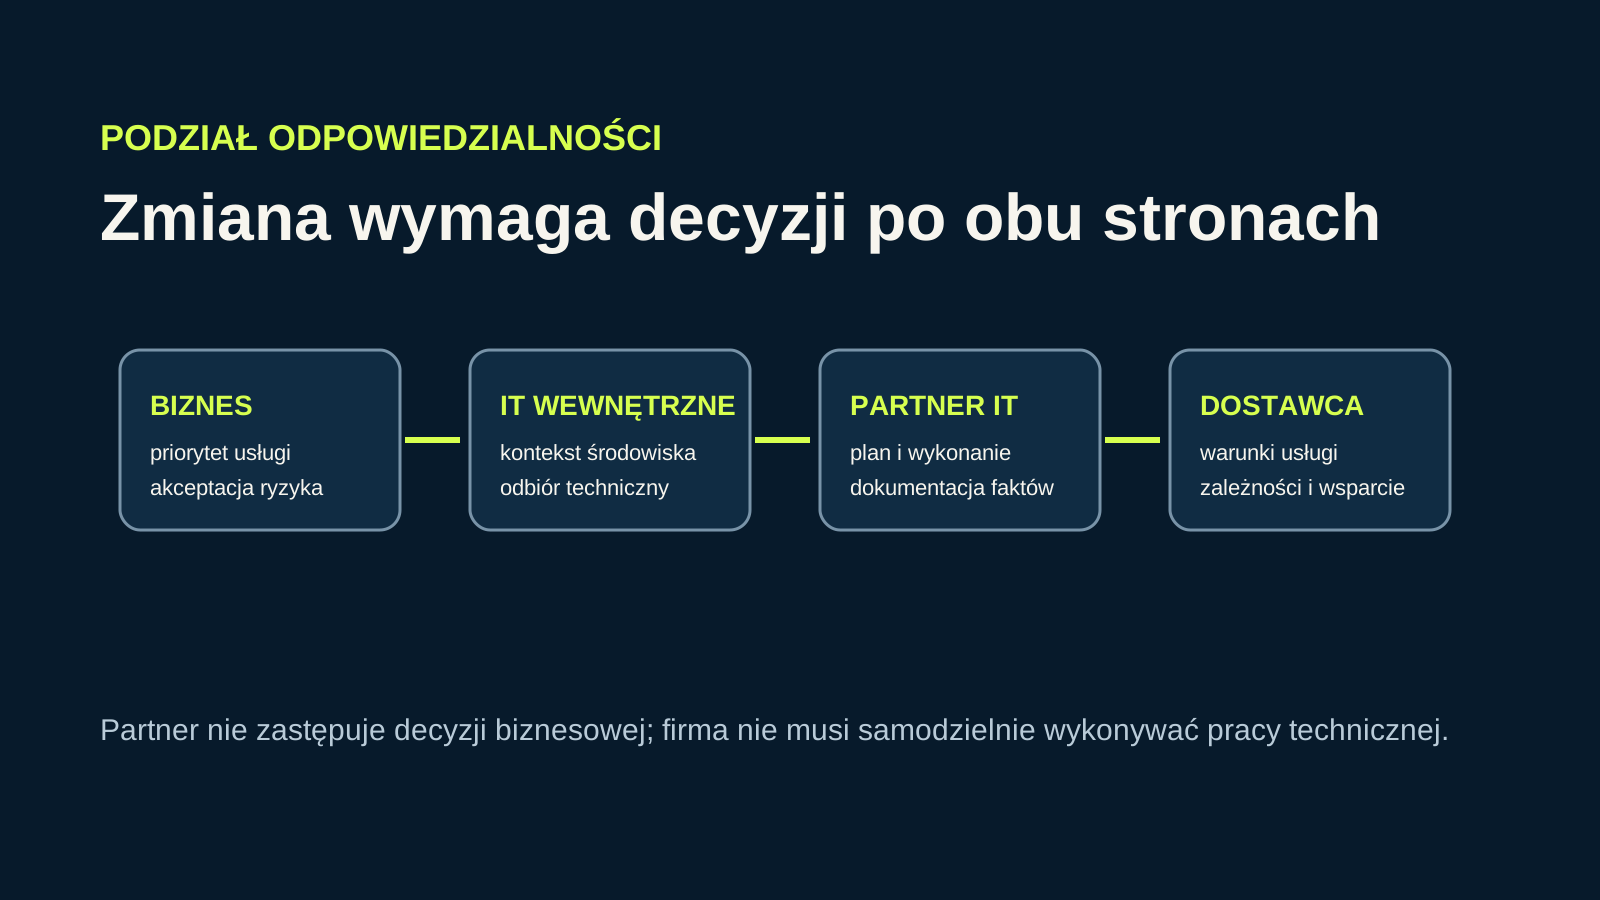
Kontrolowane przejęcie i zmiany są ważniejsze niż masowa zmiana haseł
Zmiana partnera lub rozpoczęcie współpracy nie powinny zaczynać się od automatycznej rotacji wszystkich haseł. Taki ruch może zatrzymać integrację, backup albo aplikację działającą na koncie serwisowym. Najpierw trzeba ustalić zależności, właścicieli kont, bezpieczną drogę odzyskania dostępu oraz kolejność działań.
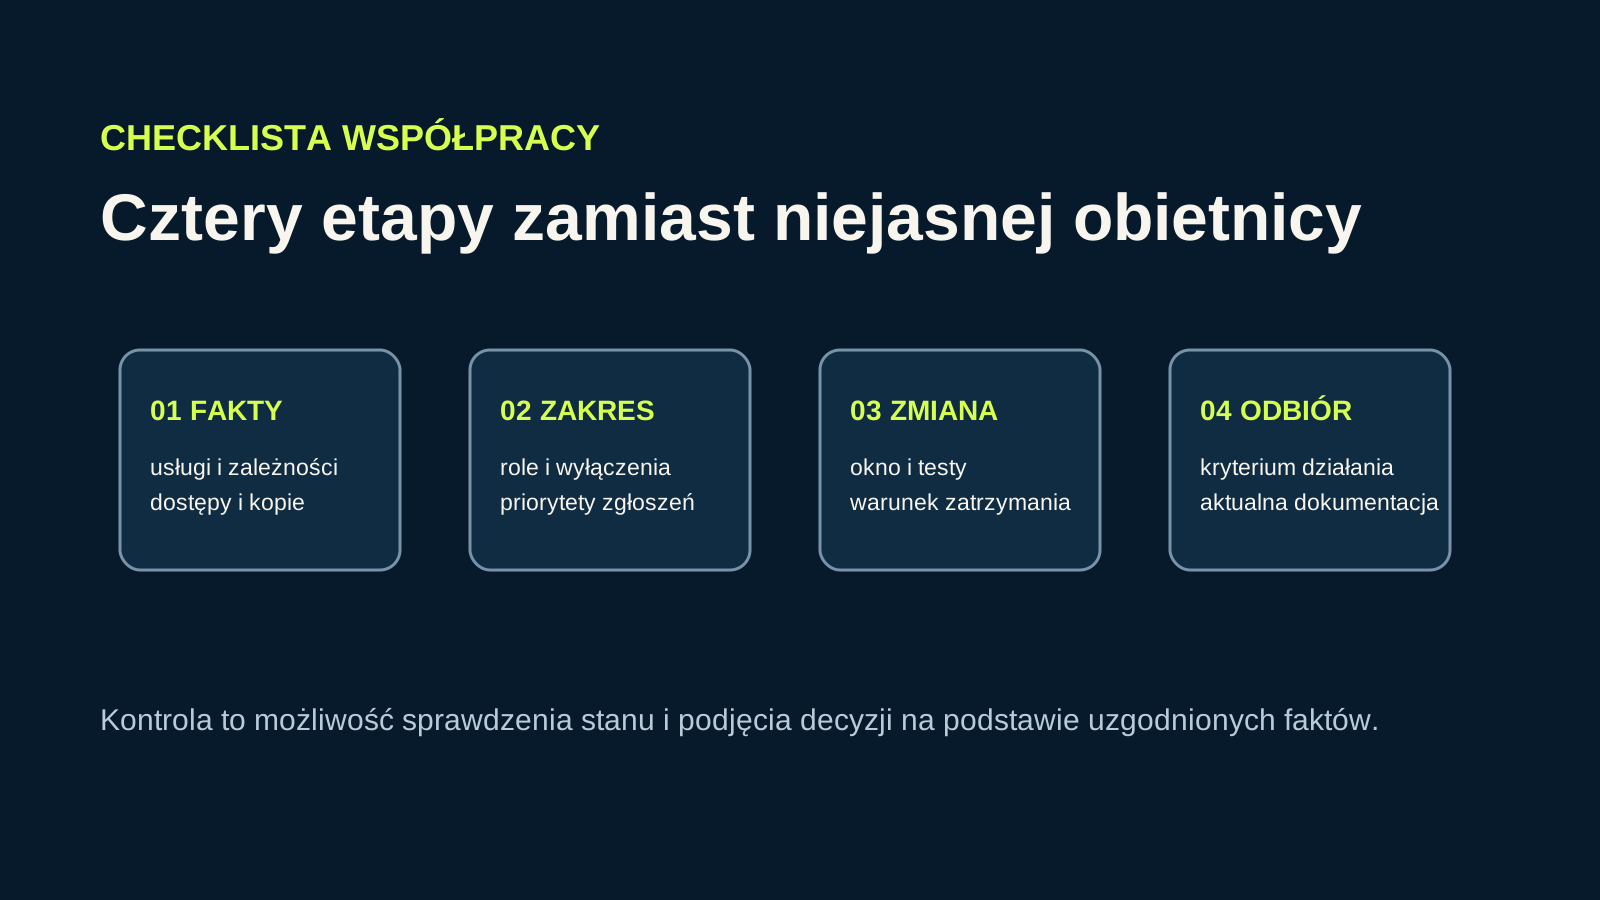
Każda istotna zmiana powinna mieć cel, właściciela, okno wykonania, warunek zatrzymania i kryterium odbioru. Przykład: uruchomienie MFA wymaga określenia objętych kont, wyjątków, metody odzyskiwania dostępu i testu użytkownika; samo włączenie funkcji nie potwierdza gotowości procesu.
Po wykonaniu zmiany warto zaktualizować dokumentację, potwierdzić wynik i zapisać ograniczenia. Dzięki temu kolejna osoba nie musi odtwarzać historii ze skrzynki e-mail. Planowanie awaryjne opisane w NIST SP 800-34 obejmuje analizę wpływu, strategie ciągłości, testowanie, szkolenia i utrzymanie planu. [3] Nie oznacza to gwarancji ciągłości — zakres i wynik zawsze zależą od konkretnych usług oraz przetestowanego scenariusza.
Raport ma wspierać decyzję, nie tworzyć pozór kontroli
Regularny raport jest użyteczny, gdy pokazuje stan usług, otwarte ryzyka, wykonane zmiany, decyzje oczekujące po stronie firmy oraz ograniczenia danych. Sama liczba zamkniętych zgłoszeń może być myląca: nie mówi, czy krytyczna usługa ma właściciela, czy backup był testowany albo czy dostęp był przeglądany.
Dobry rytm współpracy obejmuje krótkie spotkanie decyzyjne, a nie tylko wymianę ticketów. Firma może wtedy zaakceptować priorytety, przesunąć zmianę, wyjaśnić zależność biznesową lub zdecydować o ryzyku, którego nie chce teraz redukować. Partner techniczny dostarcza fakty i rekomendacje; decyzja o wpływie na biznes pozostaje po stronie organizacji.
W modelu mieszanym wewnętrzny specjalista, zewnętrzny partner i dostawcy aplikacji mogą mieć rozłączne zadania. Kluczowe jest jawne zapisanie granic. Dzięki temu partner nie udaje właściciela produktu, a firma nie oczekuje od jednej osoby odpowiedzialności za element, do którego nie ma ona dostępu ani mandatu.
Checklista: czy model outsourcingu daje firmie kontrolę?
Ta lista pomaga przygotować rozmowę o zakresie. Nie potwierdza zgodności z przepisami, certyfikacji, pełnej ochrony, określonego SLA, dostępności ani gotowości do obsługi każdego zdarzenia.
- Wskaż usługi krytyczne, ich właścicieli biznesowych i technicznych oraz najważniejsze zależności.
- Sprawdź, kto kontroluje domeny, tenant, konta administracyjne, licencje i relacje z dostawcami.
- Ustal, gdzie przechowywane są informacje dostępowe — bez wpisywania haseł, tokenów i kodów odzyskiwania do rejestru.
- Rozdziel stałe utrzymanie, projekty zmian i wyłączenia wymagające osobnej decyzji.
- Zdefiniuj priorytety, kanały zgłoszeń, osoby decyzyjne oraz sposób eskalacji.
- Dla każdej istotnej zmiany określ cel, okno, test, warunek zatrzymania i kryterium odbioru.
- Ustal, co ma znaleźć się w raporcie: stan usług, ryzyka, decyzje, ograniczenia i kolejne kroki.
Ograniczenia i ryzyka: kiedy potrzebna jest pomoc
Rozmowa jest uzasadniona, gdy firma nie potrafi wskazać właścicieli usług, zakresu kopii, kont administracyjnych albo osoby uprawnionej do zaakceptowania zmiany. Dobrym początkiem jest ogólny opis liczby użytkowników, lokalizacji, usług krytycznych, znanych terminów oraz celu: uporządkowanie środowiska, przejęcie obsługi, plan zmian lub ocena ryzyka.
Outsourcing IT nie oznacza automatycznie obsługi każdego systemu, pracy poza uzgodnionym zakresem, stałego monitoringu, dostępności 24/7, określonego SLA, odzyskania danych, bezprzerwowego wdrożenia, certyfikacji ani zgodności prawnej. Konkretne odpowiedzialności, dostęp, parametry i kryteria odbioru wymagają rozpoznania środowiska oraz pisemnego uzgodnienia.
Przekaż wyłącznie ogólny kontekst organizacji i celu. Nie wysyłaj haseł, tokenów, kodów MFA, kluczy, pełnych konfiguracji ani danych aktywnego incydentu.
Omów potrzeby obsługi ITŹródła
Źródła zewnętrzne zweryfikowane podczas aktualizacji 2026-10-12. Przed działaniem sprawdź ich bieżącą wersję.