
Ochrona danych w firmie: zacznij od danych, dostępu i możliwości odtworzenia
Najlepsze metody ochrony danych w firmie łączą trzy rzeczy: wiedzę, gdzie znajdują się ważne informacje, kontrolę nad dostępem oraz sprawdzoną możliwość odtworzenia. Sam zakup narzędzia nie potwierdza, że firma ochroni dane przed błędem, awarią lub przejęciem konta.
W praktyce warto zacząć od usług, od których zależy praca: poczty, plików, systemu finansowego, urządzeń, aplikacji chmurowych i kopii. Przy każdej usłudze zapisz właściciela biznesowego, administratora, typ danych, zależności i skutki niedostępności. NIST CSF 2.0 porządkuje takie zarządzanie ryzykiem wokół rozpoznania, ochrony, wykrywania, reagowania i odtwarzania. [1]
Ten materiał opisuje kolejność decyzji, nie deklaruje pełnej ochrony, zgodności prawnej, odzyskania danych ani określonego czasu reakcji. Zakres kontroli musi wynikać z realnego środowiska, ryzyka i uzgodnionych odpowiedzialności.
Do pierwszej rozmowy przygotuj wyłącznie ogólny opis usług krytycznych, liczby użytkowników i celu. Nie wysyłaj haseł, tokenów, kodów MFA, kluczy, pełnych konfiguracji ani danych aktywnego incydentu.
Omów priorytety ochrony danych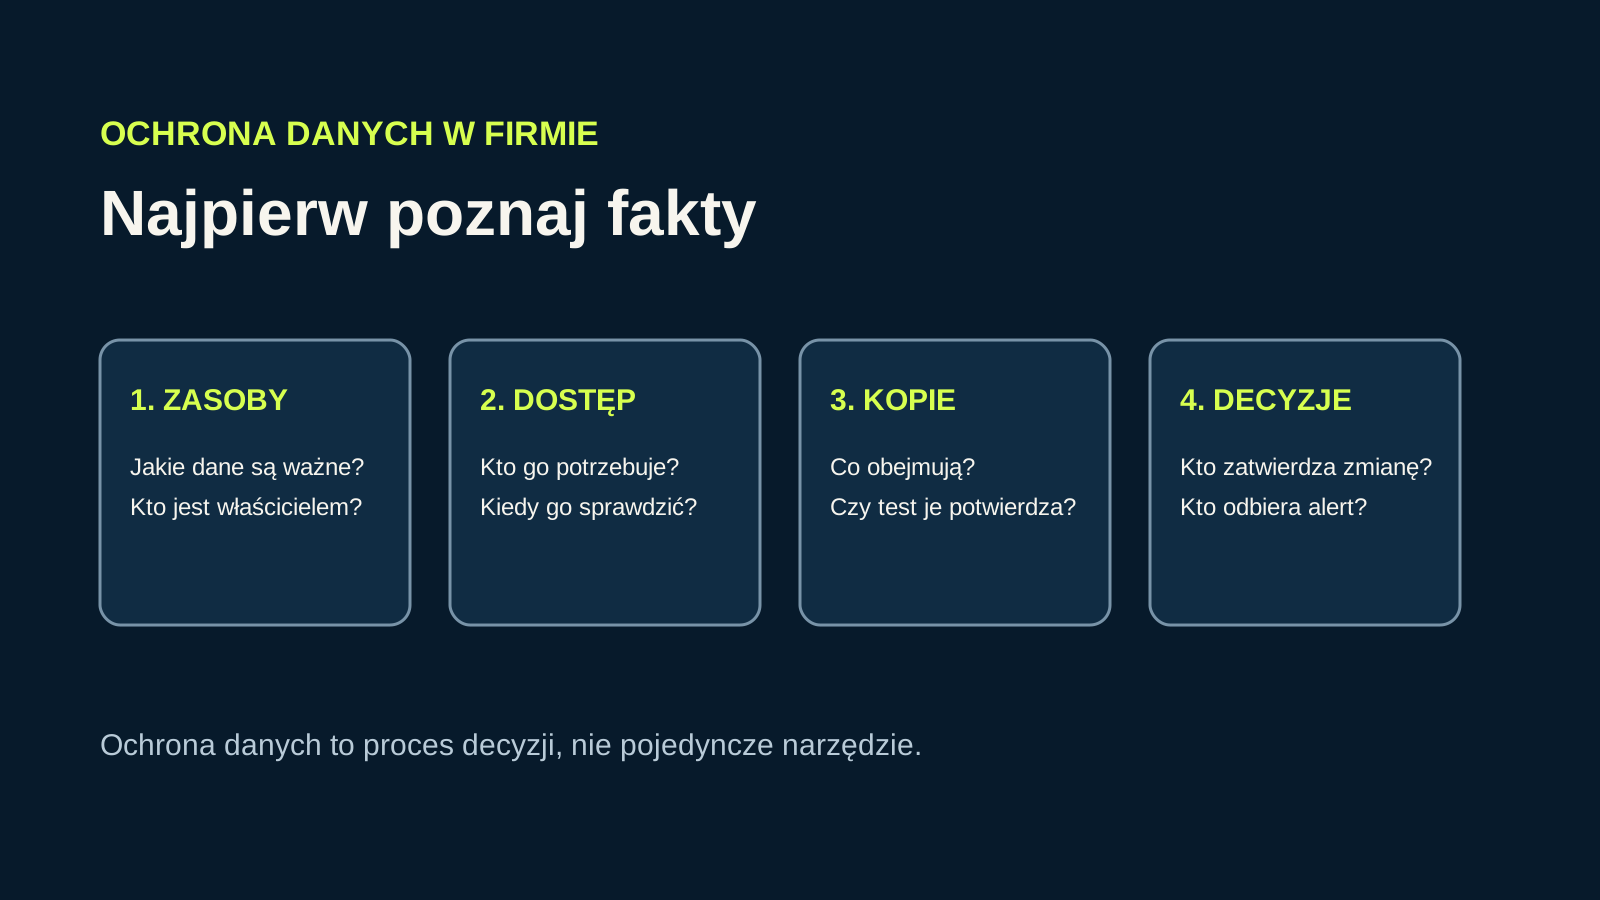
Najpierw ustal, jakie dane i usługi naprawdę wymagają ochrony
Dane bywają rozproszone między skrzynkami pocztowymi, dyskami zespołów, komputerami, serwerami, aplikacjami SaaS i nośnikami. Dlatego pytanie „czy mamy backup?” jest za wąskie. Trzeba ustalić, jakie dane wspierają dany proces, gdzie jest ich źródło, kto zatwierdza dostęp oraz jakie inne usługi muszą działać, aby można było z nich skorzystać.
Pomocny jest podział na dane krytyczne dla ciągłości pracy, dane wymagające ograniczonego dostępu oraz dane operacyjne. Nie tworzy on automatycznie klasyfikacji prawnej. Pozwala natomiast ustalić kolejność: najpierw chronić procesy, których zatrzymanie lub niekontrolowane ujawnienie ma największy wpływ na firmę.
Rejestr zasobów powinien wskazywać usługi, właścicieli, lokalizacje danych i zależności, ale nie przechowywać haseł, kluczy odzyskiwania, tokenów ani kodów MFA. Brak potwierdzonej informacji jest ryzykiem do opisania, a nie luką, którą należy wypełnić zgadywaniem.
Dostęp do danych: minimalny zakres i widoczna odpowiedzialność
Dostęp powinien wynikać z roli oraz konkretnego zadania, a nie z historii organizacji. Konto pracownika, konto administracyjne, skrzynka współdzielona, konto serwisowe i dostęp dostawcy zewnętrznego wymagają różnych zasad. Szczególnie istotne jest oddzielenie zwykłej pracy od działań administracyjnych o szerokim wpływie.
MFA utrudnia wykorzystanie samego przejętego hasła, ale nie zastępuje przeglądu ról, urządzeń ani bezpiecznego odzyskiwania dostępu. NIST opisuje kontrole dotyczące identyfikacji, uwierzytelniania, najmniejszych uprawnień, przeglądów kont i rejestrowania zdarzeń. [2] Konfigurację oraz wyjątki należy oceniać na podstawie używanych usług i znanych zależności.
Odejście pracownika lub zakończenie współpracy z dostawcą powinno mieć właściciela procesu: odebranie dostępu, unieważnienie aktywnych sesji, przekazanie odpowiedzialności za skrzynki i dokumenty oraz przegląd kont technicznych. Nie oznacza to masowego resetowania wszystkich poświadczeń bez sprawdzenia integracji i możliwości powrotu do działania.
Opisz ogólnie problem z kontami, danymi lub właścicielami usług. Nie przesyłaj poświadczeń, tokenów, kodów MFA, kluczy ani pełnych logów.
Przejdź do bezpiecznego formularza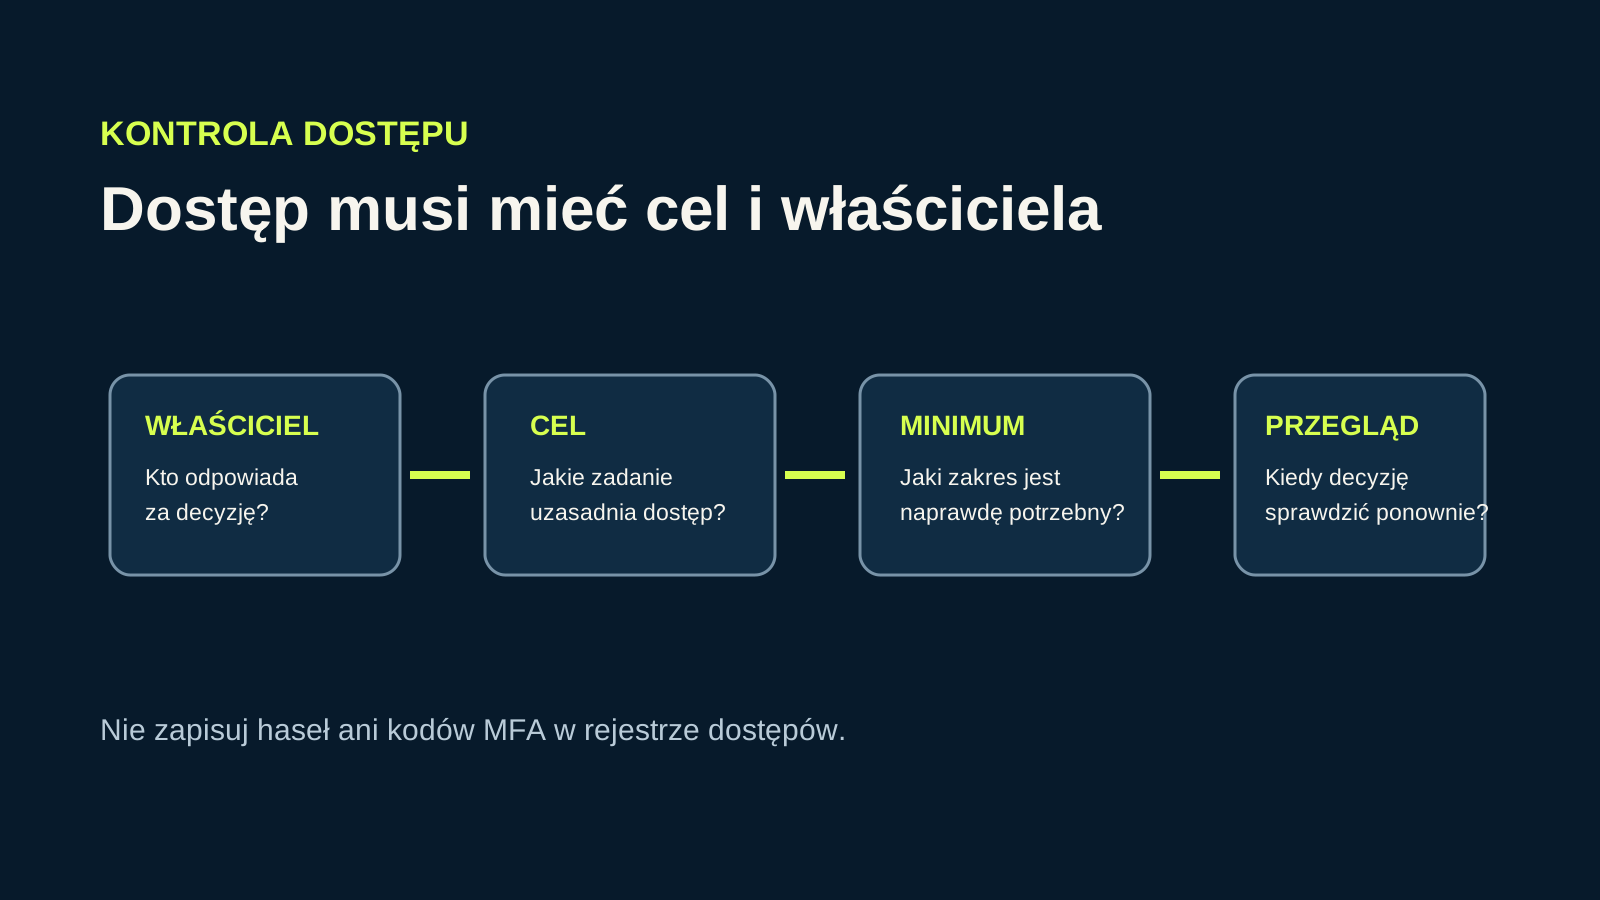
Kopia zapasowa jest użyteczna dopiero po sprawdzonym odtworzeniu
Kopia zapasowa nie jest synonimem ochrony danych. Jej wartość zależy od zakresu, retencji, odseparowania, dostępu oraz wyniku testu odtworzenia. Status pomyślnego zadania nie potwierdza jeszcze, że da się przywrócić potrzebny plik, skrzynkę albo całą usługę z jej konfiguracją i zależnościami.
Przed wyborem częstotliwości kopii warto ustalić, ile danych firma może utracić i jak długo krytyczny proces może być niedostępny. Te założenia są decyzją biznesową, nie automatyczną cechą narzędzia. Udany test jednego dokumentu nie potwierdza odtworzenia systemu finansowego, aplikacji z bazą danych lub procesu zależnego od tożsamości.
CISA wskazuje przygotowanie, ochronę kopii i planowanie odtworzenia jako elementy ograniczania skutków ransomware. [3] Przy podejrzeniu aktywnego incydentu nie należy bez oceny nadpisywać produkcji pierwszą dostępną kopią; priorytetem jest ograniczenie skutków i zachowanie dowodów.
Aktualizacje, zmiany i monitoring: kontroluj ryzyko zamiast działać w ciemno
Aktualizacje systemów, aplikacji i urządzeń ograniczają ekspozycję na znane problemy, ale zmiana bez oceny wpływu może przerwać usługę. Przy istotnej zmianie zapisz cel, zakres, zależności, osobę zatwierdzającą, sposób testu, warunek zatrzymania i drogę wycofania. Po wykonaniu potwierdź wynik z użytkownikiem lub właścicielem procesu.
Monitoring może sygnalizować brak kopii, zapełniający się dysk, niedostępność usługi lub nietypowe logowanie. Sam alert nie jest jednak reakcją. Dla każdego istotnego sygnału potrzebni są odbiorca, zasada eskalacji i granica decyzji. Firma nie musi deklarować całodobowego centrum operacyjnego, aby odpowiedzialnie określić, co obserwuje i kto odbiera sygnał.
Kolejność działań powinna wynikać z połączenia wpływu, ekspozycji, jakości dowodu i możliwości bezpiecznego wdrożenia zmiany. Nieznany zakres kopii, konto byłego pracownika lub urządzenie wystawione na internet to przykłady problemów wymagających potwierdzenia, a nie automatycznej, jednakowej odpowiedzi.
Checklista: ochrona danych bez pozornej pewności
Lista pomaga przygotować rozmowę o ryzyku. Nie potwierdza zgodności z przepisami, pełnej ochrony, certyfikacji, odzyskania danych ani warunków SLA.
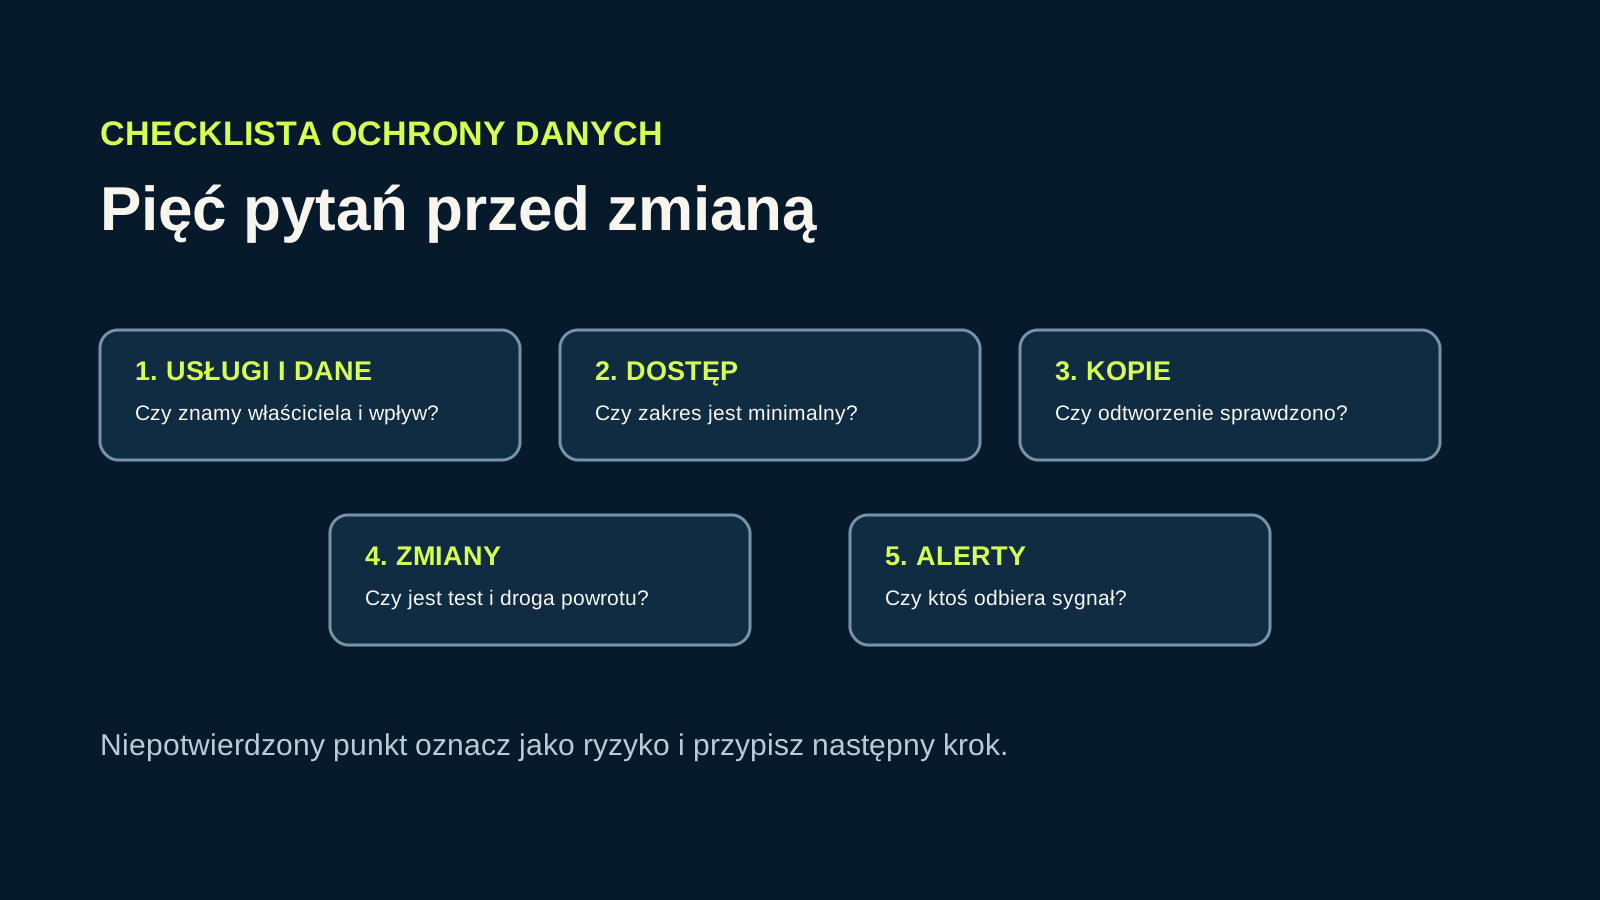
- Wskaż usługi i dane krytyczne oraz ich właścicieli biznesowych i technicznych.
- Zapisz, gdzie dane są przetwarzane, jakie mają zależności i kto zatwierdza dostęp.
- Przejrzyj konta uprzywilejowane, współdzielone, techniczne i należące do byłych pracowników.
- Ustal działanie MFA oraz bezpieczny sposób odzyskania dostępu bez obchodzenia weryfikacji.
- Potwierdź zakres, retencję, dostęp i ostatni wynik testu odtworzenia kopii.
- Dla istotnych zmian określ odbiór, warunek zatrzymania i aktualizację dokumentacji.
- Przypisz odbiorców kluczowych alertów oraz termin kolejnego przeglądu.
Ograniczenia i ryzyka, których nie usuwa pojedyncza kontrola
MFA, kopie, aktualizacje i monitoring mogą ograniczać określone ryzyka, ale nie gwarantują wykrycia każdego incydentu, braku przestoju ani pełnego odzyskania danych. Wynik zależy od zakresu usług, jakości dokumentacji, dostępów, zależności, stanu urządzeń i decyzji osób uprawnionych.
Nie należy zakładać, że uporządkowanie tych obszarów oznacza automatycznie całodobową obsługę, określone SLA, zgodność prawną, test penetracyjny lub pełne przejęcie odpowiedzialności za środowisko. Takie elementy wymagają oddzielnego rozpoznania i pisemnego uzgodnienia.
Kiedy potrzebna jest pomoc przy ochronie danych
Warto uporządkować temat, gdy firma nie potrafi wskazać właścicieli usług, kont administracyjnych, zakresu kopii albo osób odbierających ważne alerty. Do pierwszej rozmowy wystarczy ogólny opis liczby użytkowników, krytycznych usług, znanych ograniczeń i celu: przegląd podstaw, plan zmian lub ocena ryzyka.
Bezpieczeństwo IT nie oznacza automatycznie obsługi 24/7, określonego SLA, testu penetracyjnego, pełnego monitoringu, odzyskania danych ani zgodności prawnej. Metody, dostęp, odpowiedzialności, wyłączenia i kryteria odbioru wymagają rozpoznania oraz pisemnego uzgodnienia.
Zacznij od ogólnego opisu usług oraz celu rozmowy — bez przesyłania haseł, tokenów, kodów MFA, kluczy, pełnych konfiguracji i szczegółów aktywnej podatności.
Omów ochronę danych i bezpieczeństwo ITŹródła
Źródła zewnętrzne zweryfikowane podczas aktualizacji 2026-10-15. Przed działaniem sprawdź ich bieżącą wersję.