
Porównanie narzędzi backupu zacznij od scenariusza odtworzenia, nie od listy funkcji
Dla małej firmy właściwe narzędzie backupu to takie, które obejmuje potrzebne dane i usługi, daje znany punkt przywrócenia oraz pozwala wykonać sprawdzony test odtworzenia. Cena licencji i liczba funkcji nie potwierdzają jeszcze, że po awarii wróci do pracy poczta, pliki albo aplikacja.
Najpierw nazwij usługi krytyczne: pliki, pocztę, serwer, bazę danych, urządzenia użytkowników i dane w SaaS. Przy każdej zapisz właściciela, zależności, akceptowalną utratę danych oraz sposób odbioru wyniku. NIST wiąże planowanie ciągłości z priorytetami systemów i usług, a nie z samą listą technologii. [1]
Ten materiał porównuje kryteria decyzji, a nie rekomenduje konkretnego producenta. Nie deklaruje odzyskania danych, odporności na każdy incydent, określonego RTO/RPO, SLA ani dostępności usługi. Wynik zależy od projektu, konfiguracji, dostępów i testów w rzeczywistym środowisku.
Do rozmowy przygotuj ogólną listę usług, liczbę użytkowników i znane ograniczenia. Nie przesyłaj haseł, tokenów, kluczy, kodów MFA ani pełnej konfiguracji.
Omów zakres kopii i odtwarzania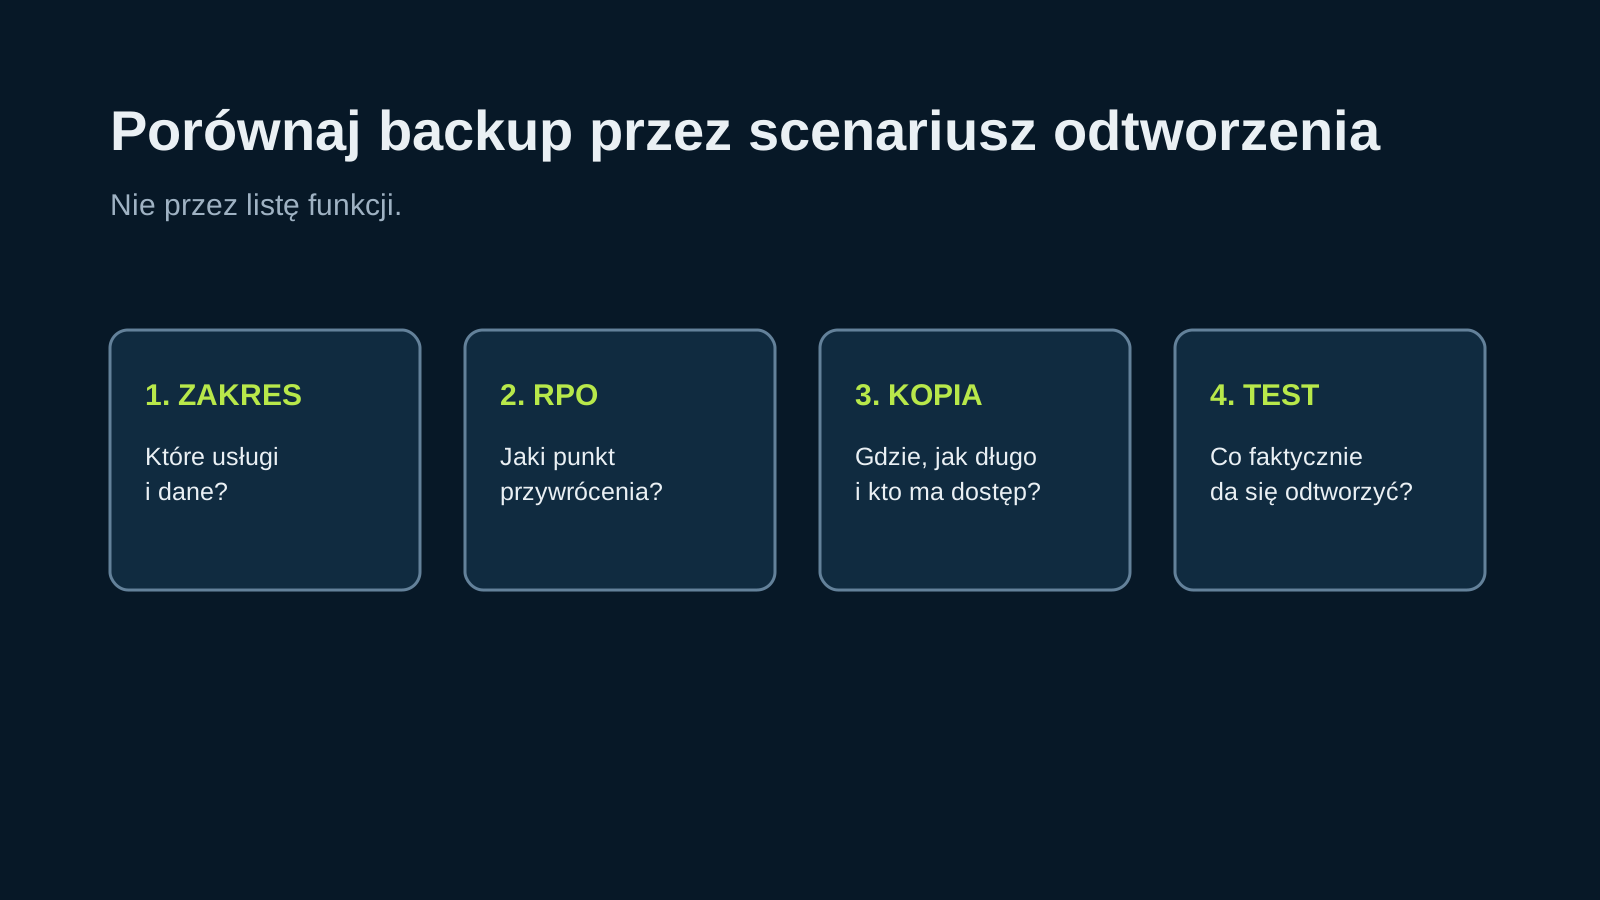
Najpierw rozdziel klasy rozwiązań i ich rzeczywisty zakres
Snapshot, synchronizacja plików, archiwizacja, kopia maszyny wirtualnej i backup danych SaaS rozwiązują różne problemy. Snapshot może przyspieszyć cofnięcie stanu, ale gdy pozostaje przy tej samej macierzy, lokalizacji albo koncie administracyjnym, nie jest niezależną odpowiedzią na każdą awarię. Synchronizacja ułatwia pracę na plikach, lecz może przenieść przypadkowe usunięcie albo zaszyfrowanie do drugiej lokalizacji.
Platforma do ochrony serwerów i maszyn wirtualnych zwykle jest oceniana pod kątem spójności aplikacji, repozytorium, retencji oraz odtworzenia całej maszyny lub wybranego pliku. Narzędzie dla endpointów może być istotne, gdy dane powstają lokalnie na laptopach. Usługa kopii dla Microsoft 365 lub innego SaaS wymaga osobnego sprawdzenia obsługiwanych aplikacji, retencji i granularności odtworzenia.
Zamiast pytać, które narzędzie jest najlepsze, warto sporządzić macierz: zasób, źródło danych, właściciel, wymagany punkt przywrócenia, miejsce kopii, administratorzy i test. Taka lista ujawnia luki, których porównanie kart produktowych nie pokaże.
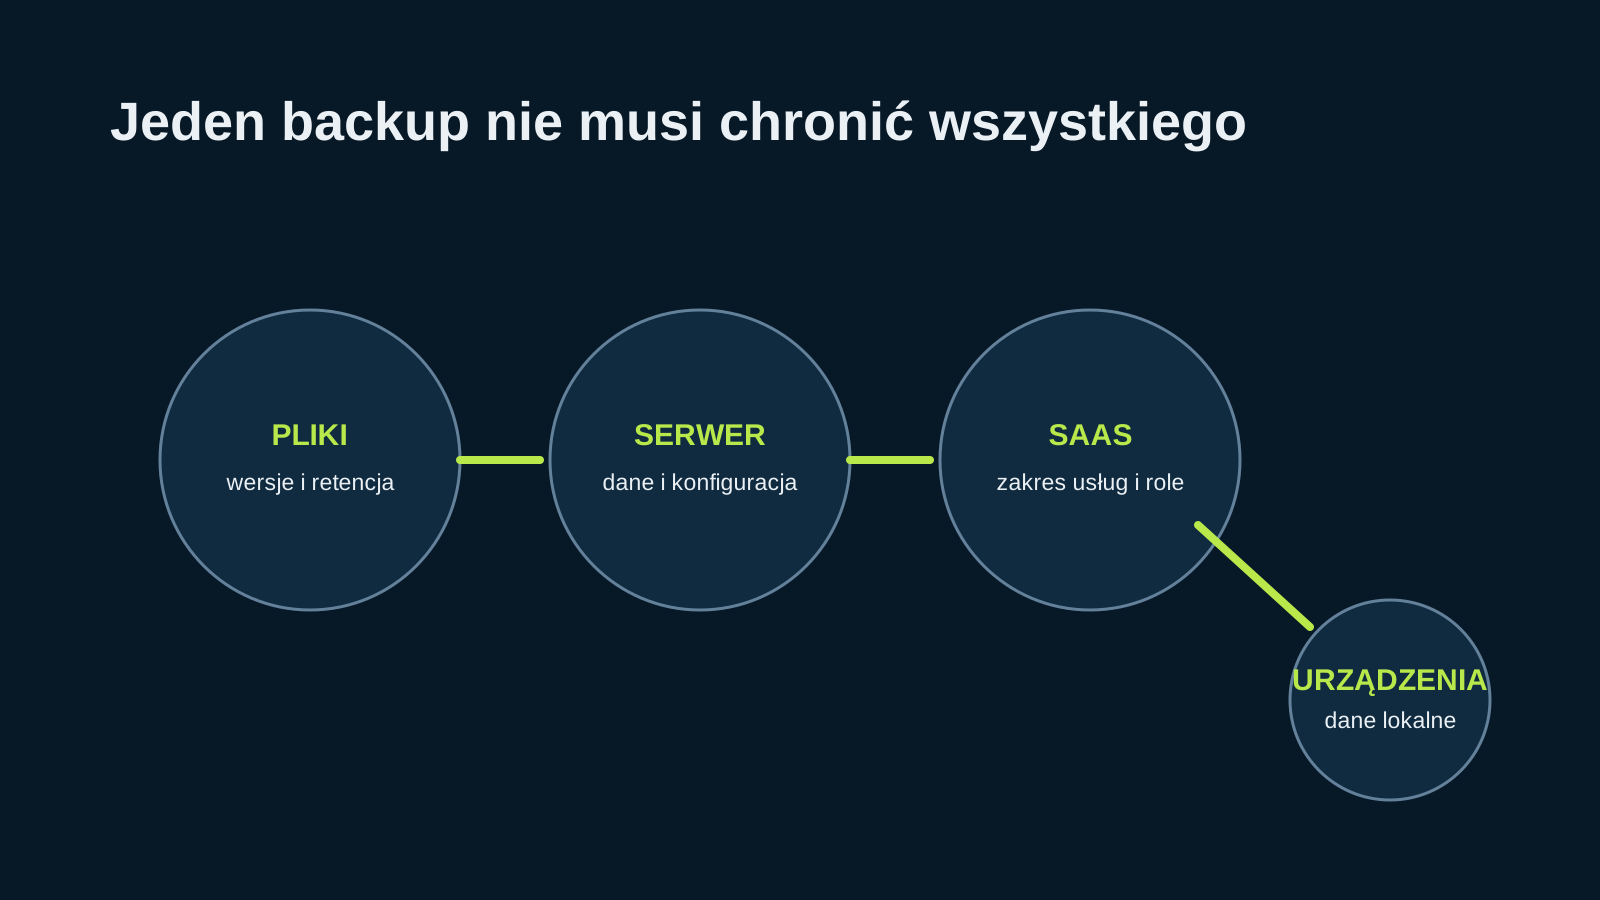
Porównuj RPO, RTO, retencję i możliwość odtworzenia
RPO opisuje, jaką utratę danych mierzoną w czasie firma akceptuje; RTO — jak długo proces może pozostawać niedostępny. Są to założenia biznesowe do zweryfikowania, a nie parametry, które sama licencja automatycznie zapewnia. Kopia dobowa może oznaczać utratę danych z okresu między jej wykonaniem a zdarzeniem, nawet jeżeli zadanie zakończyło się poprawnie.
Retencja odpowiada na pytanie, jak długo dostępne są punkty przywrócenia. Trzeba sprawdzić także usuwanie danych, koszty przechowywania, przepływ danych oraz to, czy administrator produkcji może zmienić lub usunąć repozytorium. Dodatkowa ochrona przed modyfikacją może ograniczać wybrane ryzyka, ale nie zastępuje kontroli uprawnień, monitoringu i procedury odtworzenia.
NIST zaleca, aby plany odzyskiwania były ćwiczone i aktualizowane wraz ze zmianą środowiska. [2] Najbardziej użyteczny wynik testu opisuje scenariusz, punkt przywrócenia, czas, ograniczenia i odbiór przez właściciela usługi; komunikat „backup completed” nie daje takiego dowodu.
Opisz ogólnie usługę, rodzaj danych i cel oceny. Nie umieszczaj w formularzu poświadczeń, kluczy, kodów MFA ani aktywnych danych incydentu.
Przejdź do bezpiecznego formularzaKoszt narzędzia to nie cały koszt gotowości do odtworzenia
Porównując warianty, uwzględnij nie tylko abonament lub licencję. Koszt tworzą również repozytorium, pojemność, transfer, wymagane komponenty, czas administracyjny, obsługa alertów, dokumentacja i testy. Tańszy wariant może być właściwy, jeśli obejmuje faktyczny zakres i da się go utrzymać; droższa platforma nie pomoże, gdy nikt nie sprawdza błędów zadań.
Wybór powinien określać podział odpowiedzialności. Kto zatwierdza zakres? Kto sprawdza raporty? Kto ma dostęp do repozytorium? Kto podejmuje decyzję o odtworzeniu? Bez tych odpowiedzi ryzyko zostaje ukryte pod nazwą narzędzia.
CISA wskazuje ochronę kopii, przygotowanie oraz planowanie odtworzenia jako ważne elementy ograniczania skutków ransomware. [3] Nie oznacza to gwarancji odzyskania; przy podejrzeniu aktywnego incydentu nie należy bez oceny nadpisywać produkcji pierwszą dostępną kopią.
Checklista porównania narzędzi backupu dla małej firmy
Lista pomaga porównać warianty na podstawie rzeczywistego środowiska. Nie potwierdza zgodności, pełnej ochrony, określonego czasu odtworzenia ani warunków SLA.
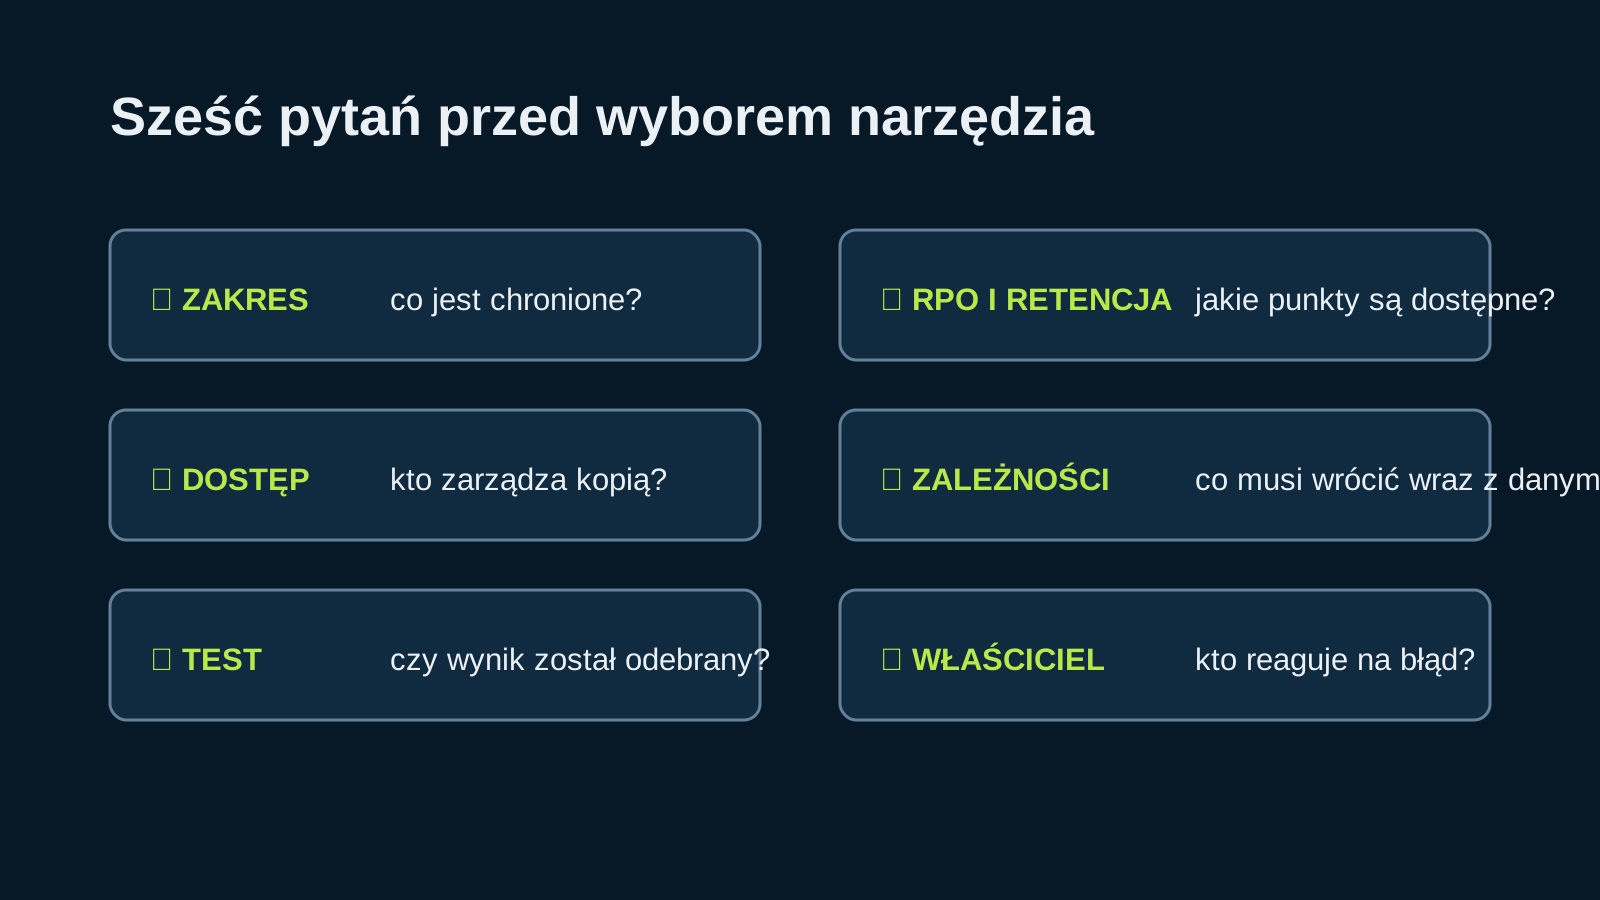
- Wskaż dane i usługi krytyczne oraz ich właścicieli biznesowych i technicznych.
- Rozdziel pliki, serwery, bazy, endpointy oraz dane SaaS zamiast zakładać jeden wspólny zakres.
- Dla każdej usługi zapisz akceptowalny punkt przywrócenia i oczekiwany sposób odbioru.
- Sprawdź retencję, lokalizację kopii, dostęp administracyjny i reakcję na błąd zadania.
- Ustal, czy odtworzenie obejmuje konfigurację, tożsamość i zależności, a nie tylko dane.
- Policz koszt repozytorium, operacji, testów oraz odpowiedzialności za raporty.
- Wykonaj kontrolowany test najważniejszego scenariusza i zapisz jego ograniczenia.
Ograniczenia: narzędzie nie zastępuje projektu i testu
Jedna platforma może obsłużyć kilka klas zasobów, ale nie zwalnia to z potwierdzenia zakresu dla każdej z nich. Ustawienia domyślne, nieaktualna dokumentacja, współdzielone konto administracyjne albo nieprzetestowana integracja mogą ograniczyć użyteczność kopii w najgorszym możliwym momencie.
Backup nie oznacza automatycznie ochrony antymalware, monitoringu bezpieczeństwa, reagowania na incydenty, zgodności prawnej ani pełnego przejęcia odpowiedzialności za infrastrukturę. Zakres, dostępność, role, wyłączenia oraz kryteria odbioru wymagają rozpoznania i pisemnego uzgodnienia.
Kiedy potrzebna jest pomoc przy wyborze backupu i administracji infrastruktury
Warto zacząć od przeglądu, gdy firma nie potrafi wskazać zakresu kopii, ostatniego testu odtworzenia, właściciela repozytorium albo osoby reagującej na błędy. Pierwszym wynikiem nie musi być wymiana narzędzia: czasem ważniejsze jest uzupełnienie inwentaryzacji, ról i scenariusza testowego.
Do pierwszej rozmowy wystarczy ogólny opis usług krytycznych, liczby użytkowników, rodzaju danych i celu: uporządkowanie kopii, ocena ryzyka lub test odtworzenia. Nie wysyłaj haseł, tokenów, kodów MFA, kluczy, szczegółowej konfiguracji ani danych aktywnego incydentu.
Zacznij od ogólnego opisu usług i celu rozmowy — bez sekretów oraz danych dostępowych.
Omów backup i odtwarzanie usługŹródła
Źródła zewnętrzne zweryfikowane podczas aktualizacji 2026-10-16. Przed działaniem sprawdź ich bieżącą wersję.