Kiedy usługi SOC mają sens: gdy alert musi prowadzić do decyzji
Usługi SOC warto rozważyć wtedy, gdy firma ma zdarzenia bezpieczeństwa wymagające regularnej oceny, lecz nie ma ustalonego procesu, kto je sprawdza i kto podejmuje decyzję. SOC łączy dane z uzgodnionych źródeł, analizę sygnałów, priorytetyzację oraz eskalację. Nie jest pojedynczym narzędziem ani obietnicą wykrycia każdego incydentu.
Pierwsze pytanie nie brzmi więc: „czy potrzebujemy całodobowego SOC?”. Trzeba ustalić, które usługi są krytyczne, jakie zdarzenia mogą istotnie wpłynąć na pracę oraz kto zna ich kontekst. Model obsługi, godziny działania, kanały kontaktu i uprawnienia do zmian są elementami osobnego, pisemnego zakresu — nie wynikają z samej nazwy usługi.
Ten materiał pomaga przygotować decyzję o monitoringu. Nie zastępuje analizy środowiska, procedury reakcji ani uzgodnionych warunków obsługi.
Do pierwszej rozmowy wystarczy ogólny opis krytycznych usług, dostępnych źródeł logów i celu. Nie wysyłaj haseł, tokenów, kodów MFA, kluczy odzyskiwania, surowych logów ani szczegółów aktywnego incydentu.
Omów zakres monitorowania SOC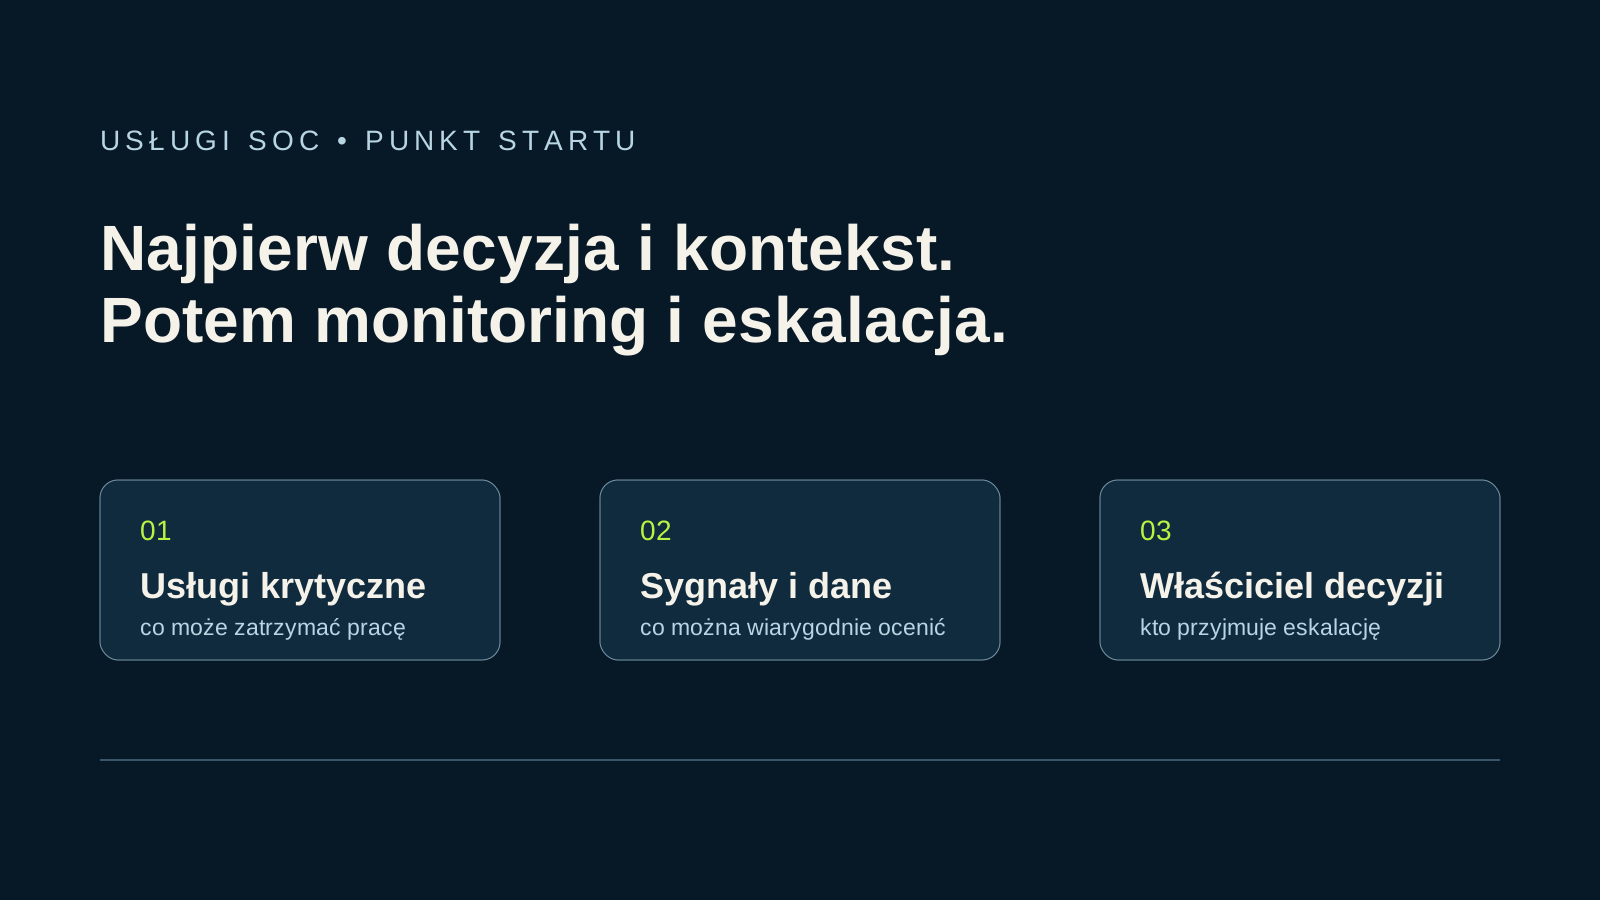
SOC to proces pracy z alertem, nie kolejna konsola
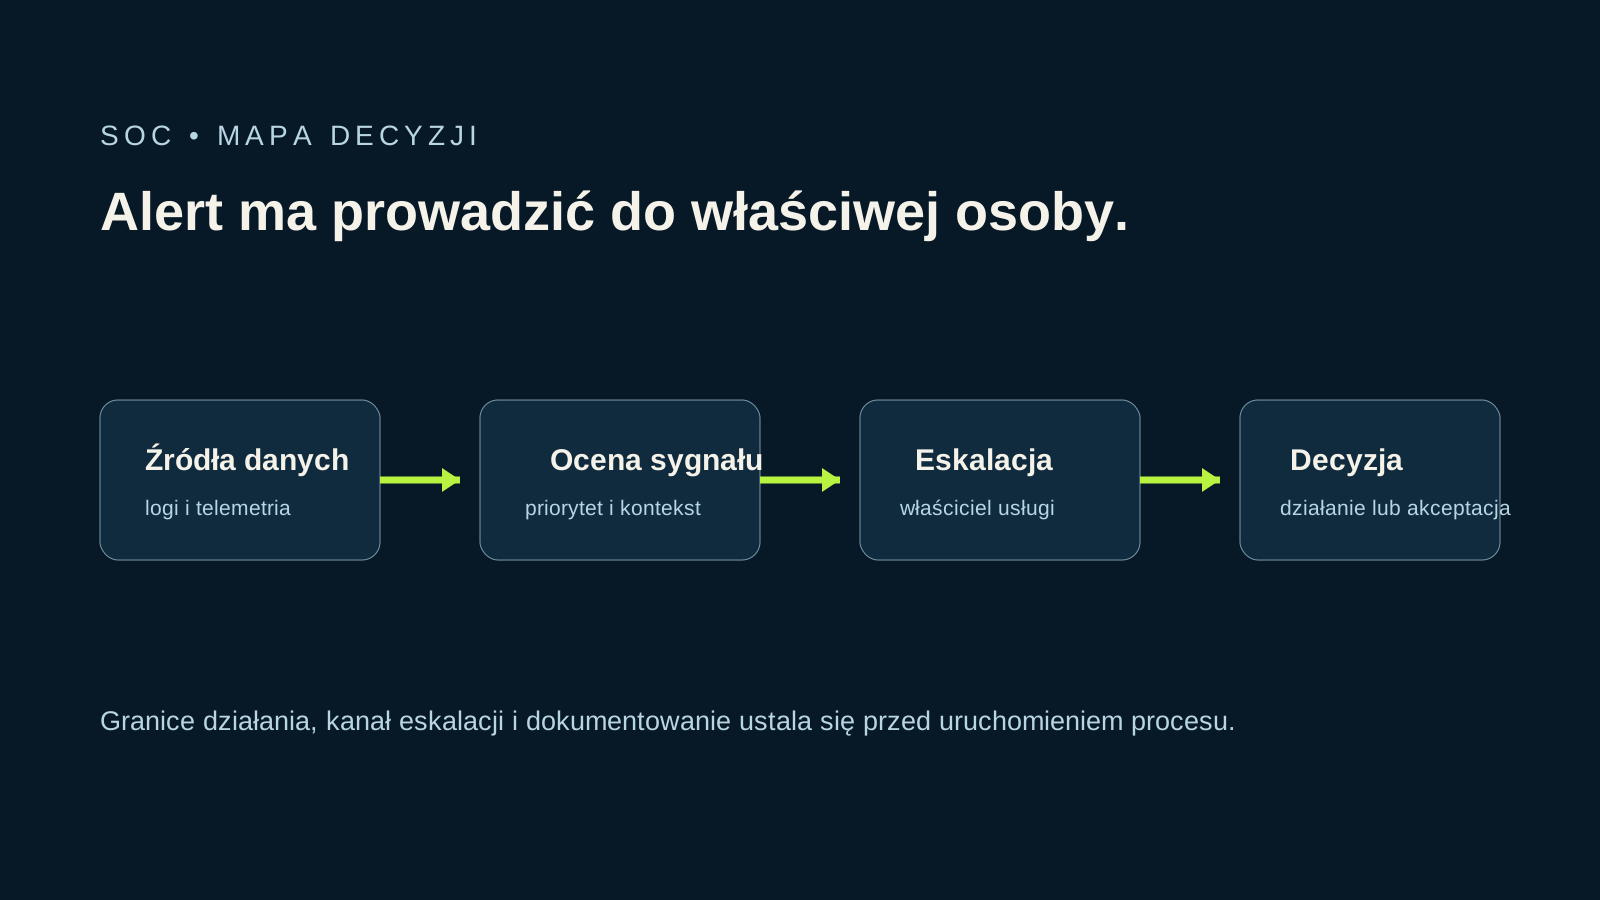
Systemy EDR, SIEM, poczta, tożsamość i infrastruktura chmurowa mogą dostarczać telemetrię lub alerty. SOC nadaje im operacyjny kontekst: sprawdza wiarygodność sygnału, zestawia go z krytycznością usługi i uruchamia uzgodnioną ścieżkę eskalacji. NIST opisuje ciągłe monitorowanie jako proces zapewniający widoczność informacji potrzebnej do podejmowania decyzji o ryzyku. [2]
Zakres może obejmować wybrane źródła logów, analizę konkretnych scenariuszy, klasyfikację oraz przekazywanie spraw do właściciela. Izolacja urządzenia, blokada konta lub reset hasła nie powinny być domyślnie zakładane: są działaniami technicznymi wymagającymi wcześniej określonej autoryzacji i oceny wpływu na pracę firmy.
W praktyce mała organizacja może zacząć od kilku usług, na przykład tożsamości, poczty i urządzeń, zamiast centralizować wszystkie logi. Celem jest użyteczna widoczność oraz powtarzalna reakcja, a nie liczba podłączonych narzędzi.
Sygnały, że firmie brakuje zdolności operacyjnej
Niepokojącym sygnałem nie jest sama liczba alertów, lecz brak odpowiedzi na proste pytania: kto odbiera zgłoszenie o możliwym przejęciu konta, kto może zdecydować o blokadzie dostępu i jak odróżnia się błąd użytkownika od zdarzenia wymagającego dalszej analizy. Podobny problem pojawia się, gdy alerty trafiają do wspólnej skrzynki bez właściciela lub administratorzy widzą je dopiero między innymi zadaniami.
SOC może mieć uzasadnienie także wtedy, gdy firma korzysta z wielu kont uprzywilejowanych, pracy zdalnej, usług chmurowych i urządzeń mobilnych, a konsekwencje utraty dostępu do poczty, systemu finansowego lub danych klientów są istotne. Nie jest to jednak automatyczna przesłanka do zakupu pełnego pakietu. Najpierw należy opisać ryzyka i ograniczenia telemetrii.
Monitoring nie zastępuje podstaw: ewidencji zasobów, MFA, aktualizacji, kopii zapasowych i kontroli dostępów. Bez nich analityk może widzieć niepełny obraz środowiska, a firma nie będzie wiedziała, co naprawdę jest krytyczne.
Opisz cel, rodzaje krytycznych usług i znane ograniczenia monitoringu. Nie przekazuj poświadczeń, sekretów, eksportów konfiguracji ani danych z aktywnego incydentu.
Przejdź do bezpiecznego formularzaSOC, SIEM, EDR i MDR: określ odpowiedzialność przed wyborem
SIEM służy przede wszystkim do zbierania, normalizacji i korelacji danych o zdarzeniach. EDR koncentruje się na aktywności urządzeń końcowych. MDR jest nazwą modelu usługi, której faktyczny zakres zależy od dostawcy. SOC jest funkcją operacyjną, która może wykorzystywać te elementy, lecz sam proces oceny i eskalacji musi być opisany niezależnie od technologii.
Przy porównaniu ofert zapytaj osobno o objęte systemy, źródła danych, retencję, przypadki użycia, kryteria priorytetu, kanały eskalacji i czynności, które mogą zostać wykonane bez dodatkowej zgody. Nie zakładaj SLA, dostępności 24/7, automatycznej izolacji urządzeń ani pełnego prowadzenia incydentu tylko dlatego, że oferta zawiera skrót SOC lub MDR.
Dobrze opisany model rozdziela triage, rekomendację, eskalację i działania na systemie. Dzięki temu właściciel biznesowy wie, kiedy ma podjąć decyzję, a zespół techniczny nie działa poza uzgodnionymi granicami.
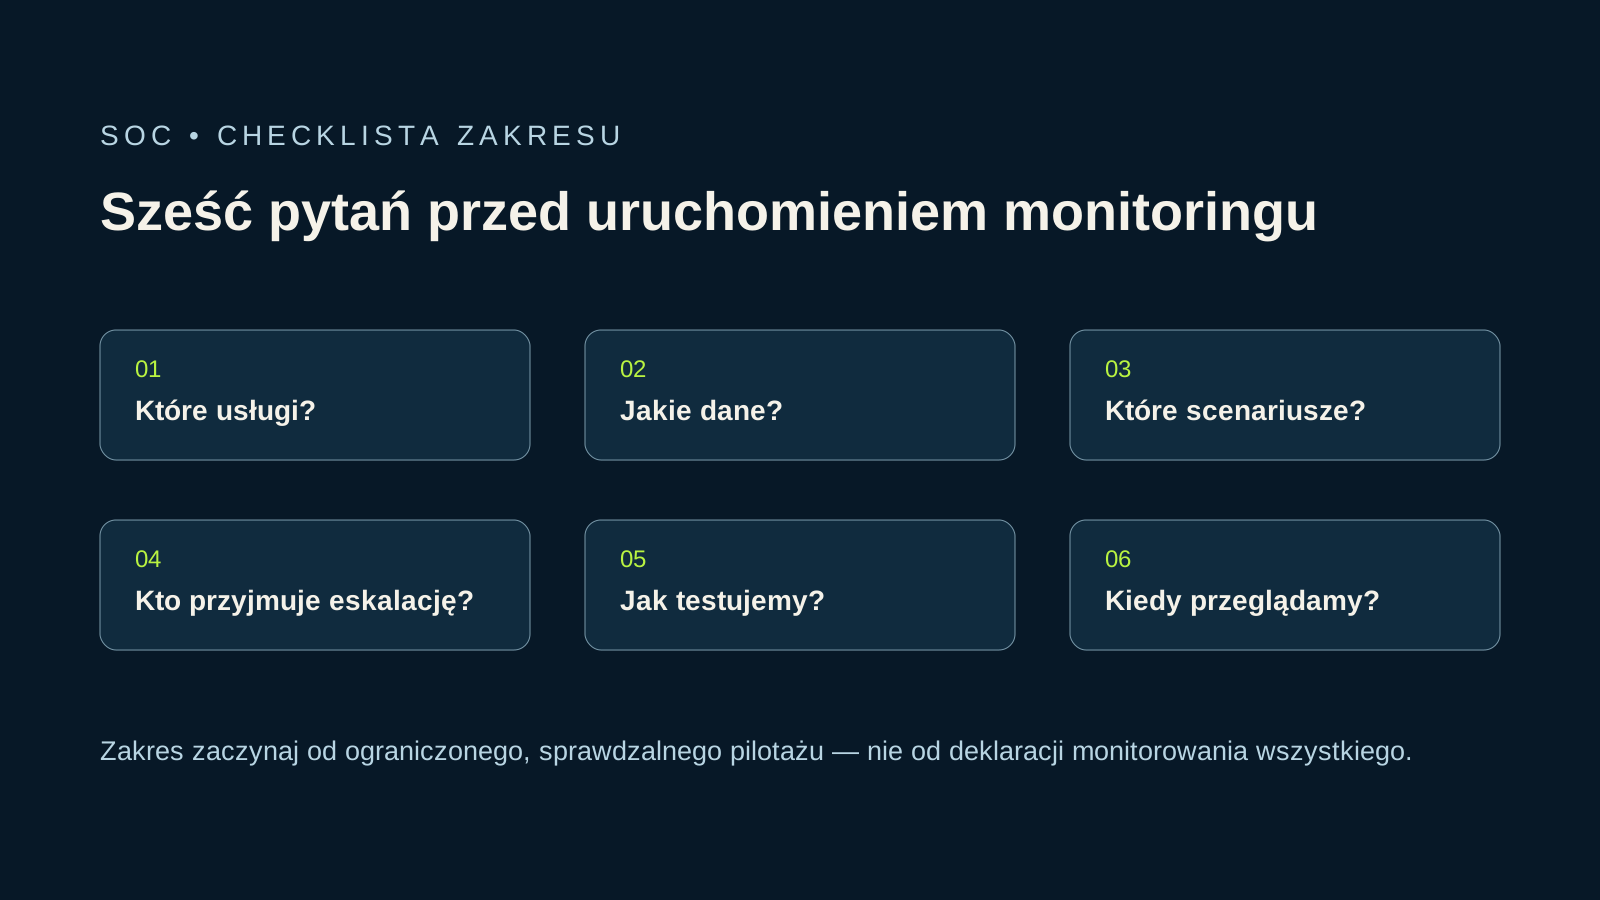
Checklista przygotowania zakresu SOC
Zakres monitoringu powinien zaczynać się od kilku sprawdzalnych scenariuszy oraz właścicieli decyzji. NIST wskazuje, że zarządzanie incydentem jest działaniem przekrojowym, w którym ważne są przygotowanie, wykrywanie, reagowanie i uczenie się po zdarzeniu — nie tylko samo wygenerowanie alertu. [1]
Poniższa lista pomaga przygotować rozmowę i pilotaż. Nie jest certyfikatem zgodności ani gotową konfiguracją dla każdego środowiska.
- Wskaż krytyczne usługi, dane i procesy oraz przypisz im właścicieli biznesowych i technicznych.
- Zapisz dostępne źródła logów, znane braki, retencję oraz osobę odpowiedzialną za ich poprawność.
- Wybierz kilka zdarzeń o realnym znaczeniu, takich jak podejrzane logowanie, zmiana roli uprzywilejowanej lub wyłączenie ochrony urządzenia.
- Ustal, kto przyjmuje eskalację i kto może podjąć decyzję o blokadzie konta, izolacji urządzenia lub kontakcie z użytkownikiem.
- Przetestuj kontrolowane scenariusze, kompletność alertu i dotarcie eskalacji przed rozszerzeniem zakresu.
- Dokumentuj ograniczenia, fałszywe alarmy, wyjątki oraz zmiany w źródłach i regułach.
Jak oceniać użyteczność po uruchomieniu
Liczba alertów nie jest miarą jakości SOC. Przydatniejszy jest obraz zakresu: które źródła działają, gdzie są luki, ile sygnałów wymagało decyzji i czy eskalacje dotarły do właściwych osób. NIST Cybersecurity Framework 2.0 porządkuje zarządzanie ryzykiem w funkcjach, które obejmują również reagowanie i doskonalenie po zdarzeniach; procedura powinna być ćwiczona oraz aktualizowana po zmianach środowiska. [3]
Raport dla kierownictwa powinien odróżniać alert, potwierdzone zdarzenie, incydent i działanie naprawcze. Zespół techniczny potrzebuje natomiast szczegółów o źródle, ograniczeniach danych, rekomendowanych czynnościach i otwartych ryzykach. Te dwa poziomy nie zastępują się wzajemnie.
Po każdej istotnej zmianie — nowej aplikacji, przejęciu firmy, migracji tożsamości czy zmianie urządzeń — warto przeglądać zakres danych i scenariusze. W przeciwnym razie monitoring może pozostać poprawnie działającą obserwacją nieaktualnego środowiska.
Ograniczenia i ryzyka usługi SOC
SOC widzi wyłącznie sygnały z objętych i prawidłowo działających źródeł. Może ograniczać ryzyko przeoczenia, lecz nie gwarantuje wykrycia każdego incydentu, ciągłości działania, odzyskania danych ani zgodności z przepisami. Jakość oceny zależy między innymi od telemetrii, konfiguracji, kontekstu biznesowego, aktualności dokumentacji i dostępności osób decyzyjnych.
Nie należy deklarować konkretnego czasu reakcji, godzin dostępności, zakresu narzędzi, automatycznego działania na kontach lub urządzeniach ani odpowiedzialności za wszystkie systemy przed rozpoznaniem środowiska i pisemnym uzgodnieniem. Przy aktywnym incydencie priorytetem jest ograniczanie skutków zgodnie z istniejącą procedurą, a nie standardowe wdrożenie monitoringu.
Kiedy potrzebna jest pomoc przy ustaleniu zakresu
Pomoc warto rozważyć, gdy firma ma alerty bez właściciela, nie potrafi wskazać krytycznych źródeł danych lub nie wie, kto może zaakceptować działanie po eskalacji. Użytecznym rezultatem pierwszego etapu są potwierdzone źródła, kilka priorytetowych scenariuszy, granice odpowiedzialności i warunki testu — nie deklaracja pełnej ochrony.
Do rozmowy przygotuj ogólną informację o usługach krytycznych, dostępnej telemetrii i znanych problemach operacyjnych. Nie wysyłaj haseł, tokenów, kodów MFA, kluczy odzyskiwania, surowych logów, pełnych konfiguracji ani szczegółów aktywnej podatności przez zwykły formularz.
Przekaż wyłącznie niesensytywny opis celu, usług i telemetrii — bez poświadczeń, sekretów oraz szczegółów aktywnego incydentu.
Omów przygotowanie zakresu SOCŹródła
Źródła zewnętrzne zweryfikowane podczas aktualizacji 2026-10-21. Przed działaniem sprawdź ich bieżącą wersję.