
Cyberbezpieczeństwo firmy zaczyna się od kontroli nad środowiskiem
Cyberbezpieczeństwo firmy nie polega na zakupie pojedynczego narzędzia. Zaczyna się od wiedzy, jakie usługi i dane są ważne, kto podejmuje decyzje o dostępie oraz czy organizacja potrafi ograniczyć skutki błędu lub incydentu. Taka kontrola pomaga zmniejszać ryzyko, ale nie gwarantuje braku ataku, przestoju ani utraty danych.
Praktyczny punkt startu to krótka mapa usług: poczta, pliki, system finansowy, urządzenia, sieć, kopie i konta administracyjne. Przy każdej pozycji warto zapisać właściciela biznesowego, osobę techniczną, zależności oraz sposób zgłoszenia problemu. NIST Cybersecurity Framework 2.0 porządkuje zarządzanie ryzykiem wokół funkcji zarządzania, rozpoznania, ochrony, wykrywania, reagowania i odtwarzania. [1]
Przekaż wyłącznie ogólny opis liczby użytkowników, usług krytycznych, lokalizacji i celu. Nie wysyłaj haseł, tokenów, kodów MFA, kluczy, pełnych konfiguracji ani szczegółów aktywnej podatności.
Omów priorytety bezpieczeństwa IT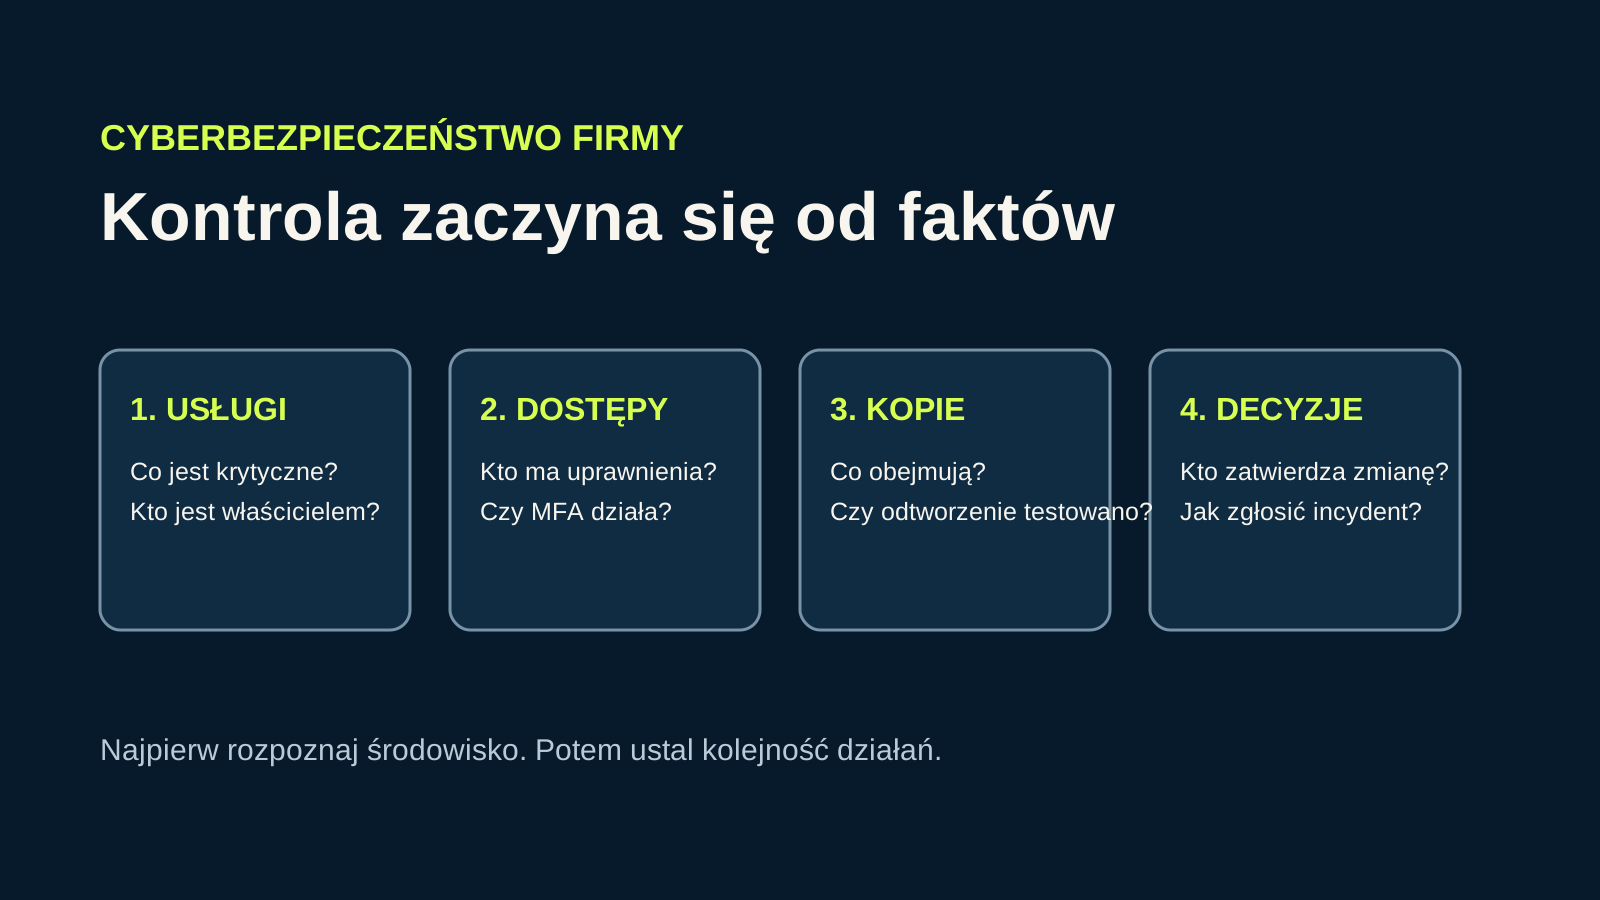
Zacznij od odpowiedzialności, nie od kolejnej licencji
Środowisko IT często rośnie szybciej niż dokumentacja. Nowa skrzynka, aplikacja lub urządzenie rozwiązuje bieżący problem, lecz po czasie trudno ustalić, kto zatwierdził dostęp, gdzie znajduje się kopia danych albo na czyim koncie jest zarejestrowana domena. Wtedy nawet prosta zmiana może wymagać ryzykownego działania w pośpiechu.
Właściciel usługi nie musi sam konfigurować zabezpieczeń. Powinien jednak wiedzieć, jaką funkcję wspiera usługa, kto akceptuje zmianę i jaki wpływ ma jej niedostępność. Ten podział pozwala odróżnić decyzję biznesową od czynności technicznej oraz uniknąć przekazywania szerokich uprawnień bez celu i terminu przeglądu.
Warto rozpocząć od rejestru zasobów i regularnie aktualizować go przy zmianie pracownika, dostawcy, urządzenia albo procesu. Do rejestru nie wpisuje się haseł, kluczy ani kodów odzyskiwania. Powinien wskazywać, gdzie bezpiecznie przechowywana jest informacja dostępowa i kto może ją zatwierdzić.
Tożsamości i dostępy: ograniczaj ryzyko przy źródle
Przejęte konto może otworzyć drogę do poczty, plików, panelu chmurowego lub kolejnych użytkowników. Dlatego konta powinny być indywidualne, a uprawnienia dopasowane do roli i zadania. Konta administracyjne wymagają odrębnej kontroli; używanie ich do zwykłej pracy zwiększa skutki pojedynczego błędu lub phishingu.
Wieloskładnikowe uwierzytelnianie utrudnia część przejęć kont, lecz nie zastępuje przeglądu uprawnień, ochrony urządzeń i procedury odzyskiwania dostępu. CISA wskazuje m.in. MFA, aktualizacje, kopie oraz plan reagowania jako podstawowe praktyki wzmacniające odporność organizacji. [2] Metodę, wyjątki i wdrożenie trzeba sprawdzić w kontekście konkretnych aplikacji oraz kont serwisowych.
Szczególnego przeglądu wymagają konta byłych pracowników, współdzielone skrzynki, tymczasowi dostawcy i administratorzy. Każdy dostęp powinien mieć właściciela, uzasadnienie, minimalny potrzebny zakres i punkt weryfikacji. Nie oznacza to automatycznej masowej zmiany wszystkich haseł: przed zmianą trzeba rozpoznać zależności oraz bezpieczny sposób odzyskania działania.
Opisz niesekretnie usługi krytyczne, liczbę użytkowników i cel rozmowy. Nie przesyłaj poświadczeń, tokenów, kodów MFA, kluczy ani surowych logów.
Przejdź do bezpiecznego formularza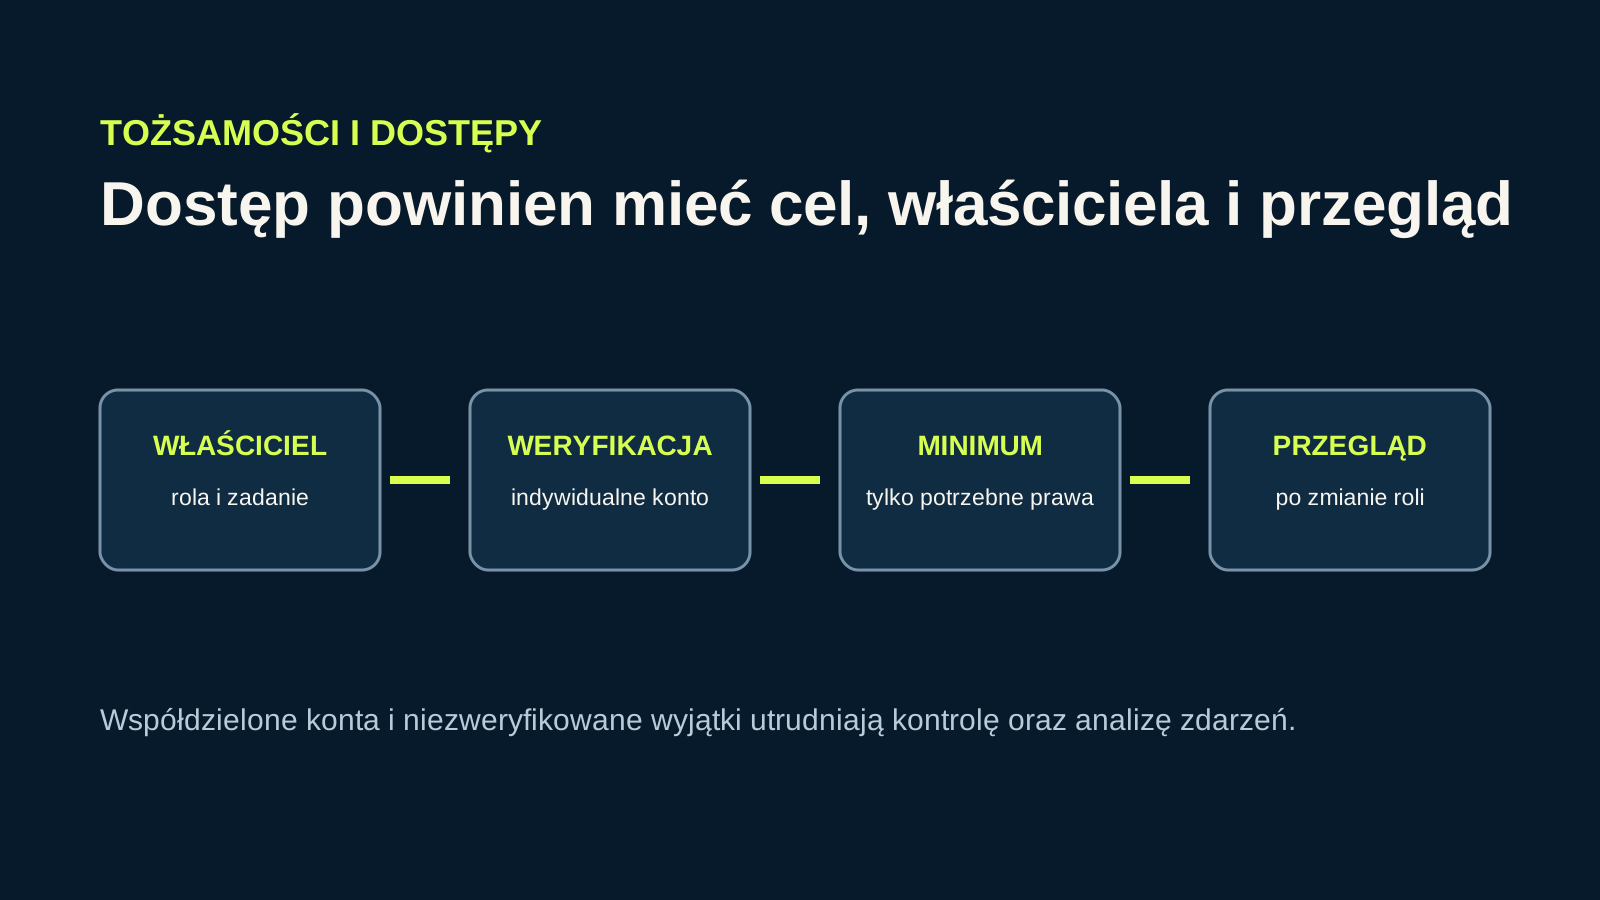
Kopie, aktualizacje i wykrywanie: nie zakładaj, że mechanizm działa
Backup ma znaczenie dopiero wtedy, gdy wiadomo, co obejmuje, gdzie trafia, kto może go zmienić i czy odtworzenie sprawdzono w kontrolowanym scenariuszu. Komunikat o pomyślnym wykonaniu kopii nie potwierdza jeszcze, że można przywrócić potrzebny plik, skrzynkę lub usługę w czasie istotnym dla firmy.
Podobnie aktualizacje i monitoring wymagają właściciela. Lista urządzeń bez znanego statusu nie pozwala ocenić, co jest opóźnione. Alert bez osoby zdolnej do sprawdzenia kontekstu nie usuwa problemu. Firma powinna określić, które sygnały są ważne, kto je odbiera oraz kiedy potrzebna jest eskalacja do osób decyzyjnych.
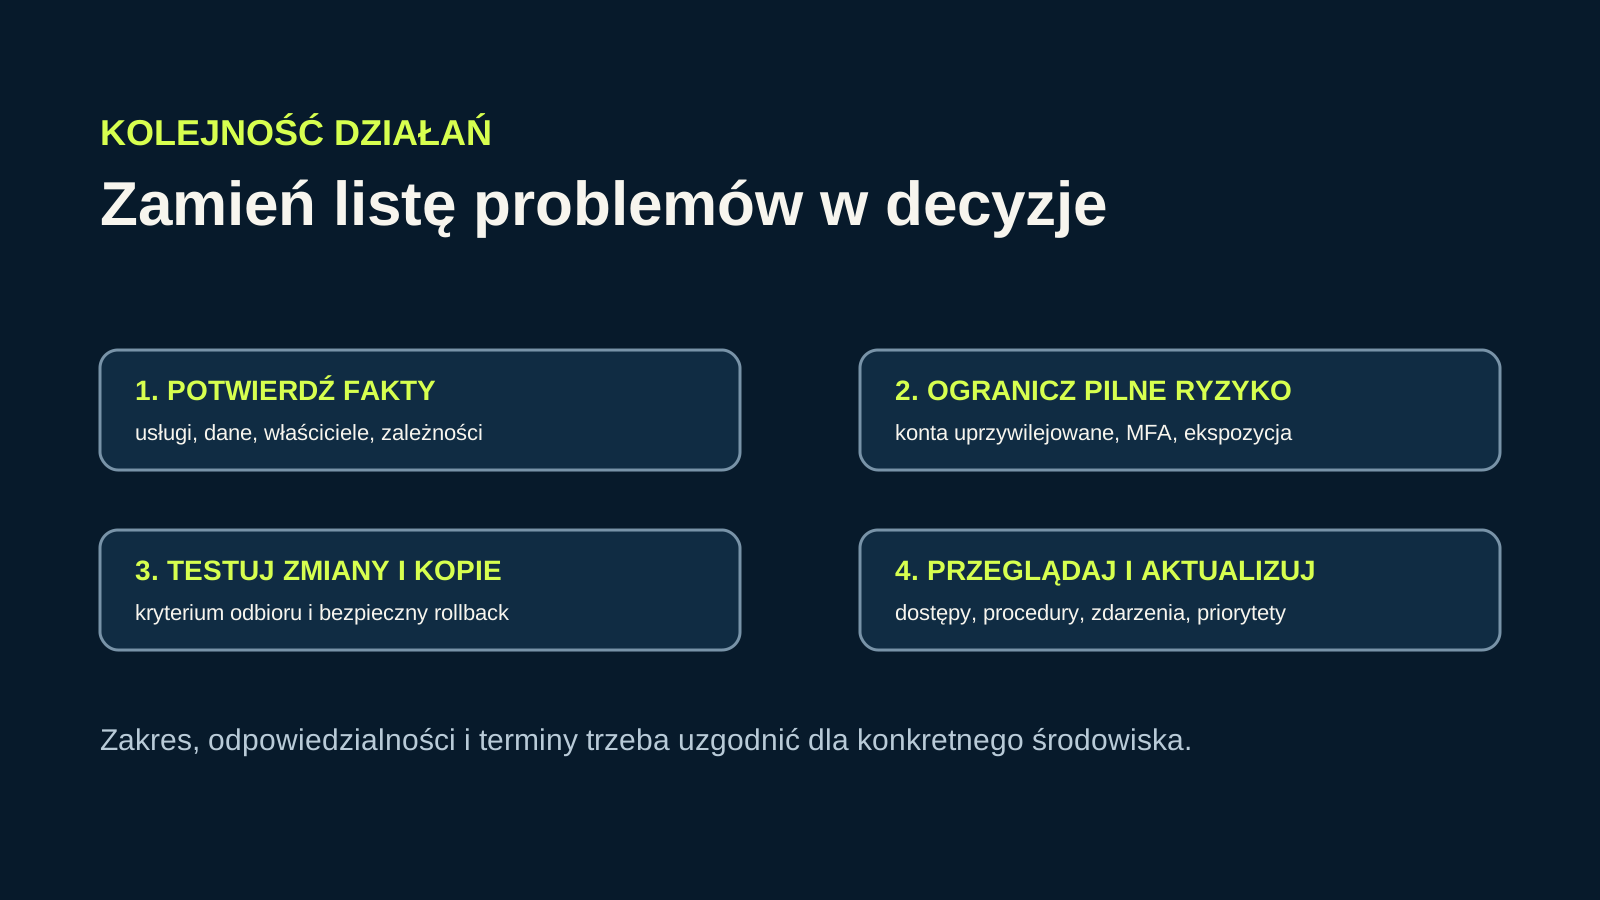
W pierwszej kolejności zwykle warto ograniczać potwierdzone ryzyka o dużym wpływie: nieaktywne konta, brak MFA dla kont uprzywilejowanych, nieznany zakres kopii lub nieaktualne urządzenie wystawione na ryzyko. Kolejność nie wynika z liczby narzędzi, tylko z zależności usług i skutków dla pracy firmy.
Reakcja na incydent musi być możliwa przed incydentem
Podczas podejrzenia przejęcia konta, ransomware lub wycieku liczy się zdolność do podjęcia właściwej decyzji, a nie długość procedury. Pracownik powinien wiedzieć, komu zgłosić objaw, kto może odłączyć urządzenie lub zablokować konto oraz jak zachować informacje potrzebne do dalszej oceny.
NIST SP 800-61 Rev. 3 wiąże przygotowanie i reagowanie na incydenty z zarządzaniem ryzykiem organizacji. [3] Plan powinien obejmować role, bezpieczne kanały kontaktu, kryteria eskalacji oraz sposób zapisu faktów. Nie rozstrzyga samodzielnie obowiązków prawnych ani komunikacyjnych; te wymagają odrębnej oceny odpowiednich osób.
Jeżeli zdarzenie jest aktywne, priorytetem jest ograniczenie skutków i zachowanie dowodów, a nie wdrażanie całego programu poprawy bezpieczeństwa. Nie przesyłaj podejrzanych plików, haseł ani pełnych logów zwykłym formularzem. Najpierw przekaż ogólny opis objawów, systemów krytycznych i osób uprawnionych do decyzji.
Checklista: pierwsze decyzje dla zarządu i IT
Lista pomaga ustalić kolejność rozmowy i nie potwierdza zgodności z przepisami, certyfikacji, pełnej ochrony, określonego SLA ani gotowości do obsługi każdego incydentu.
- Wskaż usługi krytyczne, przetwarzane dane, właścicieli biznesowych i technicznych oraz najważniejsze zależności.
- Sprawdź konta administracyjne, konta byłych pracowników, konta współdzielone i sposób okresowego przeglądu uprawnień.
- Ustal, gdzie działa MFA, jakie wyjątki istnieją i jak bezpiecznie odzyskuje się dostęp.
- Potwierdź zakres kopii, retencję, właściciela oraz wynik co najmniej jednego kontrolowanego odtworzenia.
- Zapisz status aktualizacji urządzeń i usług oraz osobę odpowiedzialną za wyjątki.
- Określ kanał zgłoszenia, osoby decyzyjne i pierwsze dozwolone działania po wykryciu podejrzanego zdarzenia.
- Podziel działania na pilne, projektowe i cykliczne, z kryterium odbioru każdej zmiany.
Ograniczenia i ryzyka: kiedy potrzebna jest pomoc
Rozmowa jest uzasadniona, gdy firma nie potrafi wskazać właścicieli usług, kont administracyjnych, zakresu kopii lub osób decyzyjnych po incydencie. Dobrym początkiem jest ogólny opis środowiska, znanych zależności, liczby użytkowników i celu: porządkowanie podstaw, plan zmian albo ocena ryzyka.
Usługa bezpieczeństwa IT nie oznacza automatycznie stałego monitoringu, obsługi 24/7, określonego SLA, testu penetracyjnego, usunięcia wszystkich ryzyk, odzyskania danych, certyfikacji ani zgodności prawnej. Zakres, metody, odpowiedzialności, dostęp i kryteria odbioru wymagają rozpoznania oraz pisemnego uzgodnienia.
Przekaż wyłącznie ogólny kontekst organizacji i celu. Nie wysyłaj haseł, tokenów, kodów MFA, kluczy, pełnych konfiguracji ani danych aktywnego incydentu.
Omów potrzeby bezpieczeństwa ITŹródła
Źródła zewnętrzne zweryfikowane podczas aktualizacji 2026-10-11. Przed działaniem sprawdź ich bieżącą wersję.