
Najważniejszy wniosek: lokalna struktura firm jest znana, lokalna skala incydentów — nie
Na koniec 2025 r. w Warszawie zarejestrowanych było 598 951 podmiotów gospodarki narodowej. W klasach przewidywanej liczby pracujących od 10 osób było ich 15 441: 11 925 w klasie 10–49, 2 738 w klasie 50–249 i 778 w klasie 250+.[7] W całym Mazowszu porównywalna suma wynosiła 28 948 podmiotów.[8]
Z tych danych wynika, że Warszawa skupia 53,34% mazowieckich podmiotów REGON z przewidywaną liczbą pracujących co najmniej 10 osób. To własne obliczenie na dwóch zestawach GUS. Nie jest to udział Warszawy w cyberatakach, liczba klientów usług IT ani prognoza popytu.
Nie znaleźliśmy reprezentatywnego zbioru, który mierzyłby liczbę warszawskich firm dotkniętych phishingiem, ransomware albo wyciekiem danych. Dlatego nie publikujemy atrakcyjnej, lecz nieuprawnionej liczby typu „X% firm w Warszawie padło ofiarą ataku”. Raport pokazuje, co faktycznie mierzą źródła i jak wykorzystać to do rozmowy o gotowości firmy.
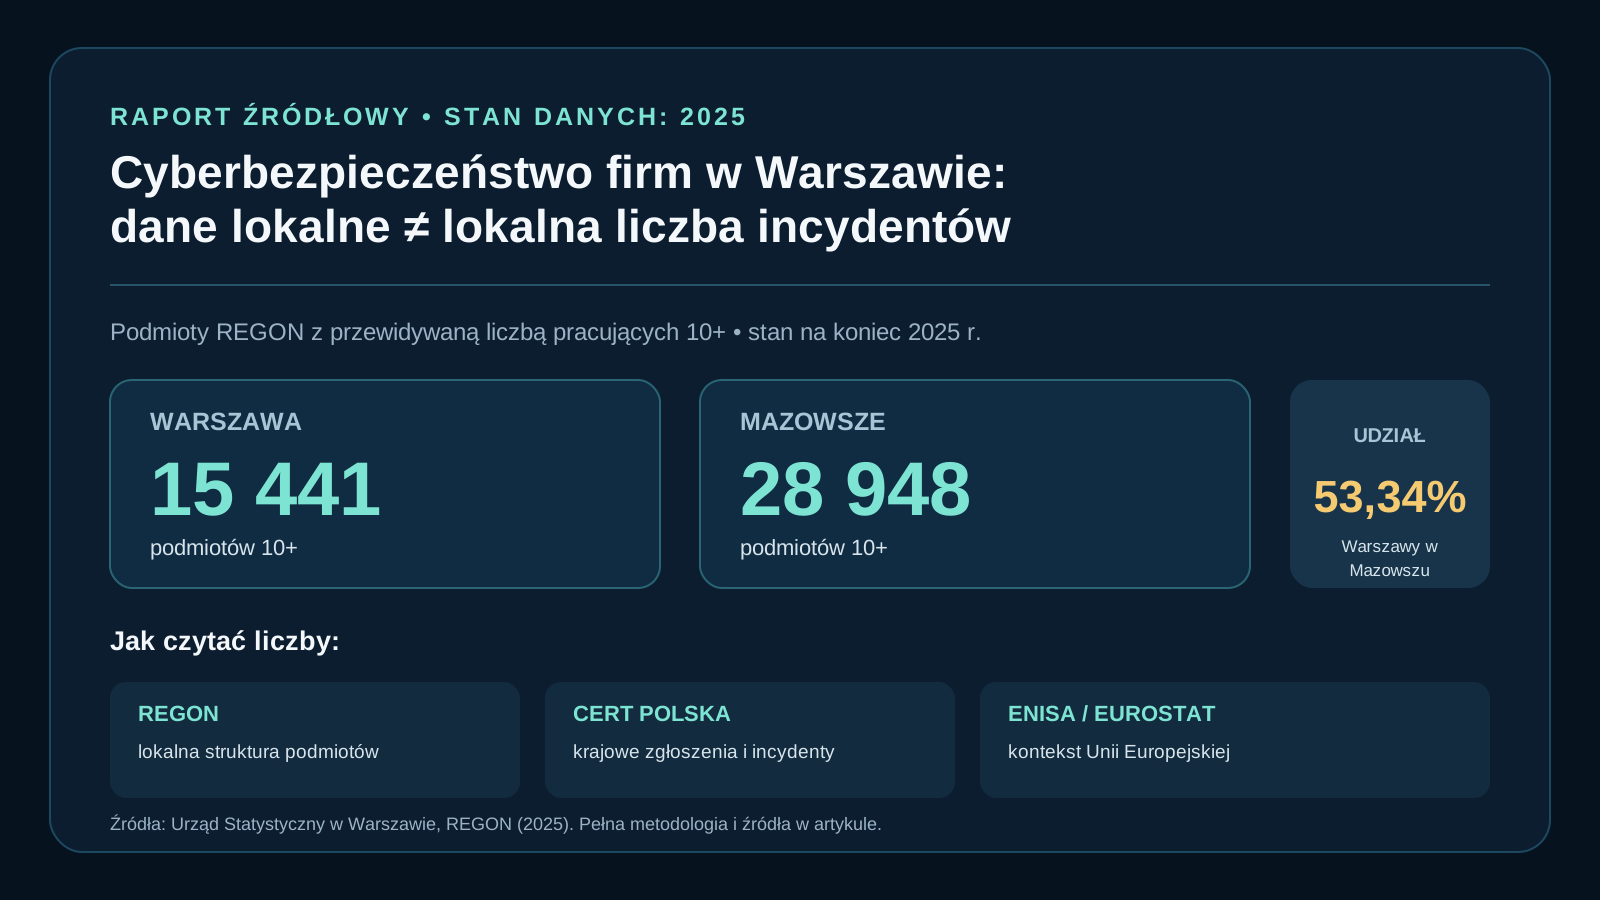
Co mierzy każde źródło — i czego nie wolno z niego wyciągać
REGON opisuje lokalną strukturę podmiotów zarejestrowanych oraz klasy przewidywanej liczby pracujących. Dane GUS o aktywnych przedsiębiorstwach mają inną definicję populacji: w III kwartale 2025 r. GUS podał dla Polski 2 875 994 aktywne przedsiębiorstwa, w tym 118 792 w klasach 10+.[9] Nie wolno mieszać obu mianowników w jednym wykresie ani używać ich zamiennie.
CERT Polska raportuje zgłoszenia i zarejestrowane incydenty w skali kraju. ENISA opisuje własny zbiór obserwowanych incydentów w UE. Eurostat publikuje wskaźniki przedsiębiorstw UE badane według własnej metodologii. Każde z tych źródeł jest przydatne, ale żadne nie odpowiada na pytanie: „ile warszawskich firm zaatakowano w tym roku?”.
Ta granica jest ważniejsza niż efektowna mapa zagrożeń. Jedna firma może zgłosić więcej niż jedno zdarzenie, część zdarzeń nie trafia do CERT, a lokalizacja siedziby nie przesądza o miejscu lub rodzaju incydentu. Przeliczenie krajowego wyniku przez udział Warszawy w REGON byłoby pozornie dokładne, lecz metodologicznie błędne.
Krajowy obraz 2025: CERT Polska i ryzyko oszustw
CERT Polska otrzymał w 2025 r. 658 320 zgłoszeń i zarejestrował 260 783 unikalne incydenty bezpieczeństwa. Liczba zarejestrowanych incydentów była o 152% wyższa niż rok wcześniej.[1][2] To obraz krajowych zgłoszeń i rejestracji CERT, nie reprezentatywny licznik firm poszkodowanych przez cyberatak.
Według NASK 97% zarejestrowanych incydentów stanowiły oszustwa komputerowe, w tym phishing i wyłudzenia.[2] Dla firmy oznacza to, że bezpieczeństwo nie ogranicza się do serwera czy programu antywirusowego. Równie ważne są proces akceptacji płatności, kontrola przejętych kont, niezależne potwierdzanie nietypowych dyspozycji oraz kanał zgłoszenia błędu bez zawstydzania pracownika.
CERT Polska zarejestrował też 179 incydentów ransomware, o 21% więcej niż w 2024 r.[2] Wynik nie mówi, ile przypadków dotyczyło firm w Warszawie ani nie pozwala obiecać odzyskania danych po danym ataku. Uzasadnia natomiast praktyczne przygotowanie procedury: ochrona kopii, właściciele decyzji, bezpieczny kanał komunikacji i możliwość odtworzenia krytycznych usług.
Kontekst UE: phishing, ransomware i ciągłość działania
ENISA w Threat Landscape 2025 przeanalizowała 4 875 incydentów z okresu od 1 lipca 2024 r. do 30 czerwca 2025 r. Phishing był najczęściej obserwowanym wektorem początkowego dostępu — około 60% przypadków — a wykorzystanie podatności stanowiło 21,3%.[3] ENISA wskazała ransomware jako najbardziej dotkliwe zagrożenie w UE.[3]
To nie jest statystyka Warszawy ani Polski. Pomaga jednak ustawić priorytety pytań: czy firma potrafi rozpoznać podejrzane logowanie, kto może ograniczyć dostęp, czy kopia jest odseparowana oraz czy decyzje mogą zapadać poza potencjalnie przejętą pocztą.
Eurostat podał, że w 2023 r. konsekwencje incydentu ICT wystąpiły u 21,5% przedsiębiorstw UE; kategoria obejmuje m.in. niedostępność usług ICT, uszkodzenie danych i ujawnienie danych poufnych.[5] To wskaźnik unijny, a nie odsetek firm dotkniętych cyberatakiem. Wartość tego kontekstu polega na przypomnieniu, że cyberbezpieczeństwo jest także zdolnością do kontynuowania pracy po zakłóceniu.
Checklista gotowości firmy: sześć pytań przed incydentem
Ta checklista nie jest certyfikatem zgodności ani zastępstwem audytu. Służy do wskazania osób, dowodów i braków, które warto uporządkować, zanim zostaną potrzebne pod presją. Odpowiedź „nie wiemy” jest wartościowa: pokazuje ryzyko, którego nie należy maskować ogólną deklaracją bezpieczeństwa.
- Które usługi zatrzymują działalność i kto po stronie biznesowej określa ich priorytet?
- Czy organizacja ma aktualną listę administratorów, kont serwisowych, właścicieli tenantów i metod odzyskiwania dostępu?
- Czy MFA obejmuje konta administracyjne oraz dostęp zdalny, a wyjątki mają właściciela i termin przeglądu?
- Czy wiadomo, co obejmują kopie, gdzie są przechowywane, kto ma do nich dostęp i kiedy testowano odtworzenie?
- Czy pracownik wie, gdzie zgłosić podejrzaną wiadomość, zatwierdzenie MFA lub nietypowe szyfrowanie plików bez wysyłania haseł i danych?
- Czy procedura odróżnia potwierdzone fakty techniczne od decyzji prawnych, biznesowych i komunikacyjnych?
Od czego zacząć poprawę gotowości
Zacznij od mapy usług krytycznych, ich właścicieli i zależności: poczty, plików, systemu sprzedażowego, księgowego, dostępu zdalnego, telefonii oraz dostawców zewnętrznych. Następnie uporządkuj konta uprzywilejowane, właścicieli domen i tenantów, stan urządzeń oraz kopie. Nie kupuj narzędzia tylko dlatego, że jego nazwa pojawia się w raporcie o zagrożeniach.
W komunikacie dotyczącym cyberataku na Ekotrade Pełnomocnik Rządu ds. Cyberbezpieczeństwa wskazał między innymi MFA dla kont serwisowych, aktualizacje systemów dostępnych z internetu i segmentację sieci.[6] Są to kierunki kontroli, które trzeba ocenić w kontekście konkretnego środowiska; ich wdrożenie bez rozpoznania zależności może przerwać działanie potrzebnej aplikacji lub urządzenia.
Jeśli szyfrowanie plików, przejęcie konta lub podejrzenie wycieku już trwa, nie traktuj tej strony jak instrukcji do samodzielnej technicznej operacji. Najpierw ogranicz skutki zgodnie z własnymi uprawnieniami, zachowaj dostępne dowody i uruchom ustalony kanał. Zakres działań zewnętrznego zespołu oraz jego dostępność wymagają odrębnego potwierdzenia.
Kiedy potrzebna jest pomoc: metodologia, ograniczenia i następny krok
Zakres lokalny raportu obejmuje Warszawę i województwo mazowieckie, stan danych REGON na koniec 2025 r.[7][8] Dane CERT Polska dotyczą Polski i 2025 r.[1][2] ENISA oraz Eurostat są oznaczonym kontekstem UE w różnych okresach i definicjach.[3][4][5]
Raport aktualizujemy po opublikowaniu porównywalnych, nowszych danych źródłowych. Nie zastąpimy braku reprezentatywnej lokalnej statystyki estymacją. To ograniczenie jest celowe: ma chronić czytelnika przed decyzją opartą na liczbie, która wygląda na lokalną, ale nie została lokalnie zmierzona.
Jeżeli chcesz uporządkować własne ryzyka przed incydentem, właściwym kolejnym krokiem jest opisanie krytycznych usług, właścicieli, kont, kopii i znanych braków. Nie przesyłaj w formularzu haseł, tokenów, kluczy, pełnych logów ani szczegółów aktywnego incydentu.
Źródła
Źródła zewnętrzne zweryfikowane podczas aktualizacji 2026-09-23. Przed działaniem sprawdź ich bieżącą wersję.
- CERT Polska: Raport roczny 2025 — polski krajobraz cyberbezpieczeństwa
- NASK: omówienie raportu CERT Polska za 2025 r.
- ENISA: European Threat Landscape 2025 — komunikat i zakres analizy
- Eurostat: ICT security in enterprises — metodologia i wskaźniki UE
- Eurostat: konsekwencje incydentów ICT w przedsiębiorstwach UE
- gov.pl: komunikat po cyberataku na firmę Ekotrade
- Urząd Statystyczny w Warszawie: podmioty REGON w Warszawie, stan na koniec 2025 r.
- Urząd Statystyczny w Warszawie: podmioty REGON w województwie mazowieckim, stan na koniec 2025 r.
- GUS: aktywne przedsiębiorstwa w III kwartale 2025 r.