Zarządzanie tożsamością: dostęp ma właściciela, cel i termin przeglądu
Zarządzanie tożsamością porządkuje konta, role i uprawnienia tak, aby firma potrafiła ustalić: kto ma dostęp, do czego, z czyjej decyzji i kiedy należy go ponownie sprawdzić. Nie jest to jednorazowa konfiguracja Microsoft 365 ani obietnica braku incydentów. To proces obejmujący utworzenie konta, zmianę roli, dostęp czasowy, przegląd i odebranie dostępu.
Tożsamość może należeć do pracownika, współpracownika B2B, gościa, administratora, konta technicznego lub aplikacji. Każda może otwierać drogę do poczty, plików, CRM, VPN, usług chmurowych albo paneli administracyjnych. NIST traktuje uwierzytelnianie jako element szerszego zarządzania tożsamością, a nie sam wybór hasła. [1]
Punktem wyjścia jest sprawdzalny stan obecny: lista kont i usług, właściciele biznesowi, role oraz wyjątki. Dopiero potem można bezpiecznie zaplanować porządkowanie dostępu, MFA lub automatyzację.
Do pierwszej rozmowy wystarczy niesekretny opis liczby użytkowników, usług i celu zmiany. Nie przesyłaj haseł, tokenów, kodów MFA, kluczy odzyskiwania ani eksportów konfiguracji.
Omów uporządkowanie kont i dostępu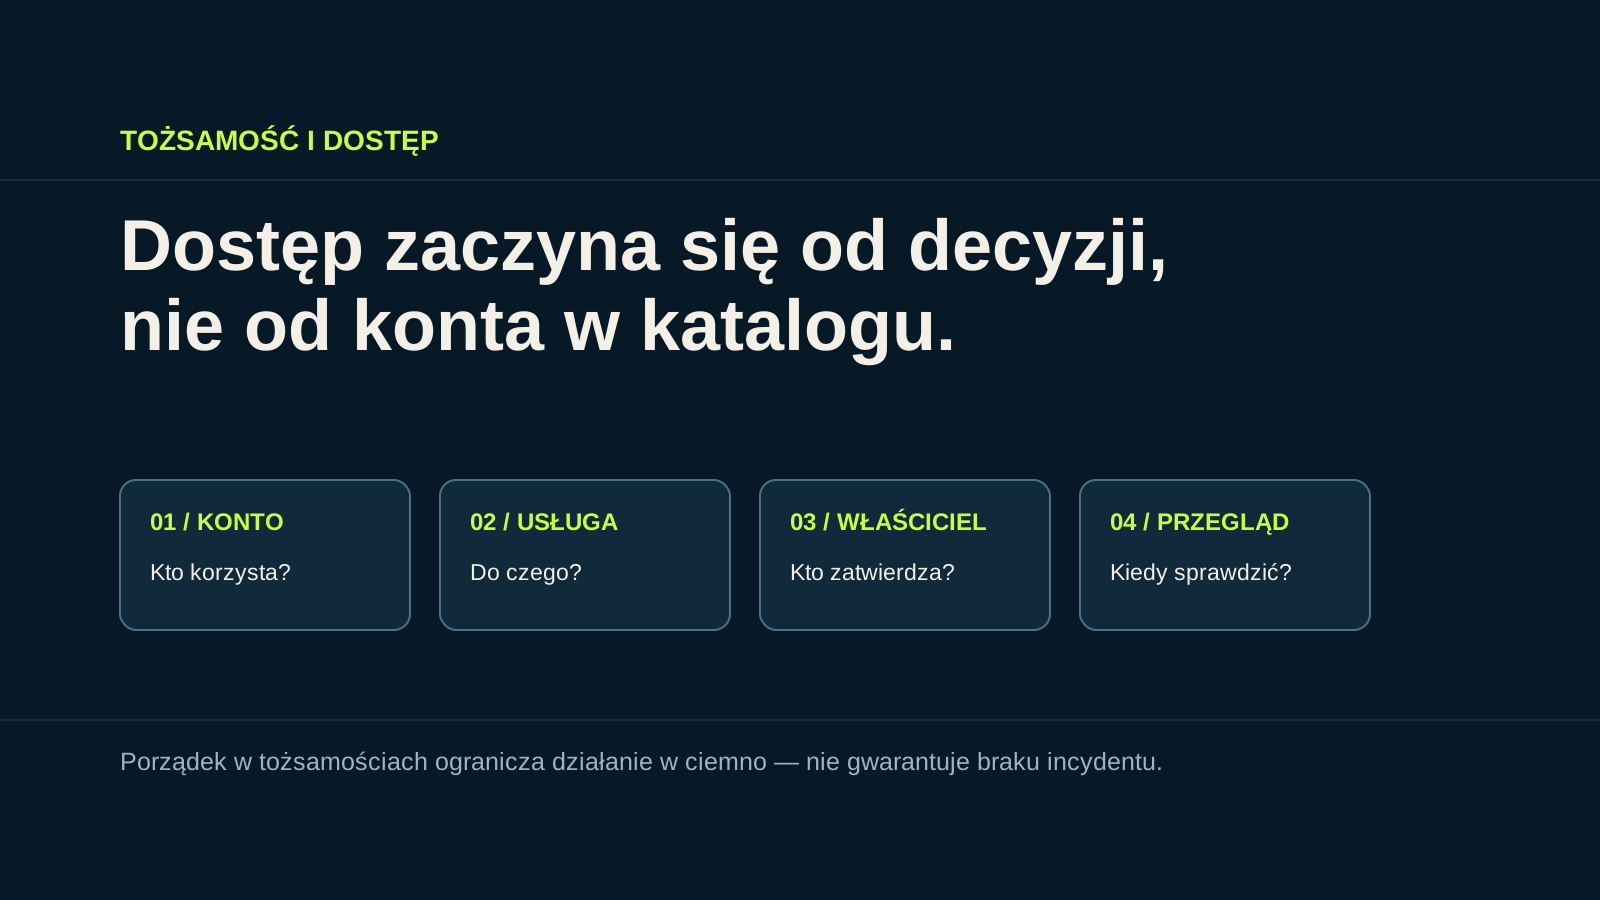
Najpierw zinwentaryzuj konta, systemy i decyzje
Lista użytkowników w jednym katalogu rzadko pokazuje wszystkie dostępy. W inwentaryzacji uwzględnij konta osobowe, gości, administratorów, konta serwisowe, aplikacje i konta awaryjne. Dla każdej istotnej usługi zapisz właściciela, rolę, sposób zatwierdzania dostępu oraz drogę odebrania go po zmianie współpracy.
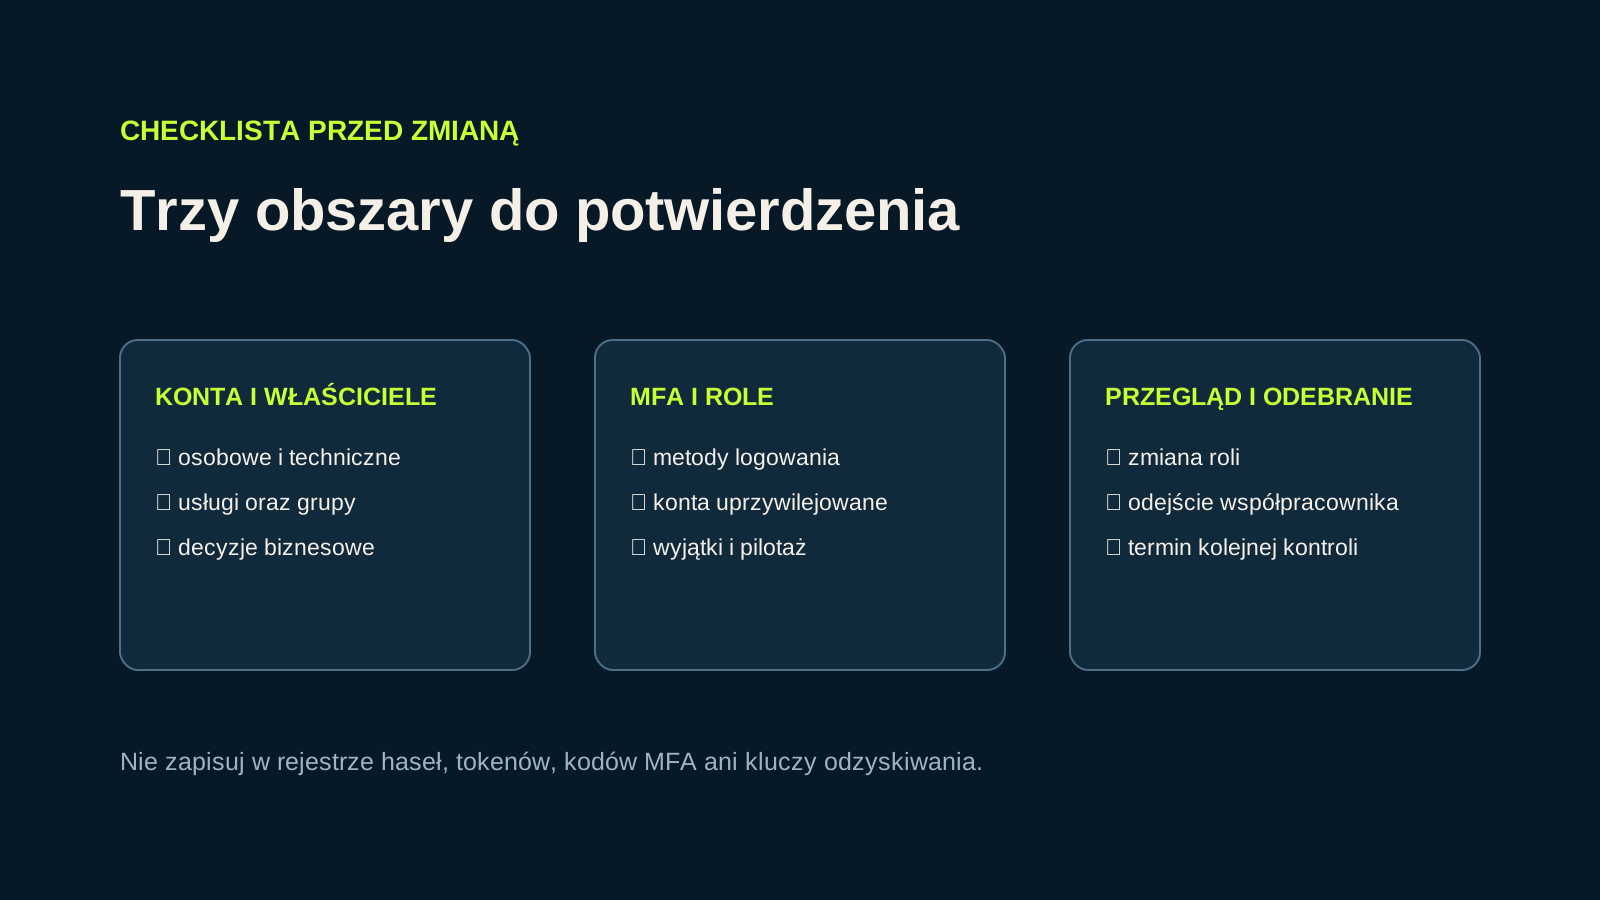
Nie wpisuj sekretów do arkusza ani dokumentacji dostępów. Wystarczy wskazanie właściciela konta, zakresu roli i bezpiecznego miejsca przechowywania poświadczeń. Osobno oznacz konta współdzielone i techniczne: ich istnienie może być uzasadnione, ale powinny mieć opis celu, osobę odpowiedzialną i termin ponownej oceny.
Jeżeli firma nie potrafi wskazać właściciela aplikacji lub grupy, nie należy rozszerzać jej uprawnień „tymczasowo”. Brak odpowiedzi jest wynikiem inwentaryzacji i ryzykiem do przypisania, a nie luką do uzupełnienia przypuszczeniem.
Role, MFA i konta uprzywilejowane wymagają różnych decyzji
Dostęp oparty na roli ułatwia zmianę stanowiska i okresowy przegląd: właściciel procesu ocenia, czy dana rola nadal potrzebuje określonych danych lub aplikacji. Nie oznacza to, że każda osoba o tym samym stanowisku potrzebuje identycznego dostępu. Wyjątek powinien mieć uzasadnienie, właściciela i termin kontroli.
MFA może ograniczać skutki przejęcia hasła, lecz wymaga przygotowania metod logowania, odzyskiwania dostępu oraz obsługi kont technicznych i starszych aplikacji. NIST SP 800-63B opisuje wymagania dotyczące uwierzytelniania na poziomie AAL2, w tym odporność na phishing w określonych scenariuszach. Dobór metod musi uwzględniać środowisko i procesy firmy. [3]
Konta administracyjne nie powinny służyć do zwykłej poczty, przeglądania internetu ani pracy z dokumentami, jeśli można użyć osobnego konta standardowego. Rozdzielenie zmniejsza ryzyko, ale nie zastępuje rejestrowania zmian, kontroli urządzeń ani przeglądów uprawnień.
Opisz ogólnie usługi, typy kont i planowaną zmianę. Nie podawaj haseł, kodów MFA, tokenów ani szczegółów aktywnego incydentu.
Przejdź do bezpiecznego formularzaCykl życia dostępu: dołączenie, zmiana, odejście i przegląd
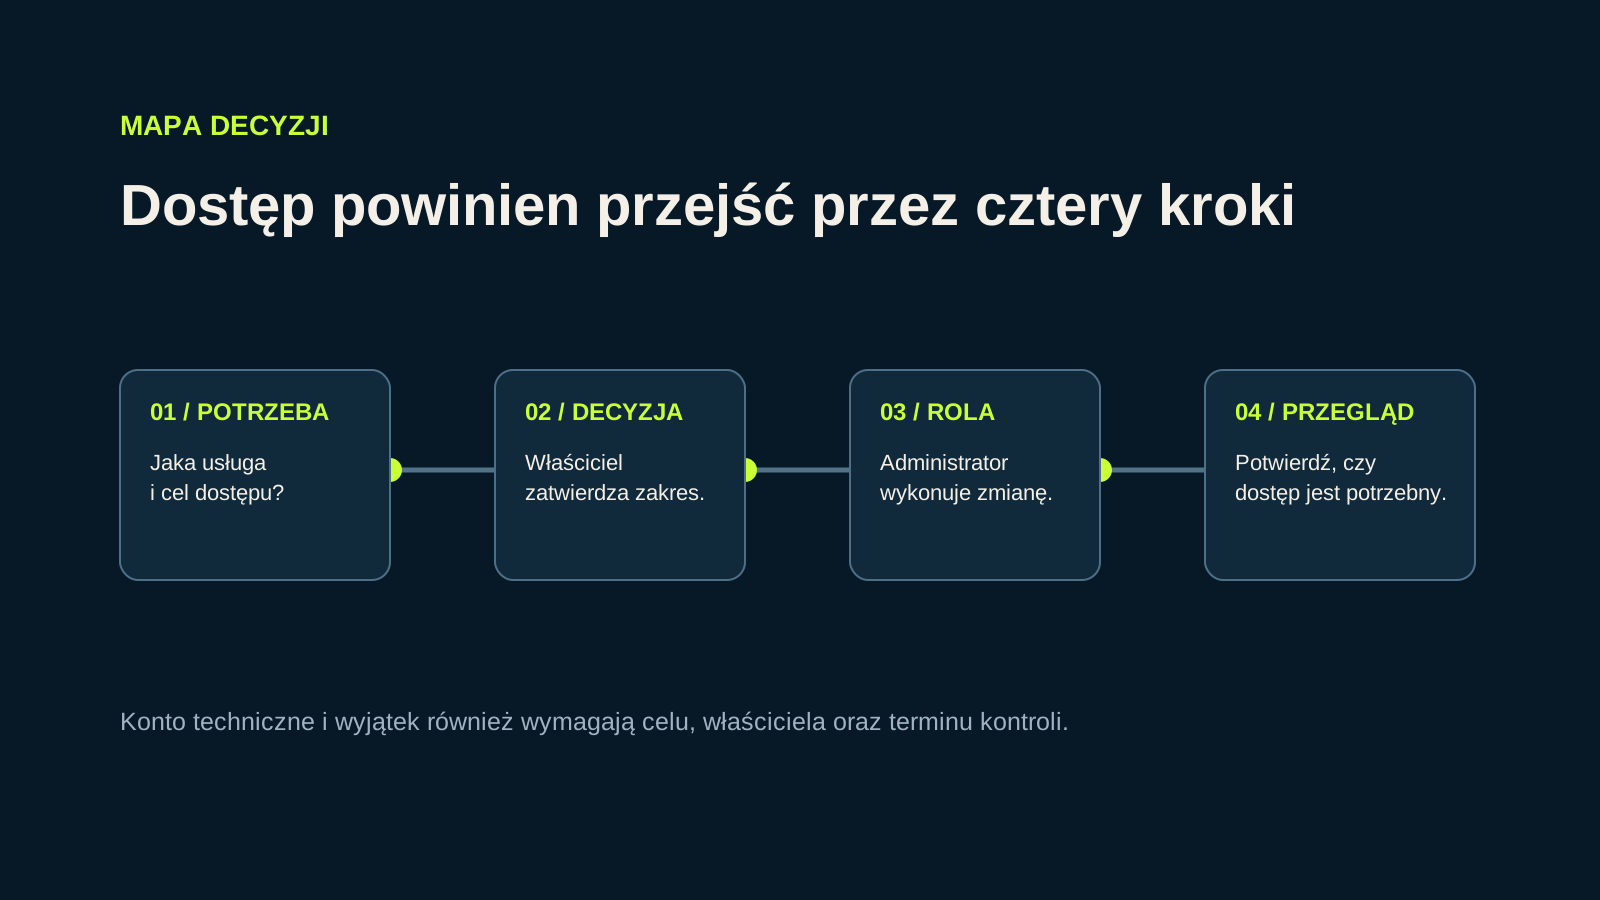
Procedura powinna zaczynać się poza działem IT: osoba zgłaszająca potrzebę określa rolę i usługę, właściciel biznesowy zatwierdza dostęp, a administrator wykonuje zmianę w uzgodnionym zakresie. Ten podział pozwala odróżnić decyzję o potrzebie dostępu od technicznego wykonania.
Przy zmianie stanowiska nie zakładaj, że stare grupy są nadal potrzebne. Przy odejściu pracownika lub zakończeniu współpracy potwierdź kolejność działań dla kont, sesji, urządzeń, skrzynek współdzielonych i przekazania danych. Termin i szczegóły zależą od ryzyka oraz procesu organizacji; nie powinny wynikać z pamięci pojedynczej osoby.
Okresowy przegląd ma odpowiadać na pytanie, czy dostęp jest nadal uzasadniony. Częstotliwość zależy od skali organizacji, rotacji, danych i rodzaju usług. NIST wskazuje, że kontrola dostępu obejmuje między innymi zasady najmniejszych uprawnień, zarządzanie kontami oraz przegląd autoryzacji. [2]
Checklista: co potwierdzić przed zmianą zasad dostępu
Lista pomaga przygotować zakres i pilotaż. Nie zastępuje analizy prawnej, uzgodnionego projektu ani testów w konkretnym środowisku.
- Zidentyfikuj konta osobowe, gości, techniczne, awaryjne i administracyjne.
- Wskaż właściciela każdej istotnej aplikacji, grupy i zasobu danych.
- Opisz role, sposób zatwierdzania oraz termin przeglądu wyjątków.
- Oddziel konta codziennej pracy od kont uprzywilejowanych.
- Ustal obsługę MFA i bezpieczną ścieżkę odzyskania dostępu.
- Zaplanuj pilotaż, kryteria odbioru oraz drogę wycofania zmiany.
- Sprawdź procedurę odebrania dostępu po zmianie roli lub zakończeniu współpracy.
Kiedy potrzebna jest pomoc: ograniczenia i następny krok
Zarządzanie tożsamością, MFA i przeglądy dostępu mogą ograniczać ryzyko nadmiernych uprawnień, ale nie gwarantują pełnego bezpieczeństwa, dostępności usług, zgodności z przepisami ani braku incydentów. Skuteczność zależy od aktualności danych, integracji aplikacji, wyjątków, urządzeń i codziennego utrzymania.
Nie zakładaj bez rozpoznania licencji, zakresu administracji, SLA, obsługi całodobowej ani bezprzerwowego wdrożenia. Przy aktywnym przejęciu konta priorytetem jest ograniczenie skutków i zachowanie dowodów zgodnie z procedurą reagowania, a nie standardowe porządkowanie konfiguracji.
Do rozmowy o planowanej zmianie przygotuj wyłącznie ogólny opis usług, liczby użytkowników, typów kont, znanych wyjątków i celu biznesowego. To pozwala określić, czy najpierw potrzebna jest inwentaryzacja, pilotaż czy szersze uporządkowanie Microsoft 365.
Przekaż wyłącznie ogólny opis celu i środowiska — bez sekretów, poświadczeń oraz danych aktywnego incydentu.
Omów przygotowanie zarządzania tożsamościąŹródła
Źródła zewnętrzne zweryfikowane podczas aktualizacji 2026-10-28. Przed działaniem sprawdź ich bieżącą wersję.